双旋网络
掌握SQL注入:漏洞演示与防护策略实战源代码

掌握SQL注入:漏洞演示与防护策略实战源代码
简介:SQL注入是一个影响Web应用和数据库安全的漏洞。通过本项目源代码演示,开发者能深入理解SQL注入的工作机制及其攻击方法。文档和源代码示例将指导如何通过构造恶意SQL语句执行非授权数据库操作,以及如何通过实践学习防止此类攻击,包括安全编码、输入验证、错误处理、数据库权限设置和日志监控等。
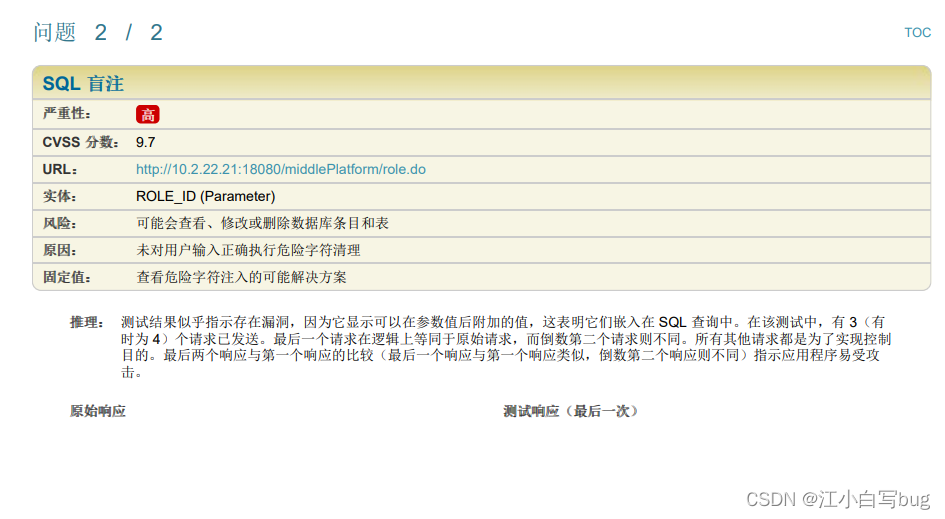
1. SQL注入概念和攻击方法 1.1 SQL注入漏洞的基本原理 1.1.1 SQL注入的定义和影响
SQL注入是一种攻击技术,攻击者通过在应用程序的输入字段中插入恶意SQL代码片段,试图破坏后台数据库的查询逻辑。成功的SQL注入攻击可能导致敏感数据泄露、数据库操作权限提升以及数据的完整性被破坏。这种攻击不仅危害数据安全,还可能对公司的声誉和客户的信任造成严重影响。
1.1.2 SQL注入的攻击流程解析
攻击者通常遵循以下步骤进行SQL注入攻击:
1. 侦察 :发现注入点,通常在表单输入、URL参数或。
2. 注入测试 :输入测试代码片段,如单引号 ' 或 UNION 等,以确定是否存在SQL注入漏洞。
3. 信息搜集 :利用漏洞提取数据库结构、表名、列名等信息。
4. 数据窃取或破坏 :提取敏感数据或执行恶意数据库操作。
攻击流程的每一个步骤都是攻击者试图深入系统和扩大影响力的过程。了解这一流程有助于开发者和安全人员采取相应的防御措施。
2. 安全编码实践 2.1 防御SQL注入的安全编程原则 2.1.1 编码规范和最佳实践
编写安全的代码意味着遵循一系列的编码规范和最佳实践,这些规则被设计用来减少软件中的漏洞,其中,对防止SQL注入攻击尤为关键。在编写涉及数据库操作的代码时,开发者应当:
遵循这些原则可以有效地减少SQL注入攻击的机会,从而保护数据库免受恶意用户的侵害。
2.1.2 安全库函数和ORM工具的使用
安全的库函数和对象关系映射(ORM)工具能够在开发者和潜在的SQL注入之间建立一个保护层。这些工具通常提供了参数化查询的功能,使得开发者可以避免编写容易受到注入攻击的动态SQL语句。
例如,在使用的 ORM时,可以通过以下方式来避免SQL注入:
from sqlalchemy.orm import Session
from models import User
session = Session()
user = session.query(User).filter(User.id == 1).first()
上述代码中,会自动构建一个参数化查询,即使用户ID(假设来自用户输入)中包含潜在的注入代码,也不会影响SQL查询的构建和执行。使用ORM工具不仅减少了代码量,也极大提升了安全性。
2.2 防SQL注入的关键代码结构 2.2.1 参数化查询的实现
参数化查询是防御SQL注入的有效手段。在参数化查询中,SQL语句的结构是固定的,仅将用户输入作为参数传递给数据库服务器。这种方法可以确保用户输入不会影响SQL命令的结构,即使输入中包含有潜在的SQL代码也不会被执行。
下面是一个使用的模块实现参数化查询的例子:
import sqlite3
conn = sqlite3.connect('example.db')
cur = conn.cursor()
user_id = 1
# 使用参数化查询防止SQL注入
cur.execute('SELECT * FROM users WHERE id = ?', (user_id,))
for row in cur.fetchall():
    print(row)
conn.close()
2.2.2 预处理语句和存储过程的应用
预处理语句和存储过程是数据库提供的更高级别的安全特性,它们允许开发者将SQL语句的结构(包括SQL代码)和数据(参数值)分离,之后可以重复使用同一结构执行多次查询,而不需要每次都重新解析SQL语句。
下面是一个使用MySQL存储过程防止SQL注入的示例:
DELIMITER //
CREATE PROCEDURE GetUser(IN p_user_id INT)
BEGIN
    SELECT * FROM users WHERE id = p_user_id;
END //
DELIMITER ;
当调用此存储过程时:
CALL GetUser(1);
即使调用时传入的参数 1 被替换为恶意的SQL代码,存储过程的结构已经固定掌握SQL注入:漏洞演示与防护策略实战源代码,因此不会执行任何未预期的SQL命令。
2.3 代码审查和安全测试 2.3.1 代码审查的方法和步骤
代码审查是检测和预防安全漏洞的一种重要手段。审查代码的过程应该涵盖整个软件开发生命周期,并在交付前彻底审查所有代码。以下是进行有效的代码审查的一些建议步骤:
审查前准备 :审查者应熟悉代码库、项目要求和安全编码标准。 逐行审查 :集中关注可能受到SQL注入影响的代码部分,如动态SQL构建和用户输入处理。 使用自动化工具 :整合静态代码分析工具sql注入漏洞网站源码,如,来辅助识别潜在的漏洞。 测试和验证 :审查人员应验证代码中实施的预防措施是否有效。 记录和反馈 :将发现的问题记录在审查报告中,并为开发人员提供具体的修复建议。 2.3.2 自动化安全测试工具的使用
自动化安全测试工具可以加快识别潜在安全问题的过程,并确保测试的全面性。这些工具通常包括静态应用程序安全测试(SAST)和动态应用程序安全测试(DAST)工具。
以下是一些流行的自动化安全测试工具:
使用自动化工具时,需要设定合适的扫描策略,并定期更新工具的漏洞数据库。此外,自动化测试结果需要由专业人员复核,确保识别出的问题准确无误。
通过这些细致入微的编码实践和审查步骤,可以显著降低SQL注入的风险,保证应用程序的安全稳定运行。
3. 输入验证和数据过滤 3.1 输入验证的策略和方法 3.1.1 服务器端输入验证机制
在服务器端进行输入验证是一种至关重要的安全措施,用以确保用户输入数据符合预期,防止恶意数据对应用程序造成影响。服务器端验证的优点包括:
服务器端验证应采用以下策略:
白名单策略 :定义一个可接受输入值的白名单,仅允许列表内的值通过验证。 类型检查 :确保输入数据的类型正确,如字符串、整数等。 长度限制 :限制输入数据的长度,防止缓冲区溢出攻击。 模式匹配 :使用正则表达式确保输入数据符合特定格式。
下面是一个使用的Flask框架进行输入验证的示例代码:
from flask import Flask, request, jsonify
import re
app = Flask(__name__)
@app.route('/login', methods=['POST'])
def validate_login():
    username = request.form.get('username')
    password = request.form.get('password')
    # 白名单验证
    if username not in ['admin', 'user']:
        return jsonify({'error': 'Invalid username'}), 400
    # 类型检查和模式匹配
    if not isinstance(username, str) or not re.match(r'^w+$', username):
        return jsonify({'error': 'Invalid username format'}), 400
    # 长度限制
    if len(password) < 8:
        return jsonify({'error': 'Password too short'}), 400
    # 验证成功
    return jsonify({'message': 'Login successful'}), 200
if __name__ == '__main__':
    app.run()
3.1.2 客户端验证与服务器端验证的结合
虽然服务器端验证是安全的基石,客户端验证同样可以提升用户体验和减轻服务器负载。客户端验证应在客户端快速响应用户输入,而服务器端验证则提供最终的保障。
为了实现客户端和服务器端的结合验证,可以采取以下步骤:
使用HTML5和进行初步验证 :在客户端使用HTML5的 元素验证类型(如email、)和正则表达式验证格式。 提交数据前进行AJAX验证 :在数据发送到服务器之前,使用AJAX进行二次验证。 服务器端验证确认 :确保服务器接收到数据后进行验证,客户端验证仅作为补充。
示例代码:
// AJAX验证示例
function validateAndSendData() {
    let username = document.getElementById("username").value;
    let password = document.getElementById("password").value;
    // 简单的客户端验证
    if (!username.match(/^w+$/)) {
        alert("Invalid username format");
        return;
    }
    // AJAX发送数据到服务器进行验证
    $.ajax({
        url: "/login",
        type: "POST",
        data: {username: username, password: password},
        success: function(response) {
            alert("Login successful");
        },
        error: function(response) {
            alert("Server error: " + response.responseText);
        }
    });
}
3.2 数据过滤的技术和实践 3.2.1 转义特殊字符的重要性
数据过滤是确保输入数据安全性的关键步骤,它通过转义或删除那些可能被用来进行SQL注入的特殊字符来实现。对于SQL注入而言,特殊字符如单引号(’)、双引号(”)、分号(;)等,是攻击者常用的工具。
下面是一个使用PHP进行数据过滤的示例:
<?php
// 使用mysqli扩展进行数据库操作
$mysqli = new mysqli("localhost", "user", "password", "database");
// 防止SQL注入的转义字符函数
function escape_value($value) {
    global $mysqli;
    return $mysqli->real_escape_string($value);
}
$username = "Robert'); DROP TABLE Students;--";
$filtered_username = escape_value($username);
$query = "SELECT * FROM users WHERE username = '$filtered_username'";
if ($result = $mysqli->query($query)) {
    // 处理结果集
}
$mysqli->close();
?>
3.2.2 使用过滤库进行数据过滤
在很多编程语言中,都提供了数据过滤库来简化数据过滤的工作。这些库往往包含了一系列的函数,用于帮助开发者更安全地处理输入数据。例如,PHP的 函数可用于过滤和验证数据。
示例代码:
 array(
        'default' => 'default_username',
        'min_range' => 3,
        'max_range' => 20
    )
);
$username = filter_var($username, FILTER_VALIDATE_REGEXP, $options);
if ($username === false) {
    // 验证失败处理
    die("Invalid username");
}
// 继续处理验证通过的数据...
?>
3.2.3 安全数据过滤的实践建议
在进行数据过滤时,以下建议对于提高应用安全性至关重要:
为了更有效地处理安全数据过滤,创建一份明确的实践指南是必要的。这个指南应详细描述各种攻击手段和对应的防御策略,确保所有开发者都能够正确地理解和运用过滤技术。
4. 错误处理策略 4.1 错误处理机制的构建
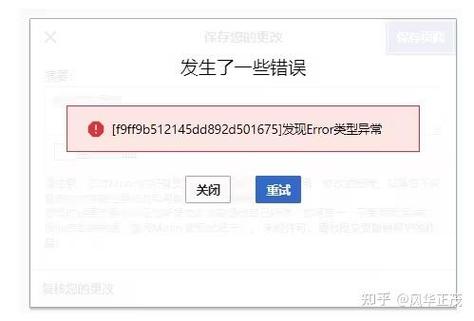
错误处理是软件开发中不可忽视的一个环节掌握SQL注入:漏洞演示与防护策略实战源代码,它能够防止应用程序在遇到异常情况时崩溃,并提供反馈信息帮助开发者定位问题。在构建安全的应用程序时,错误处理机制显得尤为重要,因为它可以防止安全漏洞被利用。
4.1.1 自定义错误消息和提示
自定义错误消息可以提供更友好、专业的问题描述给最终用户,同时减少对敏感信息的泄露。一个好的自定义错误消息应该具备以下特点:
下面是一个简单的自定义错误消息的示例:
from flask import Flask, request, make_response
app = Flask(__name__)
@app.errorhandler(404)
def page_not_found(e):
    return "抱歉,您访问的页面不存在,欢迎回到首页。", 404
@app.errorhandler(500)
def internal_error(e):
    return "服务器内部错误,请稍后再试。", 500
4.1.2 错误消息的记录与分析
记录错误消息是进行安全分析和性能调优的重要手段。为了安全考虑,错误消息的记录需要遵循以下原则:
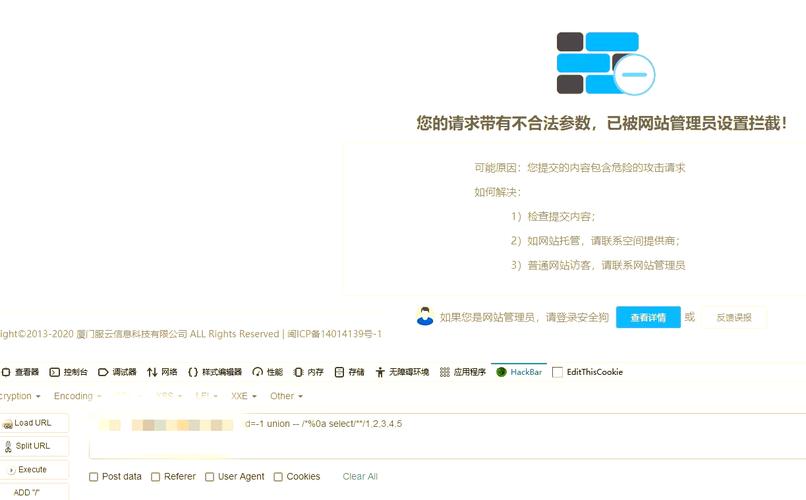
下面是一个错误消息记录和分析的示例配置:
{
    "version": 1,
    "disable_existing_loggers": false,
    "formatters": {
        "verbose": {
            "format": "[%(asctime)s] %(levelname)s [%(process)d:%(thread)d] %(name)s %(message)s"
        }
    },
    "handlers": {
        "console": {
            "level": "DEBUG",
            "class": "logging.StreamHandler",
            "formatter": "verbose"
        },
        "file": {
            "level": "ERROR",
            "class": "logging.FileHandler",
            "filename": "error.log",
            "formatter": "verbose"
        }
    },
    "loggers": {
        "": {
            "handlers": ["console", "file"],
            "level": "DEBUG"
        }
    }
}
4.2 错误处理与安全性的平衡
错误处理需要在用户体验与安全性之间找到平衡点。错误处理不当可能会引起安全问题,如信息泄露或服务拒绝攻击。
4.2.1 信息泄露的风险与防范
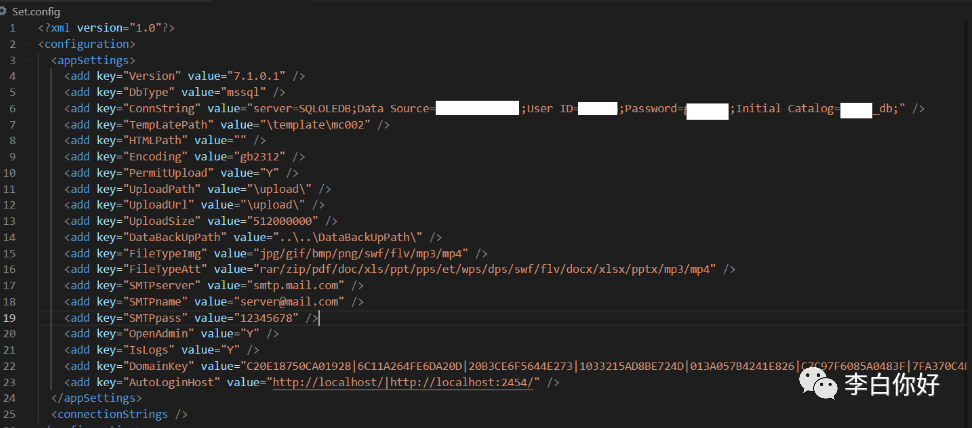
信息泄露是错误处理不当导致的常见安全问题之一。攻击者可以通过错误消息获取敏感信息,如数据库结构、系统版本、编程语言、框架版本等。防范措施包括:
下面是一个隐藏错误详情的示例:
try {
    // 业务代码
} catch (Exception e) {
    logger.error("业务处理出错", e);
    // 向用户展示通用错误提示,不包含敏感信息
    return "抱歉,发生了意外情况,请稍后再试或联系管理员。";
}
4.2.2 优雅的异常处理方法
为了保证应用程序的健壮性,开发者需要使用优雅的异常处理方法,确保即使在异常情况下sql注入漏洞网站源码,应用程序仍然能够安全地运行。以下是一些推荐的做法:
示例代码如下:
try
{
    // 可能抛出异常的代码
}
catch (SpecificException ex)
{
    // 处理特定类型的异常
    Log(ex); // 记录异常
    // 可以向用户返回一个错误消息
}
catch (Exception ex)
{
    // 非常通用的异常处理
    Log(ex); // 记录异常
    // 显示通用错误消息
}
在错误处理的过程中,开发者需要考虑如何平衡用户体验与安全性之间的关系。确保错误信息对用户友好同时又不会泄露敏感信息,是每一个开发者的责任。此外,合理的异常捕获和日志记录可以帮助维护人员更好地理解程序的运行状态,并及时响应潜在的安全威胁。
5. 数据库权限控制与日志监控 5.1 权限控制的最佳实践 5.1.1 权限最小化原则
权限最小化原则是指给予用户或应用访问数据库所需的最小权限集。这一原则对于增强数据库安全至关重要,因为它限制了潜在攻击者在获得对系统的访问权限后能够执行的操作。实施此原则通常涉及以下几个步骤:
5.1.2 角色和权限的分配策略
为确保数据库的安全性,必须精心设计角色和权限分配策略。以下是一些核心建议:
-- 示例:创建具有特定权限的角色
CREATE ROLE limited_role;
GRANT SELECT ON table_name TO limited_role;
GRANT UPDATE (column1, column2) ON table_name TO limited_role;
5.2 日志监控与异常检测 5.2.1 日志监控系统的搭建
日志监控对于及时发现和响应数据库异常至关重要。要搭建一个有效的日志监控系统,可以遵循以下步骤:
graph LR
    A[数据库] -->|日志数据| B[日志收集器]
    B --> C[日志存储]
    C --> D[日志分析]
    D --> E[监控仪表板]
5.2.2 异常行为的识别与响应
有效的异常行为检测依赖于准确的基线建立和异常检测算法。实现异常行为识别与响应的步骤包括:
5.3 源代码和测试数据的使用指南 5.3.1 源代码的获取与编译
为了修复SQL注入漏洞并确保应用的安全,正确管理和编译源代码至关重要。以下是相关的指南:
5.3.2 测试数据的生成和应用
测试数据对于验证代码安全至关重要。生成测试数据应遵循以下指导原则:
5.4 修复SQL注入漏洞的建议 5.4.1 常见漏洞的修复方案
修复SQL注入漏洞需要系统性的方法sql注入漏洞网站源码,以下是一些常见的修复建议:
5.4.2 漏洞修复后的测试与验证
修复漏洞之后,必须进行彻底的测试以确保修复有效,并且未引入新的问题:
通过遵循以上策略,可以有效地控制数据库权限,建立有效的日志监控机制,并确保修复SQL注入漏洞的同时,保持应用的稳定性和安全性。
简介:SQL注入是一个影响Web应用和数据库安全的漏洞。通过本项目源代码演示,开发者能深入理解SQL注入的工作机制及其攻击方法。文档和源代码示例将指导如何通过构造恶意SQL语句执行非授权数据库操作,以及如何通过实践学习防止此类攻击,包括安全编码、输入验证、错误处理、数据库权限设置和日志监控等。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » 掌握SQL注入:漏洞演示与防护策略实战源代码

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码