双旋网络
require include php 一个注册页面,为什么能牵出 SQL 注入、重复注册、文件上传和 XSS?

require include php 一个注册页面,为什么能牵出 SQL 注入、重复注册、文件上传和 XSS?
很多人刚学 Web 安全时,总觉得漏洞离自己很远。
可真把一个最普通的注册页面拆开来看,你会发现一句话很扎心:
不是漏洞太高级,而是代码太老实。
你以为自己写的是“注册功能”,攻击者看到的却可能是:
今天这篇文章,咱们就从最基础的 MySQL 建库建表 开始,一路写到 PHP 注册入库,最后再站在攻击者视角require include php 一个注册页面,为什么能牵出 SQL 注入、重复注册、文件上传和 XSS?,看看这个页面到底会暴露出多少安全问题。
这篇内容偏实战,代码我都给你配上,运行结果也一起放。
一、为什么注册页面一定要先搞懂数据库?
注册功能说白了就一件事:
把用户提交的数据,存进数据库。
所以在写 PHP 代码之前,先得把下面几件事搞明白:
如果这些基础不清楚,后面联动代码再多,也只是“能跑”,谈不上“稳”和“安全”。
二、MySQL 基础操作:先把库和表搭起来1. 查看数据库
SHOW DATABASES;运行结果示例:
+--------------------+
| Database           |
+--------------------+
| information_schema |
| mysql              |
| performance_schema |
| sys                |
+--------------------+
2. 创建数据库
CREATE DATABASE kkk;执行成功后:
Query OK, 1 row affected再查一次:
SHOW DATABASES;结果中会多出一个 kkk。
3. 删除数据库
DROP DATABASE kkk;运行结果:
Query OK, 0 rows affected三、表结构怎么设计?别一上来就乱建
一个注册页面,最常见的数据一般有这些:
所以最基础的用户表,完全可以这样设计:
1. 进入数据库
USE kkk;2. 创建用户表
CREATE TABLE IF NOT EXISTS kkk_tbl (
    id INT(11) NOT NULL AUTO_INCREMENT,
    user VARCHAR(50) NOT NULL,
    pass VARCHAR(50) NOT NULL,
    phone VARCHAR(20) NOT NULL,
    file VARCHAR(255),
    PRIMARY KEY (id)
) ENGINE=InnoDB DEFAULT CHARSET=utf8mb4;
运行结果:
Query OK, 0 rows affected3. 查看表结构
DESC kkk_tbl;运行结果示例:
+-------+--------------+------+-----+---------+----------------+
| Field | Type         | Null | Key | Default | Extra          |
+-------+--------------+------+-----+---------+----------------+
| id    | int(11)      | NO   | PRI | NULL    | auto_increment |
| user  | varchar(50)  | NO   |     | NULL    |                |
| pass  | varchar(50)  | NO   |     | NULL    |                |
| phone | varchar(20)  | NO   |     | NULL    |                |
| file  | varchar(255) | YES  |     | NULL    |                |
+-------+--------------+------+-----+---------+----------------+
四、往表里插入一条数据,理解“注册”的本质
注册入库require include php,本质就是 。
1. 手工插入测试数据
INSERT INTO kkk_tbl(user, pass, phone, file)
VALUES ('admin', '12345678', '13812345678', 'a.jpg');
运行结果:
Query OK, 1 row affected2. 查询插入结果
SELECT * FROM kkk_tbl;结果示例:
+----+-------+----------+-------------+-------+
| id | user  | pass     | phone       | file  |
+----+-------+----------+-------------+-------+
|  1 | admin | 12345678 | 13812345678 | a.jpg |
+----+-------+----------+-------------+-------+
这一步非常重要。
因为你一旦理解这里,后面注册页的逻辑就很简单了:
表单接收参数 → 拼成 SQL → 执行插入 → 注册完成
五、PHP 连接数据库:别每个页面都重复写
实际开发里,数据库连接最好单独拆文件,不然一个页面一份连接代码,后面维护会很难受。
conn.php
六、注册页面前端:最基础的表单长什么样?
先来一个简单版注册页。
.php
    用户注册


    用户注册​

        用户名:


        密码:


        确认密码:


        手机号:


        头像:
七、把注册功能真正联动到数据库
接下来就是关键部分:
用户填完表单后,把数据插进 。
1. 最基础的注册逻辑
<?php
include("conn.php");
$msg = "";
if ($_SERVER['REQUEST_METHOD'] == 'POST') {
$user = $_POST['user'];
$pass = $_POST['pass'];
$repass = $_POST['repass'];
$phone = $_POST['phone'];
$filename = $_FILES['file']['name'];
if (strlen($pass) < 8) {
$msg = "密码长度不能少于8位";
} elseif ($pass !== $repass) {
$msg = "两次输入的密码不一致";
} elseif (strlen($phone) != 11) {
$msg = "手机号必须是11位";
} else {
$sql = "INSERT INTO kkk_tbl(user, pass, phone, file)
VALUES ('$user', '$pass', '$phone', '$filename')";
$result = mysqli_query($conn, $sql);
if ($result) {
$msg = "注册成功,用户名:".$user.",手机号:".$phone;
} else {
$msg = "注册失败:" . mysqli_error($conn);
}
}
}
?>
注册页面
用户注册​
用户名:
密码:
确认密码:
手机号:
头像:
2. 运行结果示例输入:
页面输出:
注册成功,用户名:bbb,手机号:13412568976数据库查询:
SELECT * FROM kkk_tbl;结果:
+----+-------+----------+-------------+-------+
| id | user  | pass     | phone       | file  |
+----+-------+----------+-------------+-------+
|  1 | admin | 12345678 | 13812345678 | a.jpg |
|  2 | bbb   | 12345678 | 13412568976 | 1.jpg |
+----+-------+----------+-------------+-------+
到这里,从功能角度看,注册已经“成功”了。
但从安全角度看,真正的问题才刚开始。
八、功能能跑,不代表安全:这个注册页已经开始冒风险了
很多人写到这一步就觉得差不多了。
其实安全工程师看到这里,第一反应往往不是“功能完成了”,而是:
这页面要出事。
为什么?
因为你这句代码非常危险:
$sql = "INSERT INTO kkk_tbl(user, pass, phone, file)
        VALUES ('$user', '$pass', '$phone', '$filename')";
用户输入什么,你就原样拼进 SQL。
这就是标准的 SQL 注入土壤。
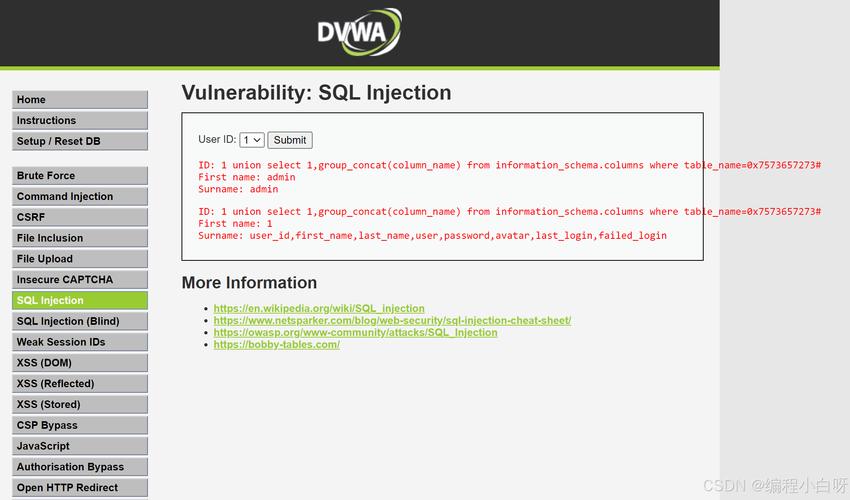
九、SQL 注入是怎么从注册页面里长出来的?
很多人只知道登录页、搜索框容易有 SQL 注入,实际上:
只要页面和数据库发生“增删改查”交互require include php,就有可能有 SQL 注入。
注册页面属于什么?
属于 插入操作require include php,也就是 。
1. 正常输入时
假设用户输入:
user = admin
pass = 12345678
phone = 13812345678
file = a.jpg
拼出来的 SQL 是:
INSERT INTO kkk_tbl(user, pass, phone, file)
VALUES ('admin', '12345678', '13812345678', 'a.jpg')
没问题。
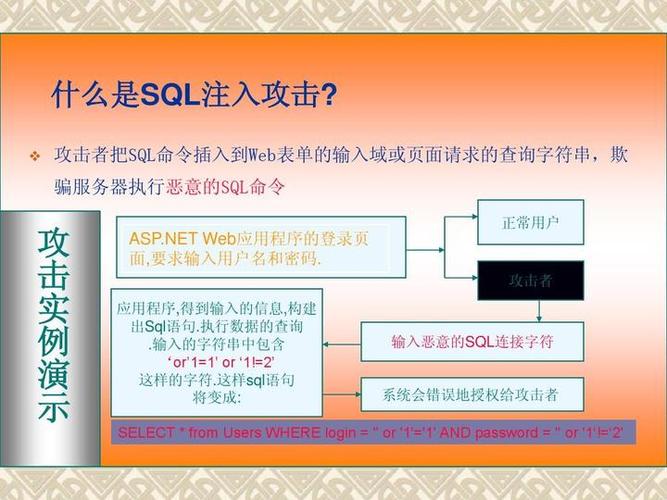
2. 恶意输入时
如果用户名输入成:
admin'#那么 SQL 可能变成:
INSERT INTO kkk_tbl(user, pass, phone, file)
VALUES ('admin'#', '12345678', '13812345678', 'a.jpg')
# 在 MySQL 里是注释符。
后面的语句结构会被截断,轻则报错,重则被构造利用。
更进一步,如果攻击者继续精心构造内容,就可能拼接出额外语句,触发各种异常逻辑。
这就是注册型 SQL 注入的核心问题:
不是“查”才会注入,
插入、更新、删除,只要是拼接 SQL,都可能注入。
十、这个页面不止 SQL 注入,还有逻辑漏洞:重复注册
再看一个非常典型的问题。
假设系统里已经有一个管理员账号:
admin / 管理员自己的密码但你这套注册代码,并没有判断用户名是否已存在。
也就是说,攻击者完全可以再注册一个同名账号:
admin / 12345678数据库里就会出现两条记录:
+----+-------+----------+-------------+-------+
| id | user  | pass     | phone       | file  |
+----+-------+----------+-------------+-------+
|  1 | admin | 原密码    | 13800000001 | a.jpg |
|  2 | admin | 12345678 | 13800000002 | b.jpg |
+----+-------+----------+-------------+-------+如果你的登录逻辑写得不严谨require include php 一个注册页面,为什么能牵出 SQL 注入、重复注册、文件上传和 XSS?,比如只查第一个、只判断用户名存在,甚至处理结果不规范,就可能造成:
这个问题在实战里属于非常经典的 逻辑漏洞。
十一、文件上传也有坑:你现在只是“接收了文件名”
再看这句:
$filename = $_FILES['file']['name'];你当前只是取了文件名,然后存数据库。
看上去没做上传利用,但问题已经埋下来了:
如果后面你把这个文件真正保存到 Web 目录下,攻击者就会立刻盯上:
所以这个点在代码审计里,通常会直接记为:
潜在文件上传风险
十二、XSS 也可能从注册成功提示里冒出来
再看这句:
$msg = "注册成功,用户名:".$user.",手机号:".$phone;
如果你把用户输入直接回显,而不做转义,攻击者完全可以把用户名写成:
alert(1)那么页面就可能直接执行脚本。
这就是最基础的 反射型 XSS。
为什么它成立?
因为:
如果后续你又把数据库里的内容展示出来,而展示时仍然不转义,那它还可能升级成:
存储型 XSS
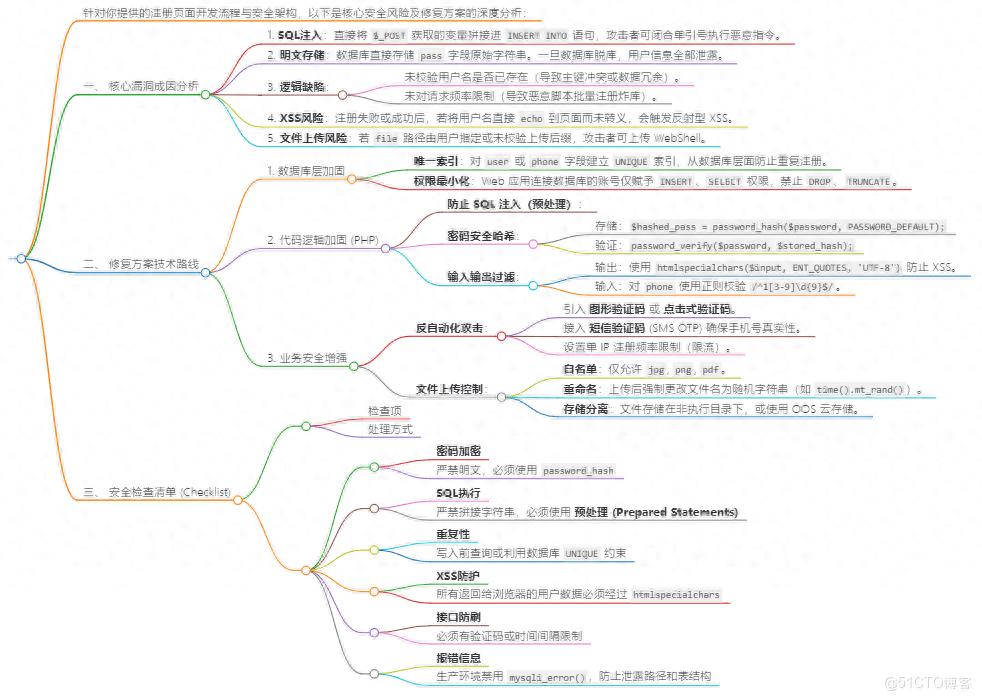
十三、再往深一点看:这个页面到底暴露了哪些安全问题?
我们把这个注册页站在攻击者角度重新审一遍,大致能看到这些风险:
1. SQL 注入
根因:用户输入直接拼接到 SQL 语句中。
2. 重复注册 / 账号逻辑漏洞
根因:没有校验用户名唯一性。
3. 文件上传风险
根因:文件名可控,未限制后缀和内容。
4. 反射型 XSS
根因:用户输入直接输出到页面。
5. 明文密码存储
根因:密码原样写入数据库,没有哈希。
6. 手机号未真实验证
根因:只校验长度,未校验格式、归属、验证码。
7. 可批量注册
根因:没有验证码、频率限制、短信校验、IP 限流。
8. 信息泄露
根因:数据库错误信息直接回显给用户。
十四、为什么很多实战高手总能挖到洞?因为他们会盯“交互点”
这一点非常关键。
很多人测试漏洞,只盯着:
但真正有经验的人,会盯所有“交互点”。
对 XSS 来说:
一切能输入并被页面输出的地方,都可能有 XSS。
比如:
对 SQL 注入来说:
一切能进入数据库的地方,都可能有 SQL 注入。
不仅仅是用户名和密码,还包括:
这就是为什么很多 SRC 高手能在别人看不到的地方找到高危漏洞。
因为他们测试的不是“明显参数”,而是所有可能入库的输入点。
十五、怎么修?别只知道漏洞名,关键要会改代码
下面直接说修法。
1. 修 SQL 注入:必须用预处理
把原来的拼接写法:
$sql = "INSERT INTO kkk_tbl(user, pass, phone, file)
        VALUES ('$user', '$pass', '$phone', '$filename')";
改成安全版:
$stmt = mysqli_prepare($conn, "INSERT INTO kkk_tbl(user, pass, phone, file) VALUES (?, ?, ?, ?)");
mysqli_stmt_bind_param($stmt, "ssss", $user, $pass, $phone, $filename);
$result = mysqli_stmt_execute($stmt);
这样用户输入就不会再直接参与 SQL 结构拼接。
2. 修重复注册:加唯一性检查
注册前先查用户名是否已存在:
$stmt = mysqli_prepare($conn, "SELECT id FROM kkk_tbl WHERE user = ?");
mysqli_stmt_bind_param($stmt, "s", $user);
mysqli_stmt_execute($stmt);
$res = mysqli_stmt_get_result($stmt);
if (mysqli_num_rows($res) > 0) {
    die("用户名已存在");
}
更稳妥一点,数据库层面也应该直接加唯一索引:
ALTER TABLE kkk_tbl ADD UNIQUE KEY uniq_user (user);3. 修 XSS:输出时做转义
echo htmlspecialchars($msg, ENT_QUOTES, 'UTF-8');如果你要输出用户名:
echo htmlspecialchars($user, ENT_QUOTES, 'UTF-8');4. 修明文密码:必须哈希
注册时:
$passHash = password_hash($pass, PASSWORD_DEFAULT);插入数据库时存哈希值:
$stmt = mysqli_prepare($conn, "INSERT INTO kkk_tbl(user, pass, phone, file) VALUES (?, ?, ?, ?)");
mysqli_stmt_bind_param($stmt, "ssss", $user, $passHash, $phone, $filename);1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » require include php 一个注册页面,为什么能牵出 SQL 注入、重复注册、文件上传和 XSS?

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码