双旋网络
防止SQL注入的四种方法

防止SQL注入的四种方法
,核心在于不信任任何来自用户端的输入。 这听起来简单,但实际操作中充满了挑战。 让我们逐一探讨四种有效的防御方法,并结合一些我曾经遇到的实际案例,帮助你更好地理解和应用。
1. 参数化查询 ( ): 这是最有效、也最推荐的方法。 它将用户输入作为参数传递给数据库,而不是直接拼接到SQL语句中。 我曾经在一个项目中防止 sql 注入,因为没有使用参数化查询,导致网站被恶意用户注入SQL语句,差点造成数据库瘫痪。 那次教训深刻。 参数化查询能有效防止恶意代码被解释为SQL指令,即使攻击者输入了单引号或其他特殊字符,数据库也只会将其视为普通文本。 在具体的实现上,不同数据库系统(例如MySQL、、SQL )的语法略有不同防止SQL注入的四种方法,需要参考相应的文档。 记住,关键在于将用户输入与SQL语句本身严格区分开来。
2. 输入验证 (Input ): 在将用户输入传递给数据库之前防止 sql 注入防止SQL注入的四种方法,务必进行严格的验证。 这包括数据类型检查、长度限制、格式校验以及特殊字符过滤。 例如,如果一个字段预期是数字,那么就应该拒绝任何非数字字符的输入。 我曾经处理过一个案例,一个用户输入了包含HTML标签的用户名,导致网站页面显示异常。 通过在输入端增加严格的验证,就能有效避免这类问题。 记住,验证应该尽可能全面,并根据不同字段的需求制定不同的规则。
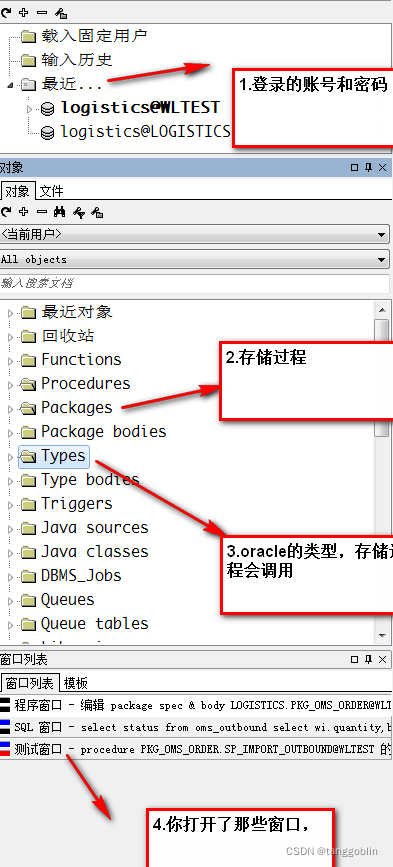
3. 使用存储过程 ( ): 存储过程是预编译的SQL代码块,可以有效地隔离用户输入与数据库逻辑。 通过调用存储过程,而不是直接执行SQL语句防止 sql 注入,可以降低SQL注入的风险。 这就像在数据库和应用之间加了一层保护膜。 当然,存储过程本身也需要谨慎编写,避免出现安全漏洞。 我曾经参与过一个项目,将所有关键操作都封装在存储过程里,大大提升了系统的安全性。
四维时代AI开放平台
四维时代AI开放平台
60
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » 防止SQL注入的四种方法

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码