双旋网络
防范SQL注入攻击:经典案例与防御策略

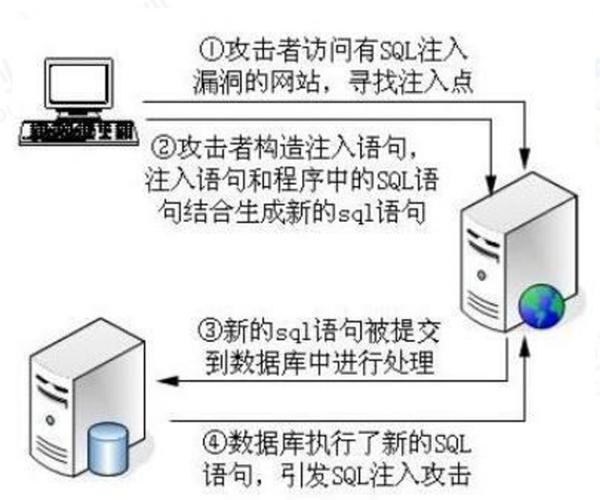
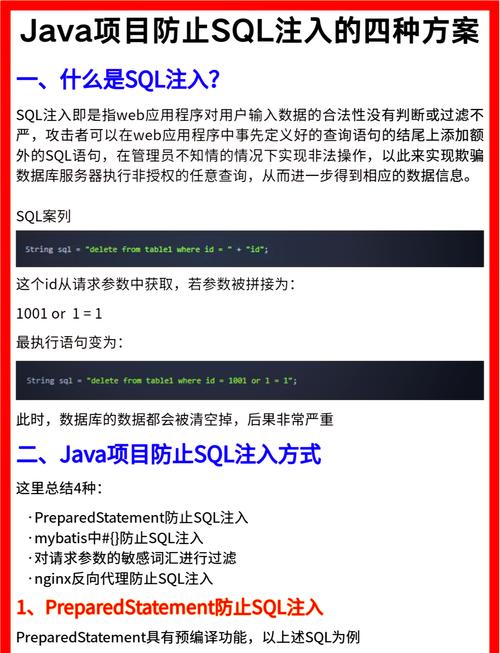
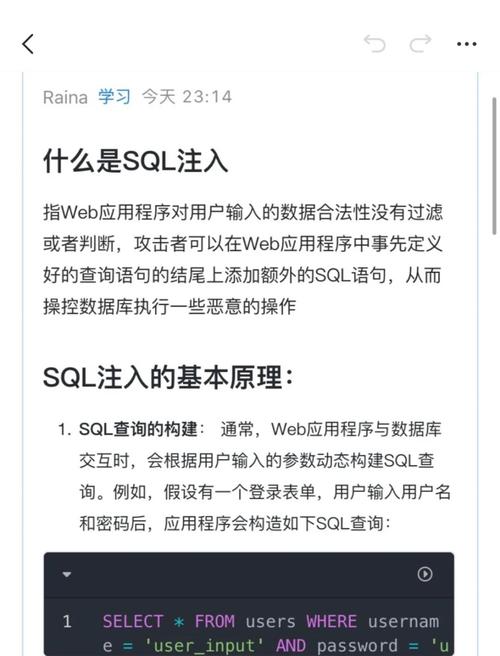
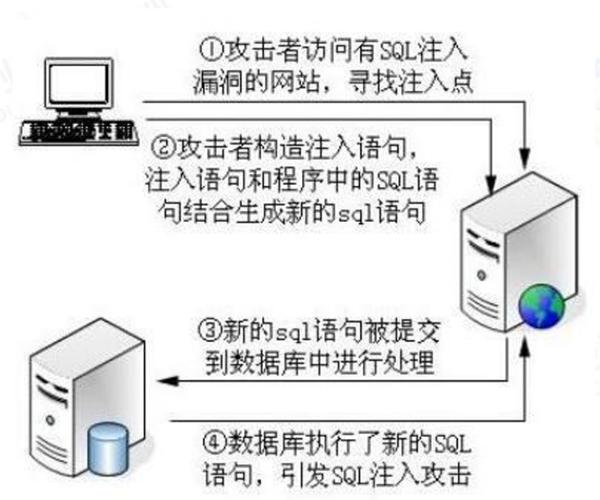
SQL注入是一种常见的网络安全威胁,攻击者通过恶意构造SQL查询语句,试图获取、修改或删除数据库中的数据。了解和防止SQL注入至关重要,因为不当的安全措施可能导致敏感信息泄露。本文将概述一些经典的SQL注入语句示例以及如何防范这些攻击。1. 经典注入语句: – `’or’1=1`: 这个语句利用的是SQL逻辑运算符,将一个始终为真的条件与一个可能根据用户输入改变的条件结合,从而可能导致错误的查询执行。 – `id=-,1,1`:通过设置特定ID值java like sql注入,攻击者尝试获取表中的额外数据,如“和“字段。 – `(mid(,3,1))>111`:利用`ord`函数,攻击者尝试获取密码字符的ASCII码并进行比较,探测密码部分信息。2. 防范策略: – **参数化查询**:在发送SQL查询时java like sql注入,使用预编译语句或参数化查询,这样用户的输入会被视为数据,而不是SQL代码,从而避免解析错误。 – **输入验证**:对用户输入进行严格的格式检查和过滤,去除特殊字符和SQL关键字。 – **使用存储过程**:将敏感操作封装到存储过程中,减少直接暴露在用户输入下的SQL代码。 – **最小权限原则**:确保数据库账户只具有执行必需操作的最低权限,降低潜在破坏范围。 – **使用ORM框架**:对象关系映射工具能自动转义SQL字符串,减少手动处理的需要。3. 常见测试语句: – `*`: 这是一个通用的查询所有表格内容的语句,用于试探数据库结构,攻击者可能会尝试这种语句来获取更多信息。4. 避免SQL注入的技巧: – 不要在URL、表单字段等用户输入直接拼接SQL查询,而是使用参数绑定。 – 使用参数化查询时,确保每个参数都有明确的数据类型定义。 – 在数据库设计阶段java like sql注入,对字段类型进行正确设置,如使用“而非“限制最大长度。 – 对用户输入进行严格的安全编码防范SQL注入攻击:经典案例与防御策略,例如使用`tring()`或`PDO::quote()`函数。了解SQL注入语句及其工作原理是保护数据库安全的基础。通过采取适当的预防措施防范SQL注入攻击:经典案例与防御策略,如使用参数化查询、输入验证和最小权限管理,可以显著降低SQL注入的风险。同时,持续监控和测试系统对于发现和修复潜在漏洞也至关重要。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » 防范SQL注入攻击:经典案例与防御策略

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码