双旋网络
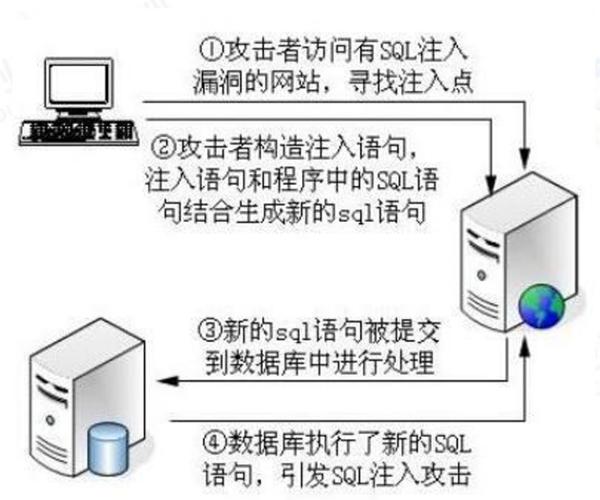
SQL注入原理及防御之Python版

根据用户名和密码获取用户数据:
sql = """select uid, email, phone from tb_user where username='{username}' and pwd='{pwd}'""".format(username=username, pwd=pwd)正常情况下的请求体/json:
{
    "username": "ridingroad",
    "pwd": "加密后的密码"
}
所得到的SQL:
select uid, email, phone from tb_user
where username='ridingroad' and pwd='加密后的密码'
SQL注入下的请求体
{
    "username": "ridingroad' or 1=1#",
    "pwd": ""
}
此时得到的SQL将是:
select uid, email, phone from tb_user
where username='ridingroad' or 1=1#' and pwd='加密后的密码'
成功注入的原因:
1. ’和原来的='{}'.()结合
'{username}'.format("ridingroad' or 1=1#")
得到:
username='ridingroad' or 1=1#'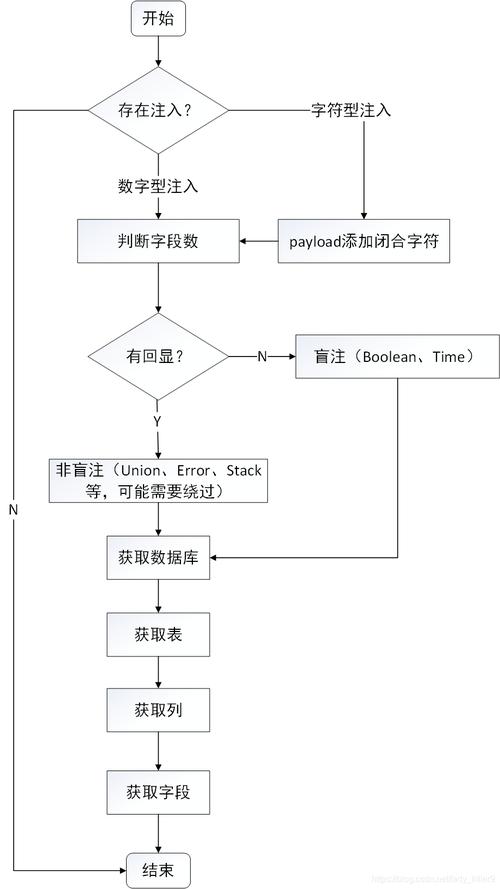
2.#后面的sql组成部分变成了注释SQL注入原理及防御之Python版,失去了原来的and逻辑判断作用
where username='ridingroad' or 1=1#' and pwd='加密后的密码'3.且or 1=1永远为真
结果: 将会造成用户表所有数据的泄露
SQL注入防御
阻止SQL注入的方法主要是利用现有数据库第三方库完善的防SQL注入的特性sql 注入 orsql 注入 or,避免重复造轮子
原始SQL情况下
使用%s占位符SQL注入原理及防御之Python版,利用自带的防注入特性
sql = """select uid, email, phone from tb_user
where username=%s and pwd=%s"""
cursor.excute(sql, (username, pwd))
ORM情况下
ORM已经对SQL注入进行了处理sql 注入 or,直接使用ORM语法即可,不需要特别处理。
公告:
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » SQL注入原理及防御之Python版
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » SQL注入原理及防御之Python版

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码