双旋网络
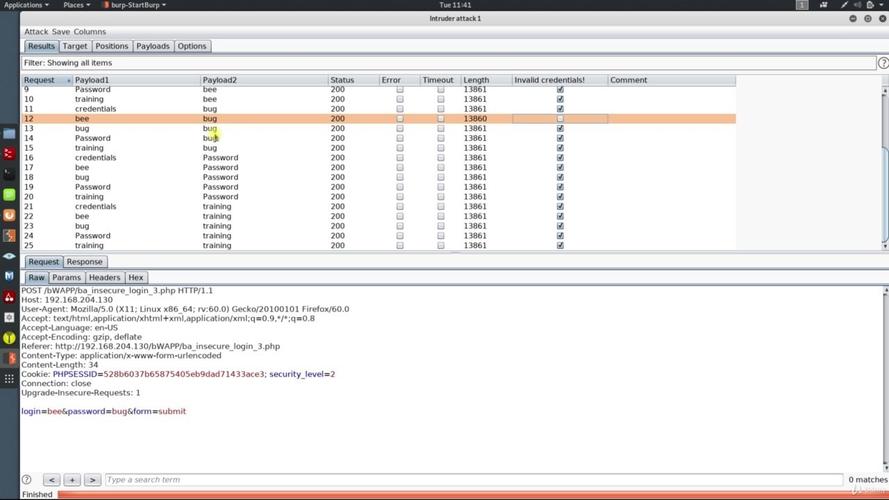
描述 SQL 注入攻击

描述 SQL 注入攻击
SQL 注入是最危险且最普遍的 Web 应用程序安全漏洞之一。 利用这种攻击技术,可以执行控制 Web 应用程序后面的数据库服务器的恶意 SQL 语句。 了解 SQL 注入的工作原理对于生成安全应用程序至关重要。
什么是 SQL 注入
定义: 当攻击者将恶意 SQL 代码插入应用程序查询时,会发生 SQL 注入。 应用程序错误地将用户输入当作代码执行,而不是当作数据来处理,从而允许攻击者操控数据库操作。
工作原理: Web 应用程序通常通过将静态 SQL 与用户提供的输入相结合来构造 SQL 查询。 当应用程序无法正确验证或清理此输入时,攻击者可以注入数据库与预期查询一起执行的其他 SQL 命令。
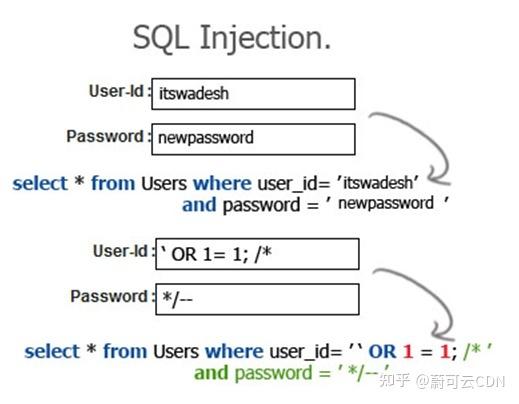
简单示例: 请考虑使用此查询检查凭据的登录表单:
SELECT * FROM users WHERE username = 'inputUsername' AND password = 'inputPassword'
攻击者可能会输入 admin’ — 为用户名。 这会将查询转换为:
SELECT * FROM users WHERE username = 'admin' --' AND password = 'inputPassword'
字符 — 启动 SQL 注释,有效删除密码检查。 攻击者无需知道密码即可获得访问权限。
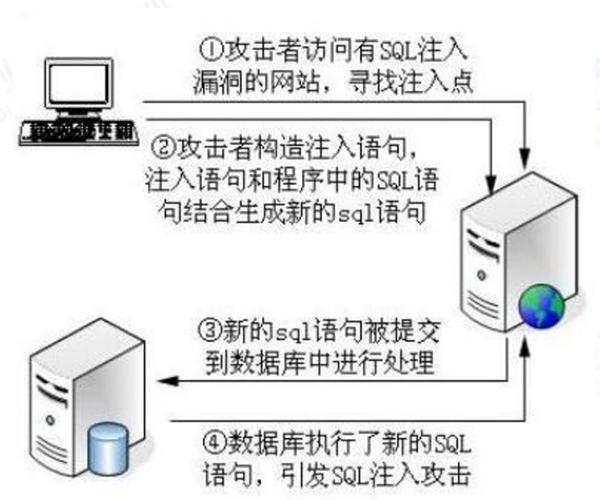
攻击者可以完成哪些任务
SQL 注入漏洞使攻击者能够绕过应用程序安全措施并执行未经授权的作:
绕过身份验证和授权: 攻击者可以绕过登录机制来访问没有有效凭据的帐户。 他们可以提升权限sql注入漏洞网站源码,即便使用低权限账户也能获得管理访问权限。
检索整个数据库内容: 注入恶意 SQL 后,攻击者可以从数据库中提取所有数据,包括客户信息、个人数据、商业机密、知识产权和机密业务信息。 它们不限于应用程序通常显示的数据。
修改或删除数据库记录: 攻击者可以使用 SQL 注入插入、更新或删除记录。 他们可能会添加新的管理帐户、修改电子商务系统中的价格或删除审核日志sql注入漏洞网站源码,以掩盖其踪迹。
执行作系统命令: 在某些配置中,攻击者可以通过数据库功能在基础作系统上执行命令。 这可能会导致服务器完全遭到入侵。
执行拒绝服务: 攻击者可以创建消耗过多资源的查询sql注入漏洞网站源码,从而有效地使应用程序对合法用户不可用。
广泛影响
影响任何基于 SQL 的应用程序: SQL 注入漏洞可能会影响使用 SQL 数据库的任何网站或 Web 应用程序描述 SQL 注入攻击,包括:
应用程序代码中存在漏洞,而不是数据库软件本身。 即使使用安全、最新的数据库系统,糟糕的应用程序代码也会导致漏洞。
有风险的敏感数据: 犯罪分子利用 SQL 注入来获取对敏感信息的未经授权的访问:
流行率和重要性
最危险的漏洞之一: SQL 注入攻击是最早、最普遍和最危险的 Web 应用程序漏洞之一。 尽管有几十年的意识和可用的防御,但 SQL 注入仍然是一种常见的攻击途径。
OWASP 识别: OWASP 组织(Open Web )在其 OWASP 前 10 文档中突出列出了注入攻击,该文档确定了 Web 应用程序面临的最严重安全风险。 此列表中的持续存在表明 SQL 注入作为威胁的持续相关性。
为什么它仍然存在:
预防至关重要
了解 SQL 注入攻击是预防的第一步。 组织必须:
其他资源
Azure 安全中心团队提供了 工作流自动化描述 SQL 注入攻击,可以探索了解漏洞是如何利用来触发各种攻击类型,包括病毒攻击、DDoS 攻击和数据外泄方案。 这些 演示了实际攻击模式,并帮助安全团队准备适当的防御。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » 描述 SQL 注入攻击

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码