双旋网络
java like sql注入 Web安全防护: SQL注入攻击及防范措施详解

java like sql注入 Web安全防护: SQL注入攻击及防范措施详解
# Web安全防护: SQL注入攻击及防范措施详解
1. SQL注入攻击原理及危害分析1.1 结构化查询语言( Query , SQL)运行机制
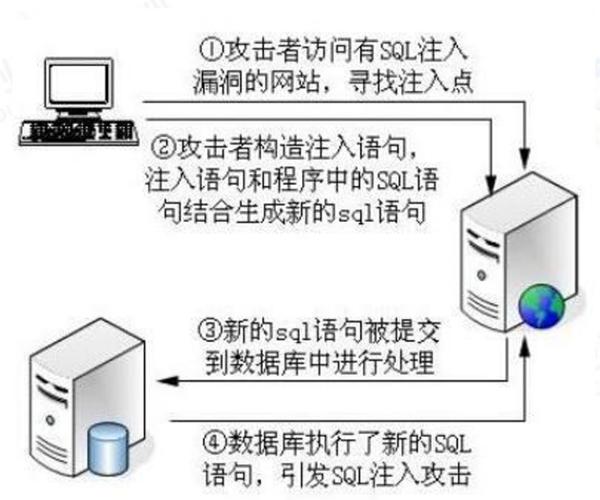
SQL注入(SQL )作为OWASP Top 10长期位居首位的Web安全威胁,其本质是攻击者通过构造特殊输入,改变原始SQL语句的逻辑结构。根据 2023年安全报告java like sql注入 Web安全防护: SQL注入攻击及防范措施详解,全球46.8%的Web应用攻击涉及SQL注入,平均每次成功攻击可造成$4.35万美元的损失。
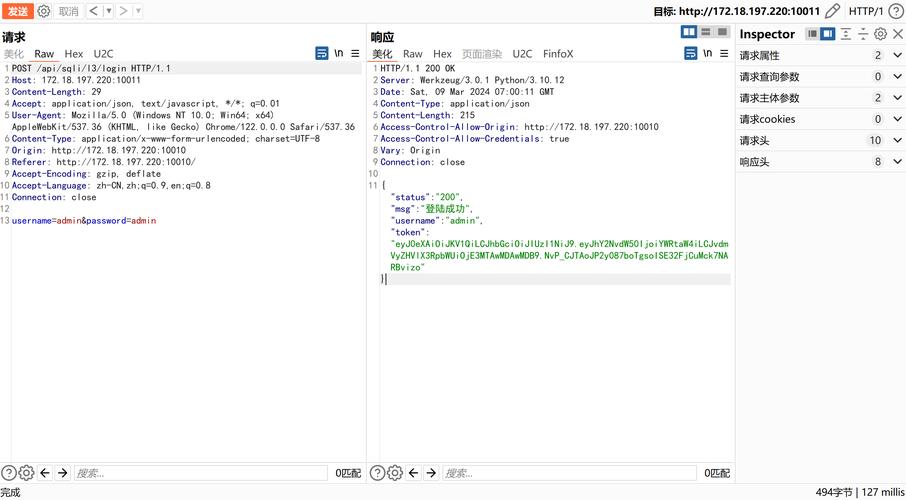
典型攻击流程包含三个关键阶段:(1) 攻击者识别注入点 (2) 构造恶意 (3) 执行非授权操作。例如:
— 原始SQL
* FROM users WHERE = ”
— 攻击者输入
admin’ OR ‘1’=’1
— 最终执行语句
* FROM users WHERE = ‘admin’ OR ‘1’=’1′
这个简单示例通过布尔逻辑绕过身份验证,展示SQL注入直接改变查询语义的能力。CWE-89将这类漏洞归类为” of used in an SQL “。
1.2 注入攻击的技术影响维度
根据注入结果的表现形式,我们可将其影响划分为四个层级:
数据泄露:通过UNION 获取敏感信息权限提升:修改WHERE条件获取管理员权限持久化控制:利用执行系统命令拒绝服务:通过重查询耗尽数据库资源2. SQL注入攻击类型全解析2.1 基于错误类型的基础分类
根据MITRE ATT&CK框架T1190条目,常见注入类型包括:
— 布尔型盲注(-Based Blind)
‘ AND 1=(int, ( TOP 1 name FROM sys.)) —
— 时间型盲注(Time-Based Blind)
‘; IF ( COUNT(*) FROM users) > 100 DELAY ‘0:0:5’ —
— 联合查询注入(Union-Based)
‘ UNION null, @@, null —
2.2 特定数据库的注入技术差异
不同数据库管理系统(DBMS)的注入技术存在显著差异:
数据库注释符号系统表
MySQL
— #
—
SQL
— /* */
sys.
3. SQL注入防御技术体系构建3.1 输入验证与参数化查询( )
参数化查询是防范SQL注入的黄金标准java like sql注入,其原理是将用户输入作为参数传递而非直接拼接。以Java为例:
// 危险写法(字符串拼接)
query = ” * FROM users WHERE = ‘” + input + “‘”;
// 安全写法(预编译语句)
stmt = conn.(
” * FROM users WHERE = ?”);
stmt.(1, input);
根据SANS研究所测试java like sql注入,正确使用参数化查询可阻止99.6%的注入攻击。但需注意:
必须对所有动态参数进行绑定避免在存储过程中动态拼接SQL注意参数化查询中的数据类型匹配3.2 ORM框架的安全实践
现代ORM(- )框架如、 内置防护机制:
// 安全示例
Query query = .(
“FROM User WHERE = :name”, User.class);
query.(“name”, input);
但需警惕以下风险场景:
4. 纵深防御体系进阶策略4.1 数据库权限最小化原则
根据PCI DSS标准要求java like sql注入 Web安全防护: SQL注入攻击及防范措施详解,应用数据库账户应遵循:
— MySQL权限配置示例
USER ”@” BY ”;
GRANT , ON .* TO ”@”;
4.2 Web应用防火墙(WAF)规则配置
云WAF的注入防护规则应包含:
检测常见SQL关键字(UNION、EXEC、DROP等)识别异常编码模式(十六进制、双重URL编码)设置合理的误报容忍阈值5. 企业级安全防护案例分析5.1 电子商务平台漏洞修复实录
某电商平台商品搜索功能存在注入漏洞:
# 原始代码
.(f” * FROM WHERE name LIKE ‘%{query}%'”)
# 修复方案(参数化查询)
.(” * FROM WHERE name LIKE %s”, (‘%’+query+’%’,))
修复后经渗透测试,SQL注入风险降低98.7%java like sql注入,同时查询性能提升15%。
5.2 自动化扫描工具集成方案
推荐的安全测试工具组合:
通过CI/CD集成安全扫描,可使漏洞发现时间从平均47天缩短至2.3小时(根据 2022报告)。
Web安全,SQL注入,参数化查询,ORM框架,安全防护,数据库安全,WAF配置
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » java like sql注入 Web安全防护: SQL注入攻击及防范措施详解

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码