双旋网络
WAF的SQL注入绕过手段和防御技术

WAF的SQL注入绕过手段和防御技术
一.关于SQL注入
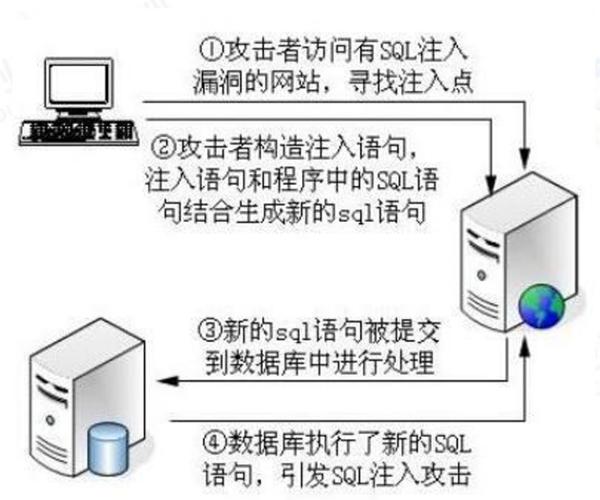
SQL注入是一种常见的入侵WEB应用的手法。SQL注入是利用应用系统的编程漏洞和SQL语言的语法特征,改变原始的SQL语句执行逻辑而产生的。
攻击者向Web应用发送精心构造的输入数据,这些输入中的一部分被解释成SQL指令,改变了原来的正常SQL执行逻辑sql 注入工具,执行了攻击者发出的SQL命令WAF的SQL注入绕过手段和防御技术,最终使攻击者获取Web应用的管理员权限或者下载了Web应用存到数据库中的敏感信息。
二.SQL注入如何实现
为了对本文进行更好的讲解,下面简单地对SQL注入的原理进行示例性说明。
如下图是某网站的登录界面。
登陆界面中输入用户名:admin 密码。在Web应用程序后台会把输入和程序混合变成SQL命令去访问数据库。最终Web应用发给后台数据的SQL命令是:
* from users where = ‘admin’ and = ”(这个形式)
这个SQL查询要求数据库检查“用户表”中的每一行,提取出每条列为admin和列值为的记录。如果数据库中WHERE后的条件满足。应用程序将为该用户建立一个通过验证的会话。(Web应用登陆成功)
上面是正常登陆Web应用的过程。如果由于编程的不严谨,用户名或密码输入处存在SQL注入点,攻击者可以利用SQL注入绕过Web应用的登陆访问控制。例如攻击者在用户名处输入admin’– 密码处可以输入任意值均可通过。
因为,后台实际的SQL语句将演变成:
* from users where =’admin’–‘ and =’123dq
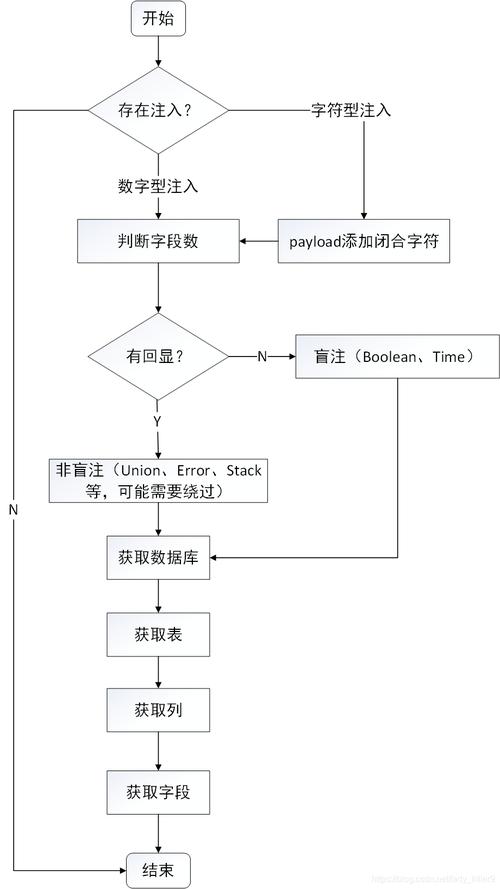
在SQL 中“-”等于注释,由于加入了“—”上面的语句等价于
* from users where = ‘admin’
也就是说只要有用户名为admin。攻击者就可以直接用admin登入到应用系统中。
当然SQL注入的用法远不止这一种sql 注入工具,本文不做详述。
三.WAF如何防御SQL注入
WAF简单说,就是解析HTTP请求,检验HTTP中参数是否存在攻击行为;若存在,则触发攻击行为。
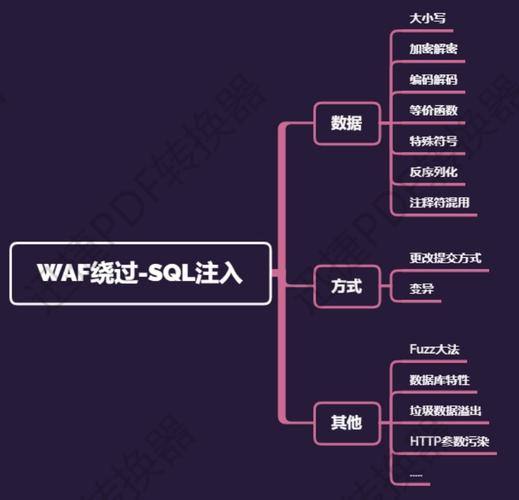
主要有两种主流的的方式绕阔WAF,一种是利用WAF可能存在的HTTP协议解析缺陷sql 注入工具,另一种就是利用包装后的SQL命令,使WAF无法识别SQL注入。
一般通过HTTP协议攻击的方式,有四种绕过WAF入侵的手法:
(1)断包绕过
某些早期版本的WAF不具备把TCP断包组合成完整TCP包的能力。一旦攻击者发送的HTTP请求包是断包,WAF将无法正常处理不完整的HTTP请求包。如果这些请求包中含有SQL注入语句就可以直接绕过WAF,进入web应用组成SQL注入语句。
(2)缓冲区溢出
现在的WAF产品基本都具备了对HTTP协议中参数的解析能力。但是攻击者如果故意在参数中写入过长的占位内容+,这时如果WAF产品自身对参数检验不够严格的话,则有可能导致缓冲区溢出的发生。例如改变id=1的输入为id=1 and …(1000个以上)+的模式。攻击者可能会利用这种入侵手段,绕过WAF进而入侵到应用系统内部。
(3)协议不兼容
还有一种方式就是向WEB服务器发送畸形的,而非标准的HTTP请求,这时WEB服务器可能出于兼容的目的,会尽可能解析畸形的HTTP请求,这种情况下如果WAF和WEB兼容的方式不一致则可能出现绕过现象。例如一个请求没有协议字段、没有HOST字段,默认会把HTTP协议作为0.9版本处理,HOST默认使用自身的。 WAF出于兼容的目的,这时候未必能和web服务器上的采取相同的策略。由于不同版本的HTTP有语法差异,这种情况就有可能绕过WAF进入系统内部。
(4)参数污染
参数污染简单说就是同名参数写多个,WAF往往只检查第一个参数。但服务器具体用哪个参数,策略是不相同的。
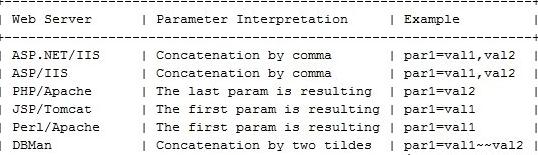
例如:xxx. php?id=0&id=7%%%201,2,3,是个明显的SQL注入。WAF解析id=0 这一看就是合法的,但PHP解析得到的确是 id=7 union …..却是个注入语句。不同的有不同的解析方式,这个时候WAF很有可能被绕过。
通过SQL命令包装的方式绕过WAF,是利用WAF在进行SQL命令的防御的核心技术正则匹配的缺陷。这种技术,一般通过4种匹配事变的方式进行方式::
1、 识别SQL语句的关键保留字,如 from,union ,drop table,into 等。
2、识别DBMS的内建函数,如(),(),sleep(),()等
3、识别DBMS内建变量,如@@等。
4、识别数据库所识别的内联注释,如/*!union*/ /*!*/或/*!*/等
针对以上的防御手段WAF的SQL注入绕过手段和防御技术,黑客们总结出了一些绕过WAF的攻击手段,比如:
(1)大小写绕过
最简单基础的一种绕过方式比如关键字早期由于正则匹配规则不健全 是无法分辨出是 的导致WAF绕过,而后面的数据库则会正确解析成。
(2)编码绕过
在大小写绕过的基础上开始出现编码绕过。主要有三种:URL编码、十六进制编码、编码。在浏览器中输入URL会进行一次URL编码,黑客会通过多次编码来进行WAF绕过。例如:Id.php?id=1%/**/ ,数据库得到的Id.php?id=1 union/**/。如果只解码一次得到的是Id.php?id=1%/**/,就有可能绕过WAF入侵数据库。这个问题可以采用多次循环解码来处理。其中编码种类很多,如果只是基于黑名单过滤,无法处理全部情况,从而也可以实现WAF的绕过。其中UTF-32编码曾经实现过对的绕过。
(3)注释绕过
不但可以采用编码改写关键字,还可以采用注释改写关键字,避免正则匹配。例如
/index.php?=-15 %/**/% 1,2,3,4’union% pass from users# 。就是用符号编码代替一部分字母和判定的空格来逃避正则匹配。(不会被拦截,因为可能是函数名等。 空格xxx则一定会被拦截,去掉空格成为绕过的关键)。同样还有针对MYSQL版本的/*!*/系列。
(4)等价替换
等价替换是个比较大的分类,主要可以分为等价函数、等价符号、特数符号、比较符号等4类
等价函数,就是同功能函数替换。WAF禁止了一些函数,但对另外一些函数没有禁止例如()可以用mid(),()这些函数来替换,还可以采用生僻函数迂回完成原函数的功能,这些都可能成功实现WAF关键字绕过。and or 这种关键字在PHP中可以用|| 和&&代替,语句id=1 or 1=1就可以写成id=1 || 1=来进行绕过。同样,= 、>、
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » WAF的SQL注入绕过手段和防御技术

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码