双旋网络
linux php apche 网站没被黑不等于没漏洞:企业Web安全自查的6个最新做法

linux php apche 网站没被黑不等于没漏洞:企业Web安全自查的6个最新做法
很多单位对网站安全的判断标准很朴素:能打开、没弹黄页、没被搜索引擎标“危险网站”,就认为没事。
等真正出事往往是另一种画面:搜索引擎收录页里混着赌博链接,用户访问自动跳色情站,后台用 admin/admin 被拿,数据库被拖走,首页被替换成不明声明。此时再查,才发现默认数据库下载得出来、上传目录可执行脚本、SQL 拼接直接进库、补丁半年没打。
前面我们讲过防火墙管入口、WAF管HTTP、主机管密码和权限,但网站本身的应用漏洞不查,这几道防线都会变成“外围热闹、内网失守”。Web安全自查不是买个扫描器跑一遍就结束,而是一套“先看清资产、再查漏洞、再验挂马、最后闭环”的活。
一、先做的不是扫漏洞,是资产测绘
多数企业网站被侵入,第一步亏在“不知道自己有什么”。
子域名、测试站、旧版后台、外包临时站、CDN后面真实源站、容器暴露的管理端口,这些不理清,扫描再猛也会漏。现代自查第一步用资产测绘代替拍脑袋:
税务等行业保障项目里,资产探测会要求覆盖IP、域名、端口、操作系统/中间件/应用/数据库指纹,并用持续探测维护台账 。企业自己用不上大平台,也可以用轻量组合:子域枚举+Nmap服务识别+/取指纹+CMS漏洞库比对,先把“我们有哪些网站、各自是什么栈”写清楚。
二、程序与配置类:默认库、弱后台、注入、上传、跨站
老文章里列的默认数据库、admin/root/默认账号,现在依然高频linux php apche,只是手法更自动。
1)默认与弱后台
检查项:
2)SQL注入与ORM拼接
不只靠“看代码有没有拼接”,要用工具+人工双查:
3)上传漏洞
检查上传目录是否解析脚本、是否只在前端校验后缀、是否允许.php/.jsp/.aspx/.;建议用“白名单+服务端重命名+非执行目录+类型校验+病毒扫描”四件事同时做。
4)XSS与输出编码
接受评论、搜索、富文本、昵称、工单输入的位置,查输入过滤和输出编码是否分离。DAST可发现反射XSS,存储XSS和DOM XSS要靠业务用例+代码审计补充。
5)配置错误
三、服务器与权限:别让应用漏洞直接变系统沦陷
Web被拿不丢人,丢人的是Web用户直接等于系统root。
自查清单:
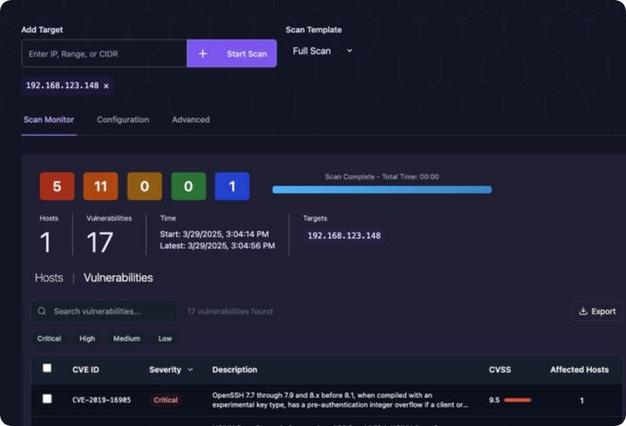
四、最新查法:SAST/DAST/IAST/SCA组合,而不是“单个扫描器”
单靠网站漏洞扫描器容易误报漏报。现在较实用的组合:
类型
作用
自建可用
SAST静态
看源码/配置,发现注入、硬编码、权限逻辑
、、
DAST动态
对运行中的URL发安全请求,发现注入/XSS/配置
OWASP ZAP、、商业AWVS
IAST交互
在测试环境埋 agent,结合流量定位漏洞代码行
商业为主,部分开源方案可试
SCA组件
查第三方库/框架已知CVElinux php apchelinux php apche 网站没被黑不等于没漏洞:企业Web安全自查的6个最新做法,防Log4j类问题
-Check、pip-audit、npm audit
资产/暴露面
子域、端口、指纹、影子资产
Nmap、httpx、指纹库、CNVD资产核对
人工渗透
验证逻辑越权、支付篡改、会话复用、链式利用
定期外包或内部红队
CI/CD里可把SAST、SCA、ZAP 挂到合并请求;正式上线前做全量DAST和人工渗透;生产环境用被动流量检测或IAST抽样,不盲目高频主动扫。
五、挂马与后门:别等用户投诉才查
网页挂马现在不靠手工改首页一句话,多数通过漏洞传、改模板、插第三方JS、利用广告/统计/插件投毒。
主动自查动作:
文件层:比对发布基线,查近期新增/修改的.php/.jsp/.aspx/.js;重点看、cache、、、
find /var/www -type f -mtime -7 ( -name “*.php” -o -name “*.jsp” ) -lsJS层:搜外链域名、eval、.write注入、隐藏、data:、未知统计SDK流量层:出口DNS和HTTP看异常域名,尤其随机子域、境外陌生C2、统计域名却非业务用搜索引情与监管视角:用site:域名查收录页是否含赌博/色情/私服关键词;接云厂“违规URL”通知和后门告警后门验真:发现可疑不要直接删,先隔离、留样本、看访问日志、反查入口漏洞,避免“清了马但漏洞还在”防护闭环:WAF虚拟补丁+主机防篡改(核心PHP/HTML/只读)+定期全站基线校验+文件完整性监控。
周报口径里,被篡改、被植入后门、GOV类网站均长期存在样本;比如部分周报监测到境内被篡改网站数千个、政府类被篡改数十个、被植入后门网站数百到数千不等。 企业不管规模大小,至少按月做篡改+后门专项,不按“没投诉=没挂马”判断。
六、把自查变成节奏,而不是出事才做
给中小企业一套可落地的频率:
专业扫描工具贵、误报多,可以用开源起步;但“只买工具不建流程”比不买更糟——漏洞报告无人修,下次还是同一个注入被拖库。
七、总结
企业Web自查的核心不是“找几个漏洞名”linux php apchelinux php apche 网站没被黑不等于没漏洞:企业Web安全自查的6个最新做法,而是四件事:
资产看得见:不知道有什么网站,就别谈安全;漏洞查得全:SAST+DAST+SCA+人工,覆盖注入、上传、XSS、越权、组件;挂马发现早:文件基线、JS外链、异常流量、搜索收录一起看;修复闭环保:发现—验证—修复—复扫—规则沉淀,接入WAF和主机防篡改。
网站常年公网开放,应用漏洞不可避免,但“不可避免”不等于“不可控”。把自查从一年一次渗透改成常态化节奏,等监管通报或用户投诉再来救火的成本,会高出十倍。
你公司网站最近一次完整自查是什么时候?后台路径、默认库、上传目录、子域测试站这四项,现在能立刻答上来吗?评论区说说情况,我帮你按上面六步列个自查清单。
关于 极客运维。带你走进运维与安全领域。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » linux php apche 网站没被黑不等于没漏洞:企业Web安全自查的6个最新做法

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码