双旋网络
PHP紧急更新修复漏洞:自5.x以来所有版本均受影响

IT之家 6 月 8 日消息php 漏洞补丁修复PHP紧急更新修复漏洞:自5.x以来所有版本均受影响,PHP 项目维护团队昨日发布新补丁PHP紧急更新修复漏洞:自5.x以来所有版本均受影响,修复了存在于 PHP for 中的远程代码执行(RCE)漏洞php 漏洞补丁修复,并敦促用户尽快更新至 6 月 6 日发布的 8.3.8、8.2.20 以及 8.1.29 版本。
PHP 是一种广泛使用的开放源码脚本语言php 漏洞补丁修复,设计用于网络开发,通常在 和 Linux 服务器上使用。
首席安全研究员 Tsai 于 2024 年 5 月 7 日发现了这个新的 RCE 漏洞,并将其报告给了 PHP 开发人员。
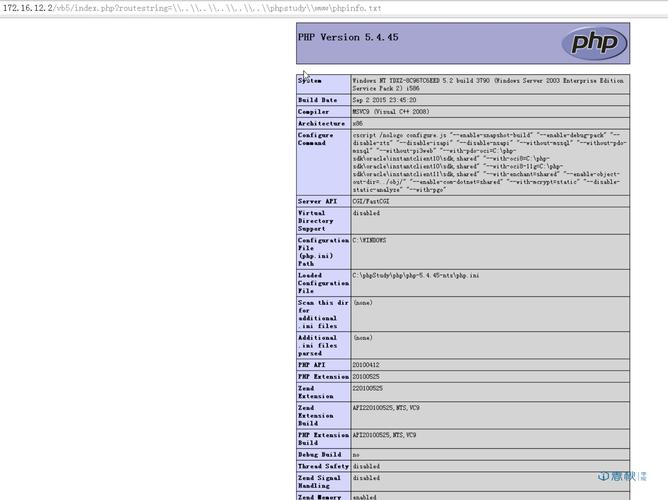
IT之家注:该漏洞追踪编号为 CVE-2024-4577,影响到自 5.x 版以来的所有版本,可能对全球大量服务器造成影响。
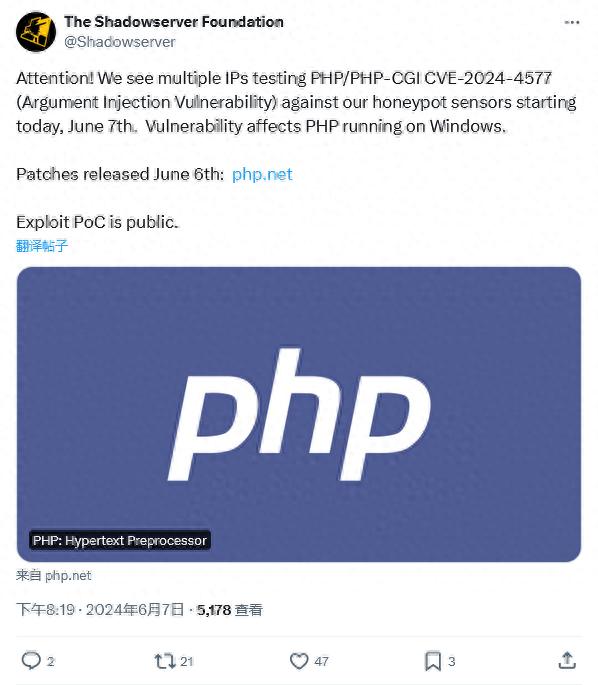
此外 基金会发布公告,表示已经检测到有黑客正扫描存在该漏洞的服务器。
ITCVE-2024-4577 漏洞是由于处理字符编码转换时的疏忽造成的,在 上以 CGI 模式使用 PHP,尤其是使用 “Best-Fit”功能的服务器环境,比较容易遭到黑客攻击。
的咨询解释说:
在实施 PHP 时,团队没有注意到在 操作系统内进行编码转换的 Best-Fit 功能。
未经认证的攻击者利用该漏洞,通过特定字符序列绕过 CVE-2012-1823 先前的保护。通过参数注入攻击,可在远程 PHP 服务器上执行任意代码。
分析人员解释说,即使 PHP 未配置为 CGI 模式,只要 PHP 可执行文件(如 php.exe 或 php-cgi.exe)位于网络服务器可访问的目录中,CVE-2024-4577 仍有可能被利用。
公告:
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » PHP紧急更新修复漏洞:自5.x以来所有版本均受影响
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » PHP紧急更新修复漏洞:自5.x以来所有版本均受影响

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码