双旋网络
SQL注入攻击典型语句分析与数据库安全防护建议

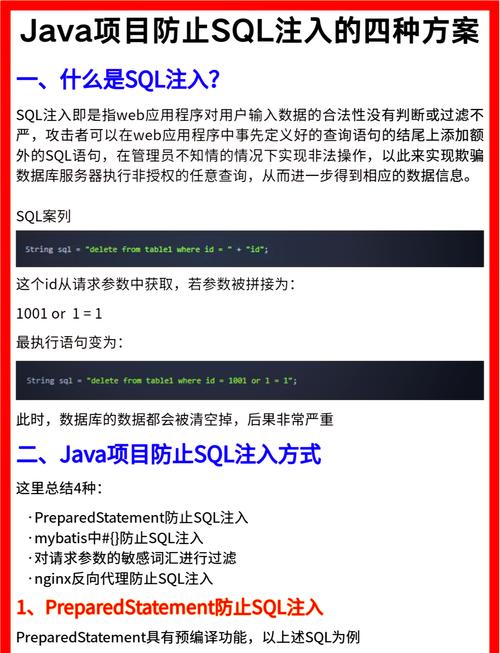
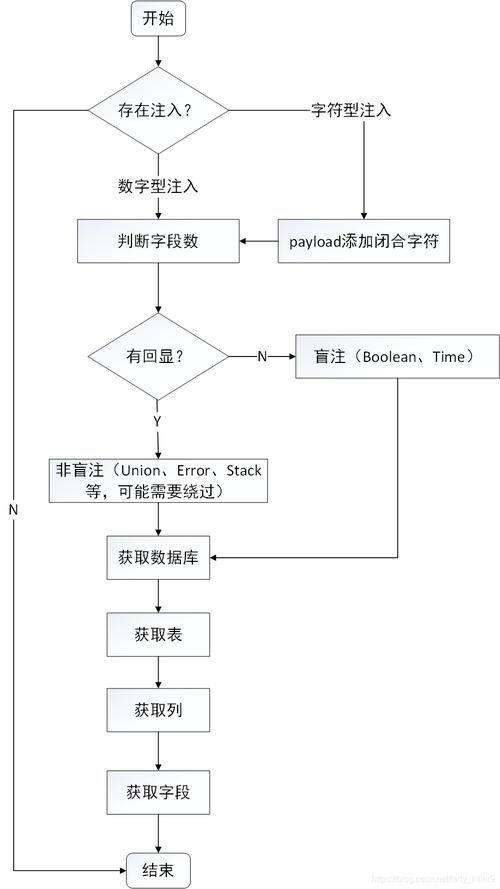
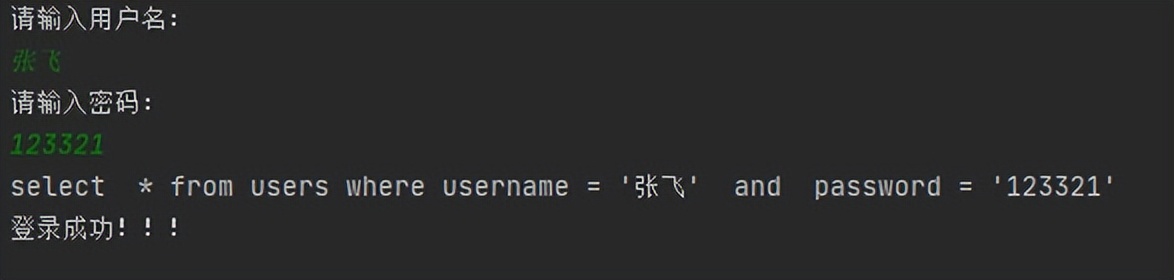
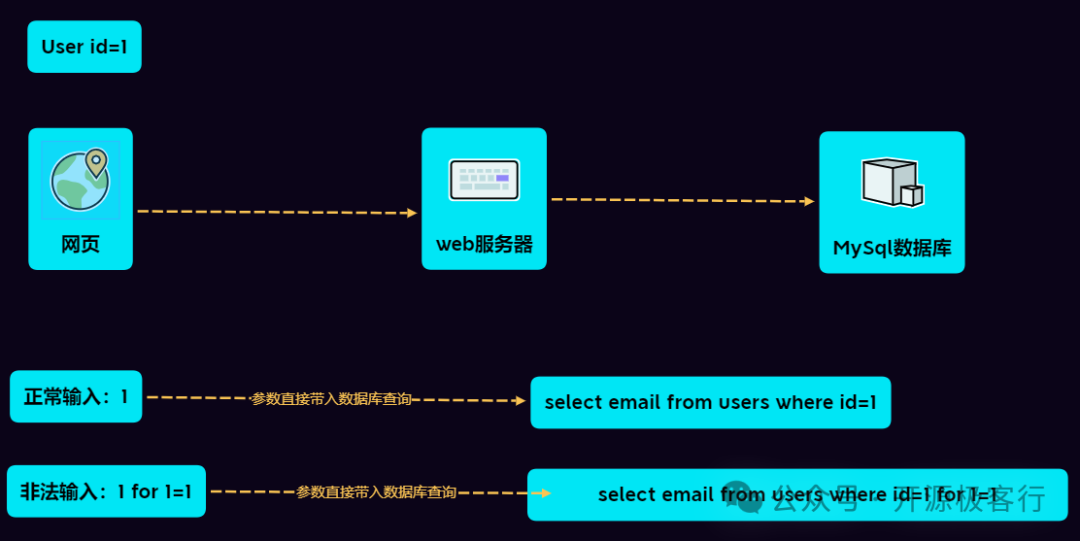
SQL注入(SQL )是一种经典且危害极大的Web应用程序安全漏洞,其核心原理在于攻击者通过在用户可控的输入点(如URL参数、表单字段、HTTP头、等)中嵌入恶意构造的SQL代码,从而欺骗后端数据库执行非预期的SQL命令。标题“sql漏洞攻击时候的语句”直指该攻击的技术本质——即攻击者实际提交并试图执行的非法SQL语句本身,而描述中所呈现的场景极具典型性:一名攻击者持续向某运行SQL 2005的系统发起注入探测,被360安全软件实时拦截;作者通过启用SQL 自带的“事件监视器(SQL )”成功捕获并分析了这些攻击载荷,不仅验证了攻击真实存在,更直观揭示了攻击者惯用的手法与技术路径。这一过程本质上是一次完整的攻防对抗还原:从攻击入口(Web层输入未过滤)、到服务端解析逻辑缺陷(拼接SQL字符串而非参数化查询)、再到数据库引擎误执行恶意指令(如UNION 读取敏感表、EXEC 执行系统命令、/篡改数据、甚至通过…INTO 导出),每一个环节都暴露出纵深防御体系中的关键断点。具体而言,攻击语句1.xml与攻击2.xml中极可能包含多类高危SQL注入:第一类是布尔型盲注语句SQL注入攻击典型语句分析与数据库安全防护建议,例如“’ AND 1=1–”与“’ AND 1=2–”,用于探测后台是否对单引号产生语法错误,进而判断是否存在注入点;第二类是基于时间延迟的盲注,如“’; DELAY ‘0:0:5′–”,利用SQL 的指令使响应延迟,通过响应时间差异推断数据库状态;第三类是联合查询注入(UNION-based),典型如“’ UNION name, FROM sys.–”,旨在跨表窃取系统登录账户及哈希口令;第四类是堆叠注入( ),形如“’; DROP TABLE users; –”,在支持多语句执行的驱动下直接破坏数据库结构;第五类则涉及高级提权操作SQL注入攻击典型语句分析与数据库安全防护建议,例如调用扩展存储过程执行操作系统命令:“’; EXEC .. ‘net user /add’–”,从而将数据库服务器沦陷为肉鸡节点。这些语句之所以能生效,根本原因在于开发人员未遵循安全编码规范:未对用户输入进行白名单校验或强类型转换,未使用参数化查询( Query)或预编译语句( ),未启用SQL 的配置防护机制(如禁用、关闭Ad Hoc 、限制角色权限),也未实施最小权限原则——应用连接数据库所使用的账号往往拥有远超业务所需的或权限。更深层看sql注入攻击的工具,该案例凸显出数据库安全不仅是DBA职责,更是全栈开发者的必修课。SQL 2005虽已停止主流支持,但其事件监视器()仍是分析注入行为的黄金工具:它可捕获T-SQL 、RPC 等事件,精准记录客户端IP、登录名、执行语句文本、执行耗时、返回行数及错误代码,为溯源分析提供完整证据链。结合事件日志、IIS访问日志与防火墙会话日志,可构建多维攻击画像。而描述中强调的“平时尽量别把服务开开,常改改密码”,实则是基础但至关重要的纵深防御策略:关闭不必要的SQL TCP端口(默认1433)、禁用SA账户、强制使用复杂密码并定期轮换、启用登录失败锁定策略、部署网络层WAF(Web应用防火墙)对常见注入特征(如’ OR ‘1’=’1、;EXEC、xp_前缀等)实施正则匹配阻断,以及在应用层引入OWASP ESAPI或 Anti-XSS 进行输出编码与上下文感知的输入净化。此外sql注入攻击的工具,必须建立常态化安全运维机制:定期执行SQL 安全配置基线审计(如CIS )、启用登录审核与数据库审核(SQL Audit)、对敏感表字段实施透明数据加密(TDE)、对备份文件启用加密压缩,并将所有攻击日志接入SIEM平台实现关联分析与自动告警。唯有将安全左移至需求与设计阶段,贯穿开发、测试、上线、运维全生命周期sql注入攻击的工具,才能真正构筑起抵御SQL注入的铜墙铁壁。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » SQL注入攻击典型语句分析与数据库安全防护建议

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码