双旋网络
1.简要其他绕过方式学习

1.简要其他绕过方式学习
从网络层获取的ip,这种一般伪造不来,如果是获取客户端的ip,这样就饿可能存在伪造ip绕过的情况。
测试方法:修改http的来by pass waf
X–for
X–IP
X–addr
X-Real-IP
方式二:静态资源
特定的静态资源后缀请求,常见的静态文件(.js、.jpg、.swf、.css等),类似白名单机制,waf为了检测效率,不去检测这样一些静态文件名后缀的请求。
备注:Aspx/php只识别到前面的.aspx/.phpsql注入绕过waf,后面基本不识别。
不过这是老版本waf不过滤,现在一般也会过滤掉
方式三:url白名单(老版本waf)
为了防止误拦,部分waf内置默认的白名单列表,如admin//等管理后台。只要url中存在白名单的字符串,就作为白名单不进行检测。常见的url构造姿势:
waf通过//进行比较,只要url中存在//就作为白名单不进行检测,这样我们可以通过/sql.php?1=/&b=../etc/绕过防御规则。
依旧拦截是因为老版本waf才可以,新版本的会拦截
方式四:爬虫白名单(不是注入绕过而是扫描绕过经常用到)
伪装成搜索引擎
部分waf有提供爬虫白名单的功能sql注入绕过waf,识别爬虫的技术一般有两种:
1.根据
2.通过行为来判断
开启流量防护

都是误报,这些文件都不存在
扫描之后再访问页面就会被拦截
可以很容易欺骗sql注入绕过waf,我们可以伪装成爬虫尝试绕过。
User Agent ( 附加组件),下载地址:
伪造成百度爬虫
使用伪装脚本进行爬取,发现网站是没有任何拦截的。返回200是存在的,404不存在
2.FUZZ绕过脚本结合编写测试
https://www.jianshu.com/p/ba3f8f1815ad? utm_campaign=haruki&utm_content=note&utm_medium=reader_share&utm_source=qq
3.阿里云盾防SQL注入简要分析
使用
使用跑过之后阿里云盾会对二次请求进行拦截
开启安全狗,使用发现未报出注入点
这时就需要使用到的脚本文件(自带大概率无法达到目的),脚本文件存在文件夹中(一般脚本使用教程)
接下来要想使用的话还是得自己编写脚本
4.安全狗+云盾SQL注入插件脚本编写
自己编写脚本.py(也就是rdog.py)
直接使用脚本是无法跑来的1.简要其他绕过方式学习,抓包到本地分析一下
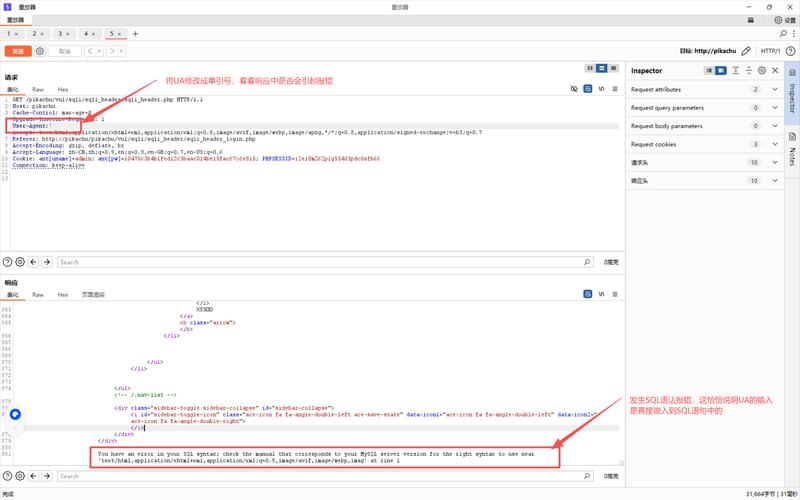
User-Agent显示的是的信息
此时安全狗上面会有拦截记录1.简要其他绕过方式学习,分析可知是HTTP请求头User-agent的原因
并且漏洞防护规则也开启了工具拦截
根据这些我们知道了拦截原因:通过请求头及指纹库,知道了是使用工具对网站进行了恶意扫描,所以进行了拦截
比如User-Agent改为1就没有进行拦截
当然在使用时可以加上参数– agent(随机出现字母头)
获取表名
可以使用burp查看的注入语句
表名出现了
如果安全狗开启流量防护
的速度过快,所以会被拦截
解决方法:
发现请求正常无拦截
如果需要更改的数据不是User-Agent
然后使用TXT文本里的数据包注入
去注入本地的脚本地址 -> 本地搭建脚本(请求数据包自定义编写) -> 远程地址
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » 1.简要其他绕过方式学习

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码