双旋网络
php中session是什么意思 php中session的工作原理与使用详解

php中session是什么意思 php中session的工作原理与使用详解
PHP 通过唯一ID在服务器端存储用户数据,解决HTTP无状态问题。用户首次访问时,PHP生成 ID并以形式发送至浏览器;后续请求携带该ID,服务器据此读取存储的$数据。数据默认存于文件系统,路径由.指定,可通过()销毁。使用前必须调用()且不能有任何输出,否则报错“ sent”。常见安全措施包括:登录后调用d(true)防止会话固定;设置.和.增强安全;避免存储敏感信息;合理配置控制生命周期。分布式环境可改用Redis等作为存储后端,并配置粘性会话或共享存储解决丢失问题。并发场景下可使用()释放锁,提升性能。正确理解机制对构建安全、稳定的Web应用至关重要。
PHP中的,简单来说,就是一种在无状态的HTTP协议下,让服务器能够“记住”特定用户在多次请求之间状态的机制。它像是一个用户专属的临时记忆空间,允许你在用户访问网站的不同页面时,存储和读取一些个性化的数据,比如登录状态、购物车内容或者用户的偏好设置。没有它,每次点击页面,服务器都得把你当成一个全新的访客。
PHP 的工作原理深度解析:从用户请求到数据持久化
说起的工作原理,这其实是个挺有意思的设计。HTTP协议本身是无状态的,这意味着每次浏览器向服务器发送请求,服务器都认为这是一次全新的交互,它并不知道之前发生了什么。这就像你每次去银行窗口,都得重新自我介绍一遍,效率极低。就是来解决这个痛点的。
当你在PHP应用中调用
session_start()
函数时,PHP会做几件事。如果这是用户第一次访问,或者浏览器没有携带有效的 ID,PHP会生成一个全新的、独一无二的 ID。这个ID通常是一个长长的随机字符串,比如
r8f47g1h2j3k4l5m6n7o8p9q0r1s2t3u
这样的。
生成ID后,PHP会想办法把这个ID“告诉”浏览器,让它在后续的请求中带回来。最常见、也是默认的方式php session自动开启,就是通过设置一个HTTP ,这个通常叫做
PHPSESSID
。浏览器接收到这个后,就会把它存储起来,并在每次向同一域名发送请求时,自动把这个
PHPSESSID
也带上。
服务器端收到带有
PHPSESSID
的请求后,PHP会根据这个ID去查找对应的数据。这些数据通常存储在服务器的文件系统里,默认情况下,它们可能在
/tmp
目录或者PHP配置的
session.save_path
指定的目录下,文件名通常是
sess_
加上 ID。PHP会打开这个文件,反序列化(也就是把存储的字符串数据还原成PHP变量)里面的内容,然后把这些数据填充到
$_SESSION
超全局数组中。这样,你的脚本就能像操作普通数组一样,访问到用户之前存储的数据了。
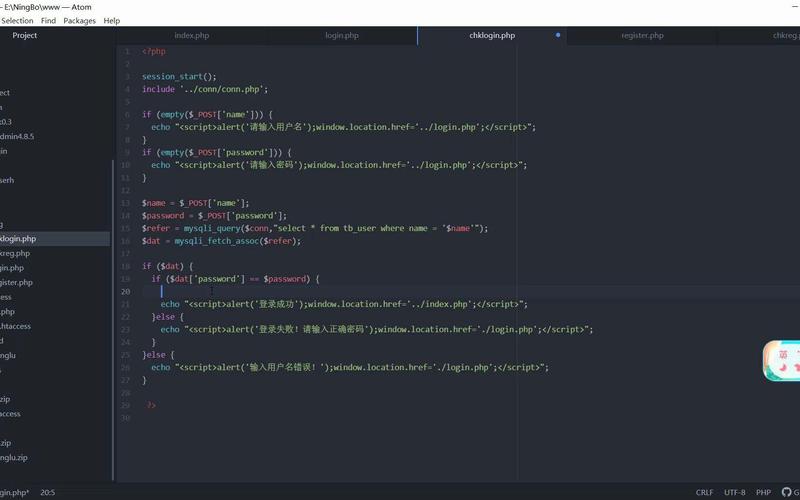
整个过程中, ID是关键的“钥匙”,它并不直接存储用户数据,而是指向服务器上存储实际数据的那个位置。当一个不再需要,或者用户明确选择“退出登录”时,我们可以调用
session_destroy()
函数。这个函数会删除服务器上对应的数据文件(或数据库记录)php中session是什么意思 php中session的工作原理与使用详解,从而彻底销毁这个。当然,PHP也有自己的垃圾回收( , GC)机制,会定期清理那些长时间未被访问的、过期的数据,防止服务器磁盘被无用文件占满。
PHP 的实际应用与安全考量:如何避免常见错误?
在PHP中实际使用,其实非常直观,但也有一些需要注意的细节php session自动开启,特别是关于安全和正确操作方面。
首先,无论你打算做什么php中session是什么意思 php中session的工作原理与使用详解,
session_start()
必须是你的脚本中第一个输出内容的语句之前被调用。这是一个非常常见的错误源头。如果你在
session_start()
之前输出了哪怕一个空格,都会导致“ sent”的错误,因为 ID通常是通过HTTP头信息发送的,而头信息必须在任何内容输出之前发送。
音述AI
音述AI是一个以“用声音述说故事”为核心的 AI 音乐创作与声音分享社区。
下载
存储和读取数据非常简单:
// page1.php
// page2.php
<?php
session_start(); // 同样需要启动Session才能访问数据
// 检查并读取数据
if (isset($_SESSION['username'])) {
    echo "欢迎回来," . htmlspecialchars($_SESSION['username']) . "!
";
    echo "你的用户ID是:" . $_SESSION['user_id'] . "
";
    echo "上次登录时间:" . date('Y-m-d H:i:s', $_SESSION['last_login']) . "
";
} else {
    echo "你似乎没有登录,或者Session已过期。
";
}
// 修改Session数据
$_SESSION['last_activity'] = time();
// 删除某个特定的Session变量
// unset($_SESSION['user_id']);
// 销毁整个Session的常见做法(例如用户点击“退出登录”)
// if (isset($_POST['logout'])) { // 假设通过POST请求触发退出
//     $_SESSION = array(); // 清空$_SESSION数组中的所有变量
//     if (ini_get("session.use_cookies")) {
//         $params = session_get_cookie_params();
//         setcookie(session_name(), '', time() - 42000,
//             $params["path"], $params["domain"],
//             $params["secure"], $params["httponly"]
//         );
//     }
//     session_destroy(); // 彻底销毁Session数据文件
//     echo "你已成功退出。";
//     // header('Location: login.php'); // 重定向到登录页
//     // exit();
// }
?>
安全考量是使用时不可忽视的一环:
(会话固定攻击):攻击者在用户登录前,先获得一个有效的 ID,然后诱导用户使用这个ID登录。用户登录后,攻击者就可以利用这个ID冒充用户。防范方法:在用户成功登录后,立即调用
session_regenerate_id(true)
。这会生成一个新的 ID,并删除旧的文件,让攻击者手中的旧ID失效。 (会话劫持):攻击者通过各种手段(如窃听网络、XSS攻击)获取到用户的 ID,然后用这个ID来伪装成用户。防范方法:存储敏感数据:尽量避免在中直接存储密码、银行卡号等高度敏感信息。如果确实需要,请务必加密存储。通常,里存储的是用户ID这类标识符,而不是原始敏感数据。PHP 的常见问题排查与高级配置选项解析
在使用的过程中,我们可能会遇到一些让人头疼的问题,同时,为了应对更复杂的应用场景,PHP也提供了丰富的配置选项。
常见问题与排查:
“ sent”错误:这几乎是新手最常遇到的问题。如前所述,
session_start()
必须在任何输出之前。数据丢失或不生效:并发写入冲突:当同一个用户在极短时间内发送多个请求,而这些请求都尝试修改数据时php session自动开启,可能会出现问题。PHP默认会对文件加锁,这可能导致后续请求被阻塞,直到前一个请求释放锁。
高级配置选项(
php.ini
或运行时设置):
理解这些配置可以帮助你更好地管理和优化。
session.save_path
:文件存储的路径。务必确保PHP进程对该目录有读写权限。
session.name
: 的名称,默认为
PHPSESSID
。可以更改以增加一点点模糊性(虽然安全性提升有限)。
session.cookie_lifetime
: 在客户端的有效时间,单位秒。
0
表示浏览器关闭即失效。
session.gc_maxlifetime
:数据在服务器端存储的最大时间,单位秒。PHP的垃圾回收机制会清理超过这个时间且未被访问的文件。
session.gc_probability
session.gc_divisor
:控制垃圾回收的频率。垃圾回收不是每次请求都执行,而是根据
gc_probability / gc_divisor
的概率执行。例如,
1/100
表示有1%的几率执行GC。
session.use_strict_mode
:开启严格模式(建议开启),可以防止PHP接受未初始化的 ID,进一步提升安全性。
session.sid_length
session.sid_bits_per_character
:用于控制 ID的长度和字符集的随机性,生成更强的 ID。
总的来说,PHP 是Web开发中一个非常基础但又极其强大的工具。理解它的工作原理、正确使用它并注意其安全性和可扩展性,能帮助我们构建稳定、健壮且用户体验良好的Web应用程序。在我看来,虽然现在有很多无状态的API设计和JWT等替代方案,但在传统的Web应用中,依然有着不可替代的地位,尤其是在处理用户登录状态和复杂业务流程时。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » php中session是什么意思 php中session的工作原理与使用详解

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码