双旋网络
java url 拒绝接口裸奔!开放API接口签名验证

接口安全问题
& (开放平台)请求身份
为开发者分配(开发者标识,确保唯一)和(用于接口加密,确保不易被穷举,生成算法不易被猜测)。
防止篡改
参数签名
请求携带参数和Sign,只有拥有合法的身份和正确的签名Sign才能放行。这样就解决了身份验证和参数篡改问题,即使请求参数被劫持,由于获取不到(仅作本地加密使用,不参与网络传输)java url 拒绝接口裸奔!开放API接口签名验证,无法伪造合法的请求。
重放攻击
虽然解决了请求参数被篡改的隐患,但是还存在着重复使用请求参数伪造二次请求的隐患。
+nonce方案
nonce指唯一的随机字符串,用来标识每个被签名的请求。通过为每个请求提供一个唯一的标识符,服务器能够防止请求被多次使用(记录所有用过的nonce以阻止它们被二次使用)。
然而,对服务器来说永久存储所有接收到的nonce的代价是非常大的。可以使用来优化nonce的存储。
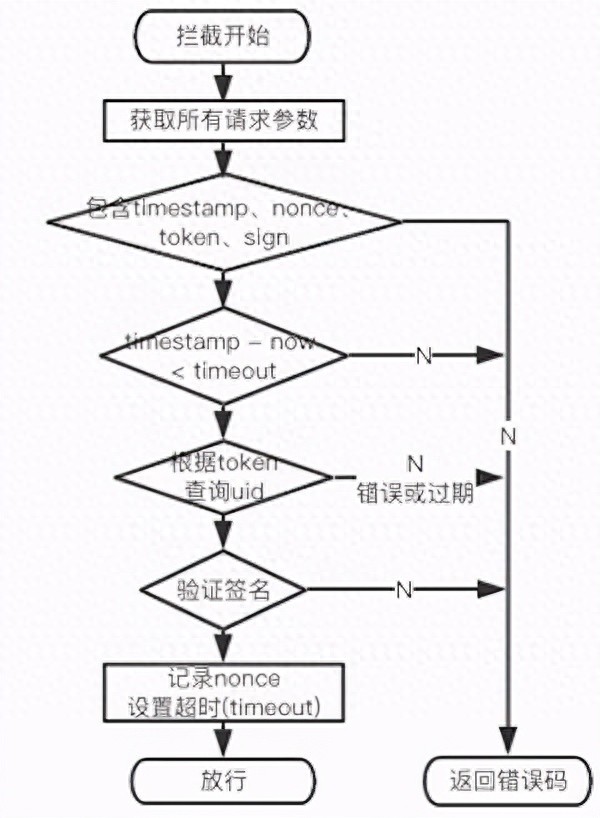
假设允许客户端和服务端最多能存在15分钟的时间差,同时追踪记录在服务端的nonce集合。当有新的请求进入时,首先检查携带的是否在15分钟内java url,如超出时间范围,则拒绝,然后查询携带的nonce,如存在已有集合,则拒绝。否则,记录该nonce,并删除集合内时间戳大于15分钟的nonce(可以使用redis的,新增nonce的同时设置它的超时失效时间为15分钟)。
实现
请求接口:
客户端
服务端
Token&(APP)
在APP开放API接口的设计中,由于大多数接口涉及到用户的个人信息以及产品的敏感数据,所以要对这些接口进行身份验证,为了安全起见让用户暴露的明文密码次数越少越好,然而客户端与服务器的交互在请求之间是无状态的,也就是说,当涉及到用户状态时java urljava url 拒绝接口裸奔!开放API接口签名验证,每次请求都要带上身份验证信息。
Token身份验证Token+签名验证
与上面开发平台的验证方式类似,为客户端分配(密钥,用于接口加密,不参与传输),将和所有请求参数组合成源串,根据签名算法生成签名值,发送请求时将签名值一起发送给服务器验证。
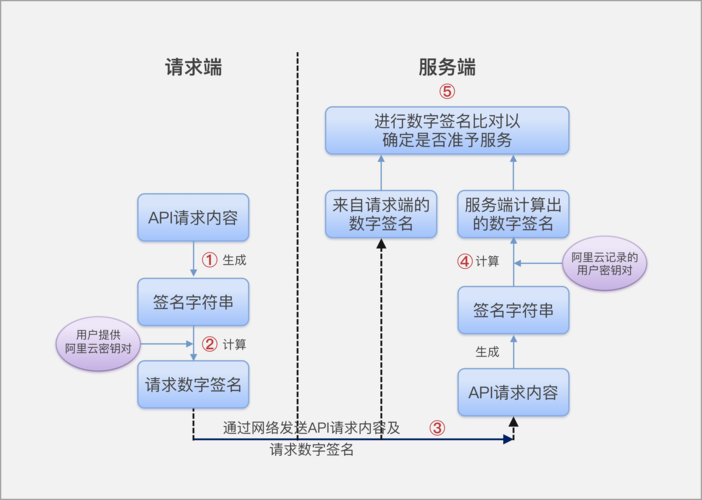
这样,即使Token被劫持,对方不知道和签名算法java url,就无法伪造请求和篡改参数。再结合上述的重发攻击解决方案,即使请求参数被劫持也无法伪造二次重复请求。
实现
登陆和退出请求
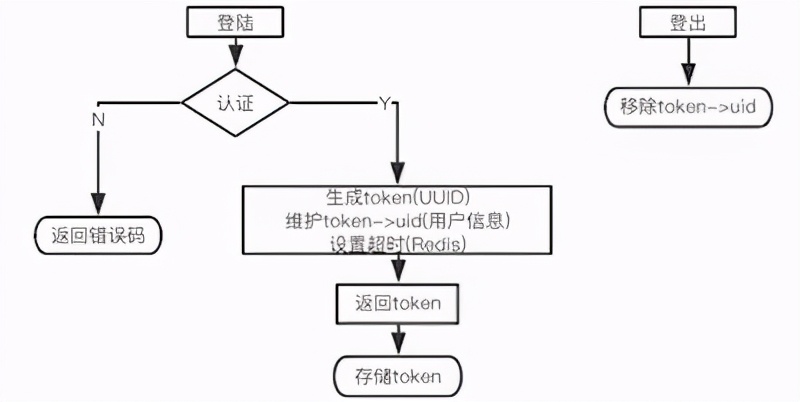
登陆和退出流程
后续请求
客户端
服务端
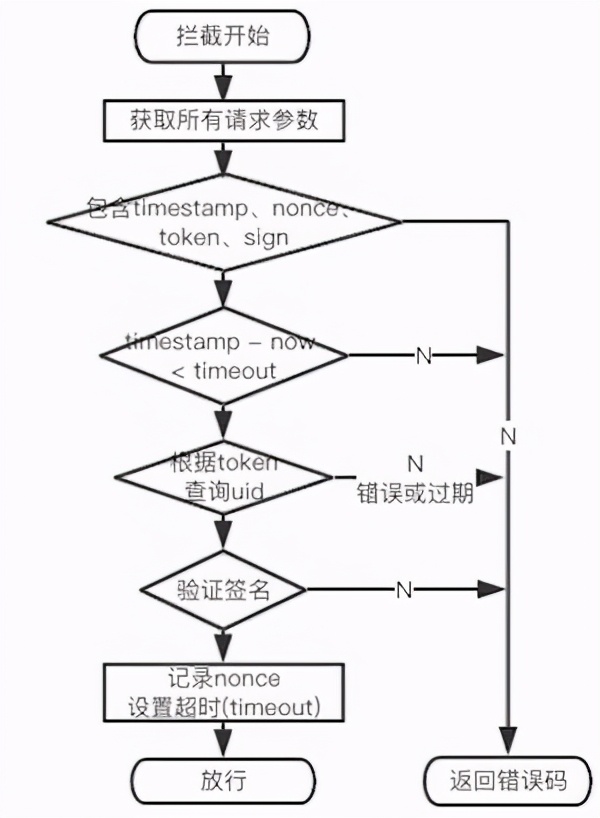
服务端流程
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » java url 拒绝接口裸奔!开放API接口签名验证

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码