双旋网络
phpBB管理控制面板代码中惊现CSRF漏洞

phpBB管理控制面板代码中惊现CSRF漏洞
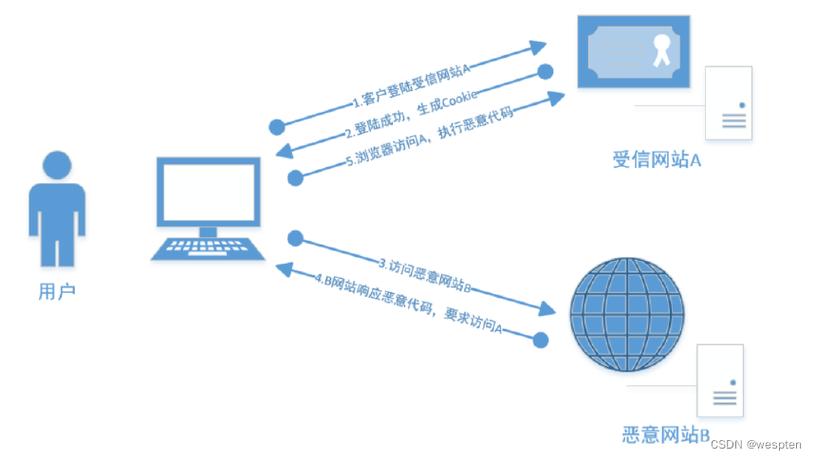
不久之前,我在phpBB中管理控制面板的实现代码中发现了一个CSRF(跨站请求伪造)漏洞,值得一提的是,这段代码是以风格开发的。phpBB的开发团队于2016年1月11日发布了phpBB 3.1.7-PL1,并在这个版本中修复了我之前所发现的那个CSRF漏洞。由于会将管理员所创建的HTML页面自动列入网站的白名单之中,这个CSRF漏洞便能够允许攻击者向论坛帖子中注入任意的HTML代码或者代码了。
这是我第一次对phpBB进行研究,整个过程只花费了我几个小时的时间,而在这几个小时之内我便发现了一些影响非常大的问题,我对此感到非常的欣慰。
phpBB是一个论坛软件,该项目使用PHP语言进行开发,并开源了该项目的原始代码。phpBB采用模块化设计,具有专业性、安全性、支持多国语系、支持多种数据库和自定义的版面设计等优越性能,而且功能十分的强大。除此之外,它还具有很高的可配置性,用户完全可以利用这个系统定制出相当个性化的论坛。
查找攻击目标
如果大家想要进一步了解phpBB的实际功能,并且了解phpBB控制器的运行机制,那么大家应该对phpBB的内部文件结构进行深入学习,并且理解phpBB控制器所进行的复杂操作。./phpbb/phpbb/.php是一个非常合适的切入点,因为当用户在论坛的某一话题板块中发表帖子时,便会使用到这个文件。从理论上来说phpBB管理控制面板代码中惊现CSRF漏洞,这个控制器应该能够进行权限检测,创建记录php 漏洞补丁修复,表单提交等操作,有时也应该能够处理HTML代码的转义。在这个文件的头部,我们可以看到一些有趣的内容:
10
11
// 在此我们只提取了部分有用的参数
$ = (‘p’, 0);
$ = (‘t’, 0);
$ = (‘f’, 0);
$ = (‘d’, 0);
$ = (”, 0);
$ = (isset($_POST
”
)) ? true : false;
$save = (isset($_POST)) ? true : false;
$load = (isset($_POST)) ? true : false;
$ = $->(”);
$ = (isset($_POST) && !isset($_POST)) ? true : false;
这个控制器所需要使用的参数和变量基本上都在文件头部进行了声明和定义,还有一部分变量是通过函数(多么奇怪的一个函数啊)来调用的,但是却告诉我这个函数目前已经弃用了。
这个函数是用来对phpbb\
::进行封装的。在对phpbb\::进行了分析之后,我发现这个方法可以从某些联合数组中取出函数所请求的变量,并将它们返回给调用函数。这种数组是$_POST和$_GET访问全局变量之间的级联。如果你并不了解PHP编程语言,那么我得说的更加详细一些。这些全局变量都包含有POST请求以及分别查询变量的能力。系统会对所有的这些变量进行处理,这些变量也将会与默认值的类型相匹配。
有一点非常的关键:如果我们能够在论坛中找到发起POST请求的地方,那么我们同样可以使这个请求通过GET方法来进行发送。那么现在,我们是不是应该开始对这个CSRF漏洞进行分析了?
phpBB中CSRF令牌的工作机制
利用IDEA,我在文件中搜索“form”字段,然后得到了下列信息:
if ($ && (”))
接下来,我对函数进行了分析。很明显,这个函数就是执行CSRF令牌检测的函数,但是这一操作却需要手动完成。在文件的下方,我还发现了:
(”);
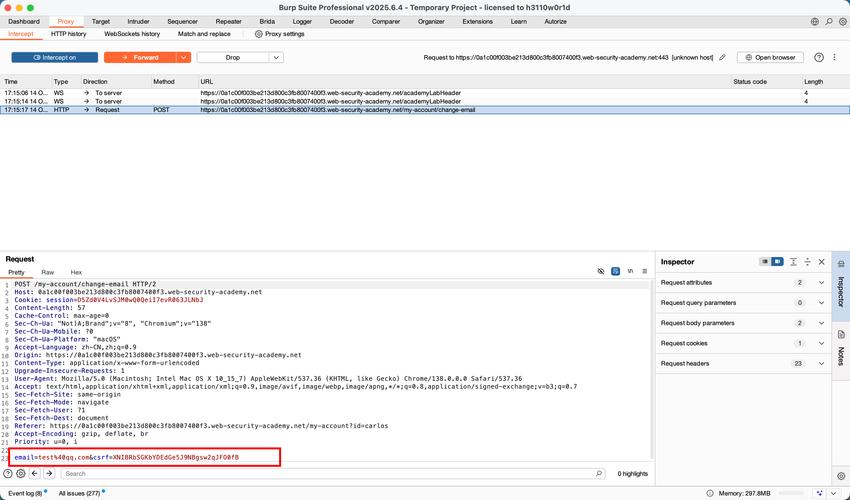
就此看来,添加和检测CSRF令牌的操作是要手动去完成的。这一机制听起来似乎迟早会发生错误的!
找到CSRF漏洞!
现在php 漏洞补丁修复,我们在整个项目中搜索和。在这一步骤中,我们期望找到的文件能够显示出函数的执行结果,而不是的结果。
下面这张图片显示的是我们分别搜索和的查找结果php 漏洞补丁修复,基本上都在phpBB中管理控制面板的实现代码之中:
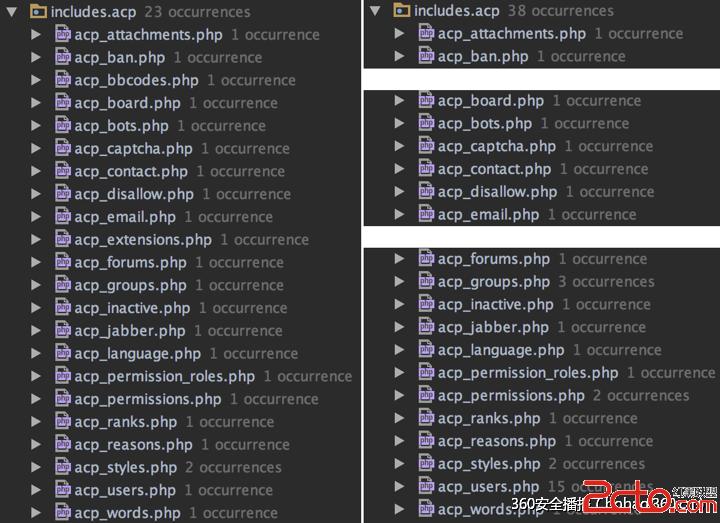
系统对函数和函数进行了大量的调用,但是这些并不重要,因为你想对表单的key进行多少次检测都可以。我们正在查找的是在整个phpBB项目中,什么地方会直接添加一个没有进行验证的表单key。我们发现了两个文件,这两个文件本该调用函数来对表单key进行检测,但实际上并没有:
.php
.php
.php并没有什么有趣的地方,因为只有管理员在对论坛系统进行扩展和更新时,才会使用到这个文件。这个文件能够在管理员检测更新时,显示出相关插件或者系统更新的开发版本(即不稳定版)。所以这是一个非常严重的CSRF漏洞,攻击者可以利用这一机制来欺骗论坛系统的管理员,并让管理员认为论坛所使用的插件已经过期了。
相比之家,.php就有趣多了,尽管系统会使用POST方法来提交表单信息,但同时还会使用 方法来获取所有的表单变量。这样一来phpBB管理控制面板代码中惊现CSRF漏洞,我们应该能够在不使用CSRF令牌的情况下开发出相应的代码了。
注意事项
尽管从理论上来说,这一漏洞能够引起XSS攻击(跨站脚本攻击),但实际可行性并不高。phpBB在默认配置下会为管理员分配不同的CP会话ID。在默认情况下,这个ID会显示在和查询字符串之中。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » phpBB管理控制面板代码中惊现CSRF漏洞

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码