双旋网络
oracle tns admin Nmap 7.90发布,史上最强漏洞扫描器

oracle tns admin Nmap 7.90发布,史上最强漏洞扫描器
厚积薄发,在经过一年多积攒之后,Nmap官方最近发布了一个新的Npcap 1.00版本,紧接着发布了Nmap 7.9版本。 这是自从2019 极客大会后Nmap发布的第一个新版本。此期间官方立足于其底层软件Npcap的开发,总共发布了16个Npcap版本,使其成为一个稳定的线上高性能版本1.00,以此为基础打造Nmap多平台下共体验的平台。
概述
除了一般功能和改善,Nmap 7.9版本中整合1200多个的特征指纹,可以获得更好的操作系统和服务/版本检测。但是这只是整合的提交的部分特征指纹,后续官方会持续整合更多特征库,使得扫描结果更准确。
新版本中也添加了新的NSE脚本,协议库,用于主机发现,端口扫描和版本的Poc。
Nmap官方还进行了许可证清理,并提供了许可一个名称(Nmap )以避免先前的混淆。Nmap版权说明为”具有各种说明和例外的GPLv2″。NPSL仍然基于GPLv2,但从其他方面流行的开源许可证。为获得特许的公司创建特殊的” Nmap OEM版”,Nmap处理其产品中的主机发现。OEM版本安装程序可以根据自己的需求进行定制。
Nmap 7.90还包括70多个较小的错误修复和改进,其中包括积累一年的提交变化和各种构建系统升级和代码质量改进;解决了由LGTM静态分析识别的250多个问题,Nmap LGTM代码质量从”C”升级到”A+”的等级。
功能变化特征库更新
Nmap 7.90共集成了800多个服务/版本检测指纹 自2017年8月以来。签名数量增加了1.8%,达到11,878个,其中包括17个新的软匹配。新版本中可以从-audio中检测到1237个协议,-ivu和-m到-plm,pi-hole-stats和ums-。仍有大量提交需要整合在下一个版本中。
集成了330个最常用的IPv4 OS指纹。自2017年8月以来,增加了26个指纹,总数达到了5,678。新增包括iOS 12和13,macOS ,,Linux 5.4, 13等。
整合了2017年8月至2020年9月新增的所有67个IPv6 OS指纹提交。包括 12,Linux 5.4和 10,并合并了几个弱组以改善分类准确性。
基本组件
解决了LGTM识别的250多个代码质量问题,将代码质量得分从”C”提高到”A+”
删除了nmap-。该程序用于提供一种更新数据文件和NSE脚本的方式,但是基础设施从未部署过。取决于版本控制oracle tns admin,需要进行维护NSE脚本的不同版本,以实现兼容性。
MySQL 8.x, SQL添加了服务指纹 2019,和Crate.io 。更新了的覆盖范围和添加了对中运行的最新版本的特定检测。
23个新的UDP有效负载和许多现有的默认端口为的扫描引擎开发的有效载荷。这将加快和确保检测到开放的UDP服务。
为STUN(用于NAT的会话遍历实用程序)添加了UDP有效负载。
限制Nmap的脚本和数据文件搜索路径。(在Unix和Linux上定义为${}/share/nmap)不会在上进行了搜索,该窗口先前已定义为CNmap。此外,–选项不会将名称解释为目录名称,除非它们后跟一个/'。
修复了未经请求的ARP响应为收到:nmap::503:void :: (const *):断言” htn. == true”失败。
修复了移动后遗留的ARP主机发现的回归问题从有时在Nmap 4.(2007)中按摩到在扫描即将结束时缺少目标的ARP响应。精度和速度都提高了。
通过避免字符串复制,将OS扫描的CPU使用率降低了50%操作和删除未使用的未记录指纹语法nmap-os-db(表达式中的”&”和” +”)。
允许为以下端口指定多个UDP有效负载:nmap有效载荷。如果第一个有效载荷没有得到响应,则剩余的有效负载将循环尝试。
新选项—-rst告诉Nmap忽略TCP RST确定目标是否达到目标时作出响应。当防火墙是有用的欺骗RST数据包。
现在可以覆盖通过–ssl-的TLS SNI值。
允许使用–恢复IPv6扫描。地址解析是假设IPv4地址,导致”无法解析ip”错误。在相关的修复程序中,从XML恢复时,MAC地址不会被解析为IP地址。
在目标主机发现过程中发出新的XML输出” “标签被发现上升。这会比等待主机组以完成所有扫描阶段。
用于GPRS隧道协议(GTP)的新UDP有效负载端口2123、2152和3386。
修复了可能挂起的TCP选项的解析(无限循环)如果选项的显式长度为0。(仅影响Nmap 7.80)。
修复了对非PTR记录的反向DNS处理小写。DNS时oracle tns admin Nmap 7.90发布,史上最强漏洞扫描器,Nmap无法识别反向DNS名称服务器将它们传递为”.IN-ADDR.ARPA”。
修复IP地址CIDR块在ppc64,和s390x体系结构正确显示。
由于”使用命名空间标准”,导致在libc++下地址构建失败;在多个标头中,会导致bind()的定义冲突。
GH#1868
修复了连接到Linux VM套接字时的致命错误启用详细输出。
GH#2060
代理凭据可以替代地传递到Ncat通过设置环境变量,防止在流程日志中捕获的凭据。
将升级到1.9.1,解决几个CVE漏洞。
将升级到1.9.0,修复使用 1.1.0 API的编译。
GH#1777
停止在计算机上创建调试输出文件'tmp.txt'。macOS中的桌面。
版本
使用新升级的Npcap, 数据包捕获和发送库达到里程碑1.00版本。7年内递增发布了170个公共预开发版本,包括数十个性能改进,错误修复和功能增强。
从中删除了无提示安装命令行选项(/S)安装程序。它导致一些问题。它还将保留在Nmap OEM中,因为其主要用途是为那些与其他软件一起重新分发Nmap。
在Npcap 0.9983和后续版本。这使Nmap可以直接上扫描,而无需要安装的Npcap 适配器。
修复了的”iocp” Nsock引擎,使其能够正确运行处理PCAP读取事件并使其为版本的默认引擎。
NSE更新
新的库合并了与NSE输出相关的功能,字符串格式约定和结构化输出。
新的dicom库实现了用于存储的DICOM协议和传输医学图像。
新添加3个NSE脚本,NSE总数达到601个,新增加的脚本为:
dicom-brute:尝试暴力破解被调用的DICOM服务器AE Title。
dicom-ping:用于发现DICOM服务器并确定是否有潜在的AE Title可以连接。
-agent-info:从Idera收集系统信息正常运行时间基础结构监视器代理。
afp-ls脚本的性能大幅度改善。
SNMP脚本检测时候,可以探测非非标准端口的SNMP服务。
SSH脚本现在在可能是SSH的多个端口上运行基于.io的经验数据以及-ssh服务。
MS SQL库从 Pack中改进了版本分辨率级别到各个累积更新。
http–脚本报告匹配目标指纹,即使没有默认凭据找到,也会提供更多信息。
现在脚本dhcp-和-dhcp-支持新的参数” mac”以强制特定的客户端MAC地址。
受益于与NFS相关的脚本,RPC Dump中的代码做了大量改进。
脚本ssl-cert的XML输出现在包括RSA密钥模数和指数。
当SMB脚本,例如smb-ls,调用smb. 。
添加了HTTP默认账户指纹,用于主机管理器和Dell 。
修复了stun.lua库中的一次性错误,该错误阻止了解析服务器响应。
修复脚本ssh2-enum-algos将失败完成协议版本交换之前进行密钥交换。
修复由于密钥交换,SSH2密钥的获取可能会失败混乱。
修复解析AFP 和
响应无法正常工作。
消除了脚本http-中的误报由HTTP请求数据的简单反映引起的问题。
修复MQTT库在解析时使用的位置不正确收到回复。
修复IPMI库在解析时使用的位置不正确收到回复。
修复ipmi-brute和-rpc-brute脚本未捕获成功的暴力认证。
修复IKE库未正确填充主动模式请求中的协议号。
修复IPP请求对象到字符串的转换不起作用的问题。
修复IPP响应解析器未正确处理属性结尾标签。
修复脚本cups-info因错误的双解码错误而失败IPP打印状态。
修复 TNS解析器错误地解析了DALC字节数组。
修复 10g的密码哈希不能用于非字母数字字符功能的问题。
修复虚拟主机探测列表-full.lst缺少许多-.lst中存在的条目。
修复http-grep脚本计算Luhn校验和错误的问题。
修复RPC代码使用的端口范围不正确oracle tns admin,这会导致某些调用(例如NFS )间歇性失败。
修复库在组装时引起错误协议有效负载。
修复RTSP库未正确生成请求字符串。
修复 VNC握手失败,插入位置超出边界错误。
修复库中的函数不是正确填充ID 。
修复库中的解析函数是尝试对nil参数进行算术运算。
修复函数库中的和用调试调用时,msrpc错误地引用了函数级或更高。
修复Samba中的MS-SMB规范不合规导致协议协商失败,并出现数据字符串太短的错误。
修复SMB库中的错误导致脚本因格式参数错误而失败。
修复请求代码时,HTTP库不再崩溃摘要身份验证oracle tns admin,但服务器未提供必要的认证身份验证标头。
修复http–users.nse中的一个错误,该错误可能会导致不必要的输出作为用户名的一部分捕获。
修复了在处理GZIP编码的上的崩溃问题HTTP正文。
Npcap OEM版
新发布了Npcap OEM版本。20多年来,Nmap项目已经由出售许可证的公司提供资金来分发Nmap产品,以及商业支持。数百种商品现在将Nmap用于网络发现任务,例如端口扫描,主机发现,操作系统检测,服务/版本检测oracle tns admin Nmap 7.90发布,史上最强漏洞扫描器,当然还有Nmap脚本引擎(NSE)。到目前为止,他们还在使用标准的Nmap,此次推出新的OEM版本是为在其他软件中使用而定制的。Nmap OEM包含Npcap驱动程序的OEM版本,静默安装。还会删除 GUI,将安装程序大小减小一半以上。
Nmap许可证从GPLv2的一种-up版本升级到了更干净,组织更好的版本(仍基于GPLv2)现在称为Nmap公开源代码许可以避免混淆。
升级更新
Nmap提供了平台的二进制编译安装包,以直接在官方下载安装。
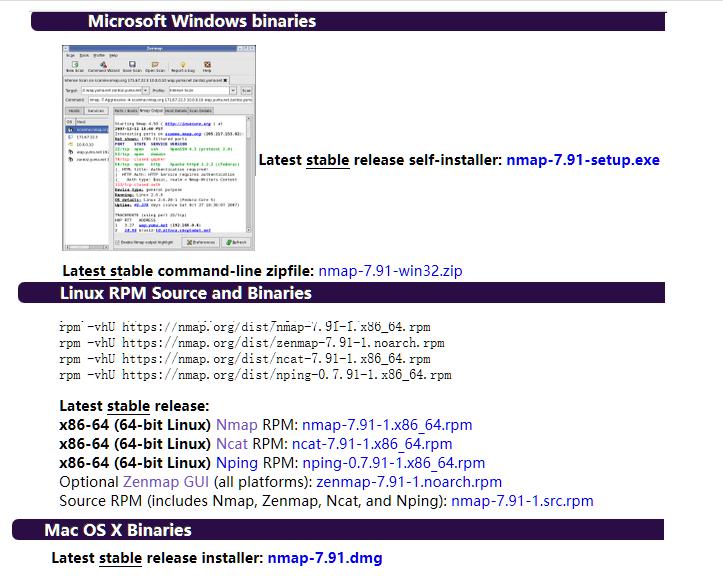
也可以下载源码或者从仓库clone源码编译安装。
bzip2 -cd nmap-7.91.tar.bz2 | tar xvf –
cd nmap-7.91
./
make
su root
make
安装时候,可能会由于缺少组件而报错,需要先安装这些组件,比gcc,make,g++等:
yum gcc make g++ flex bison
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » oracle tns admin Nmap 7.90发布,史上最强漏洞扫描器

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码