双旋网络
addslashes php 关于攻击PHP框架的几种思路

addslashes php 关于攻击PHP框架的几种思路
:同样的这个框架也存在这个问题。
其中$type可控一样可以造成注入。
备注:这种框架就没有addslashes php,它自己写了解析where字句的方式addslashes php,虽然在这点上很安全,可是历史上出事最多的就是它了。
URL路由
一般看一个CMS就是要去找URL对应的代码是哪些addslashes php,这样才有办法进行审计!WEB开发过程中有一个概念是URL语义化。
传统的URL
+%E8%AF%AD%E4%B9%89%E5%8C%96&btnG=+%E6%90%9C%E7%B4%A2&=cr&ei=DA
就是参数=值的形式。
做了语义化的URL
简单解释就是从URL上就能知道该页面具体展示的数据或者是什么功能,这是以后WEB开发的一个趋势。这里不光指这三个框架,其他框架或者自己开发的框架都将会有这样的功能。作为一个先进的PHP框架,都是存在路由绑定这个功能的!路由绑定就是将用户访问URL对应到项目的具体控制器中去。(代码审计过程中就是怎么通过URL去访问对应的代码)
:
项目目录中.php
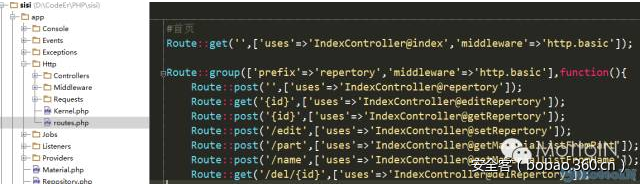
CI:
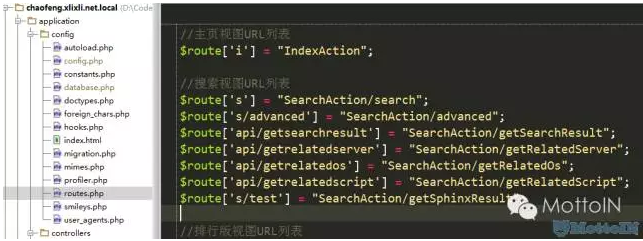
TP:
像TP这种框架,到3.2默认的URL方式还是
模块/控制器/操作
这种傻逼方式。但是也有路由绑定的功能。
查找配置项
‘’ => true,
然后寻找配置项
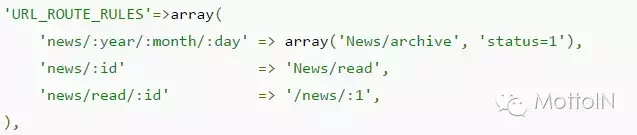
备注:通过这些配置项目可以快速的找到URL对应的控制器代码是什么!说这个还有一个原因就是以后可能会接触到REST模式的URL,这个也是趋势!
同一条URL可能对应不同的几个控制器代码。HTTP协议存在GET POST PUT 方法。web程序就是增删改查,对应的操作就是CURD,直接对应到的方法就是:
C对应POST,R对应GET,U对应PUT,D对应
具体代码就是通过判断请求方法来调用对应的控制器。
框架的过滤机制(审计过程需要注意的点)
一:针对URL的过滤
由于URL路由的关系,现在的框架在GET方式上都或多或少的存在过滤或者说验证。
TP:
1、例如d就限制了该参数只能是数字。
2、或者是使用正则的方式来匹配,达到过滤的效果。
CI:
CI的过滤也一样,就是使用正则去匹配。
:
同样可以在定义URL路由的时候定义过滤,直接在路由上用where函数限制参数的类型。
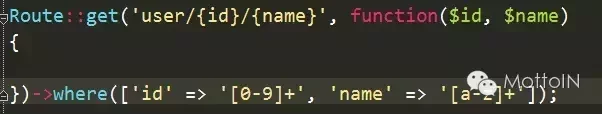
或者在文件.php中存在boot的函数,可以定义全局过滤,可以在这里面找找。
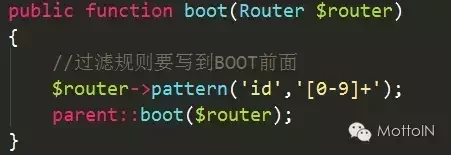
二:针对接收参数的过滤
现在的框架一般都会重写$_GET/$_POST/$,自建系统的输入,然后这些输入存在一些参数可以选择是否过滤。
TP:
重写的函数 I()
用法
I(‘get.id’); | I(‘post.id’);
利用设置默认值,设置过滤函数来达到过滤的效果。
I(‘get.name’,’test’,’’);
CI:
CI中所有的系统方法都是$this开头的。重写的输入函数 $this->input
用法
$this->input->post(‘’);
针对输入的第二个参数仅针对XSS,设置成true会进过一次CI内奸的函数。
:
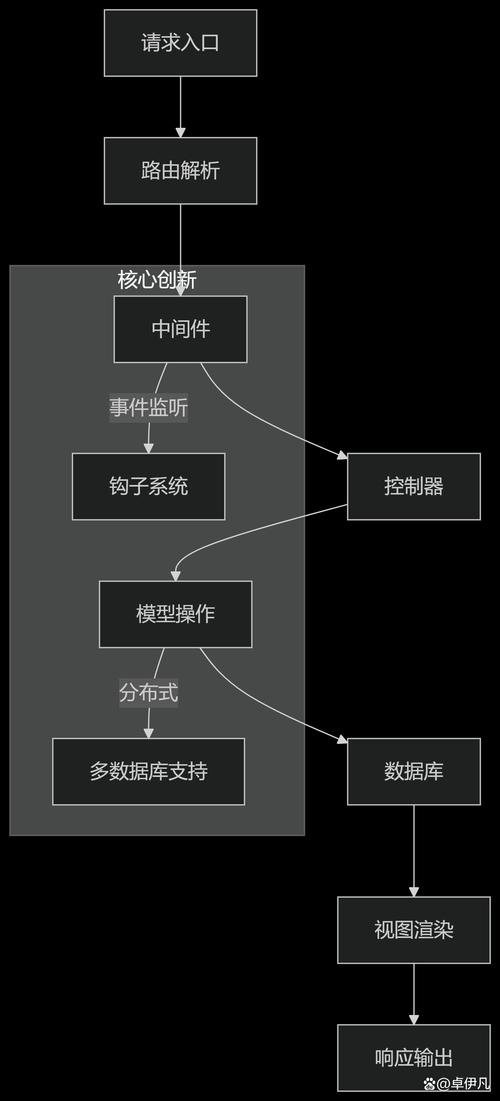
这个吊了!这玩意自己定义了一个中间件类型(借鉴java)。中间件的作用就是在HTTP请求实际接触应用程序之前,进行层层的检查跟过滤addslashes php 关于攻击PHP框架的几种思路,甚至完全拒绝。一般被用来做权限验证,参数过滤,数据加解密等等。所有中间件都在目录下面,根据具体情况查看是否将过滤写在这里面了。
重写的输入函数
$
$->input(‘ip’);
第二个参数仅有设置默认值的作用,并没有实际的过滤。
三:默认设置的全局安全机制
CI:
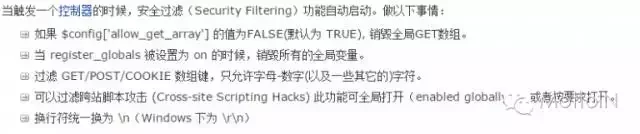
默认还有一个参数
$
‘’
= TRUE;
开启后所有的参数都会经过函数一遍。
TP:
全局的过滤参数
‘’ =>’,’,
对接收数据进行依次的过滤。
:
默认开启的全局CSRF过滤(借鉴等框架)。
其他貌似就没了0-0
由各个框架编写过程联想到的一些东西
1、 测试的时候如果一个正常的请求就是获取不到数据,可以在HTTP头里面加上X–With:
就是ajax请求。现在一般程序员的编写纯api接口的时候习惯是会区分直接访问还是ajax的addslashes php 关于攻击PHP框架的几种思路,这样可以减少乱七八的数据请求。
例如:
:
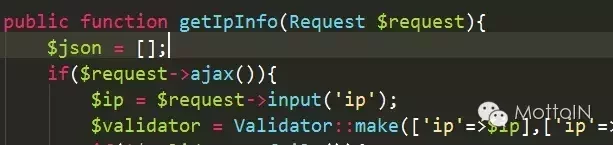
CI:
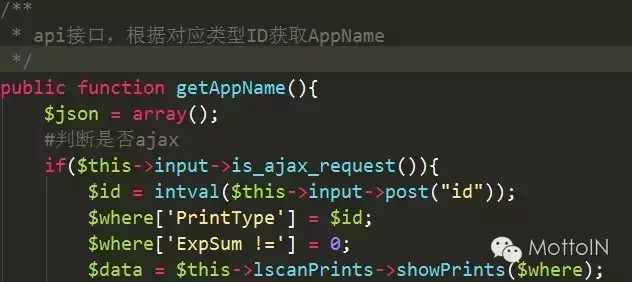
TP:
常量 判断是否是AJAX提交,不写了!
2、 如果上传成功一个文件,但是就是访问不到,有几个原因。
. 文件限制了根目录下index.php以外的所有文件的访问权限,配合URL路由这个功能所有不在路由中的路径
都是无法访问的。这个也是类似的框架难以攻击的一个原因。(PHP正在往规范严谨的方向去)这种时候要么能覆盖route文件,要么能覆盖对应的方法(这个太难,需要不破坏文件,只是修改对应的方法。)这样的框架本身www设置的时候就是一个目录(默认)。
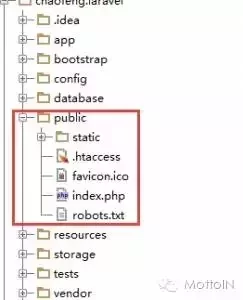
这个目录除了index.php文件啥也没有了,上传文件一般都在www目录的外层目录,无法直接访问。这种时候只能靠跳转目录来跳到下面才能访问,或者文件包含。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » addslashes php 关于攻击PHP框架的几种思路

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码