双旋网络
php session 空 PHP中Cookie以及Session的使用

php session 空 PHP中Cookie以及Session的使用
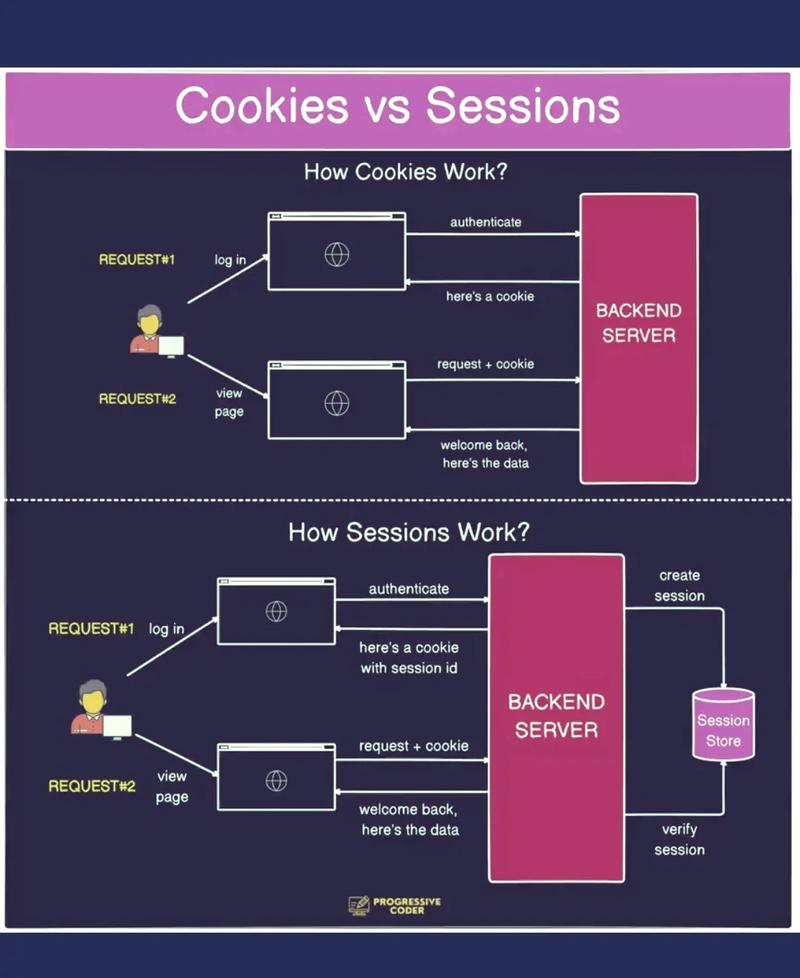
是存储在客户端浏览器中的数据,我们通过来跟踪与存储用户数据。一般情况下,通过HTTP 从服务端返回到客户端。多数web程序都支持的操作,因为是存在于HTTP的标头之中,所以必须在其他信息输出以前进行设置,类似于函数的使用限制。
PHP通过函数进行的设置,任何从浏览器发回的,PHP都会自动的将他存储在$的全局变量之中,因此我们可以通过$的形式来读取某个值。
PHP中的具有非常广泛的使用,经常用来存储用户的登录信息,购物车等,且在使用会话时通常使用来存储会话id来识别用户,具备有效期,当有效期结束之后,会自动的从客户端删除。同时为了进行安全控制,还可以设置域跟路径。
设置
PHP设置最常用的方法就是使用函数,具有7个可选参数,我们常用到的为前5个:
name( 名)可以通过$ 进行访问
value(的值)
(过期时间)Unix时间戳格式,默认为0,表示浏览器关闭即失效
path(有效路径)如果路径设置为’/’,则整个网站都有效
(有效域)默认整个域名都有效,如果设置了”,则只在www子域中有效
的过期:
setcookie('test', '', time()-1);
可以看到将的过期时间设置到当前时间之前,则该会自动失效,也就达到了删除的目的。之所以这么设计是因为是通过HTTP的标头来传递的,客户端根据服务端返回的Set-段来进行的设置,如果删除需要使用新的Del-来实现,则HTTP头就会变得复杂,实际上仅通过Set-就可以简单明了的实现的设置、更新与删除。
了解原理以后,我们也可以直接通过来删除。
header("Set-Cookie:test=1393832059; expires=".gmdate('D, d M Y H:i:s GMT', time()-1));
的有效路径
中的路径用来控制设置的在哪个路径下有效,默认为’/’,在所有路径下都有,当设定了其他路径之后,则只在设定的路径以及子路径下有效php session 空,例如:
setcookie('test', time(), 0, '/path');
上面的设置会使test在/path以及子路径/path/abc下都有效,但是在根目录下就读取不到test的值。
一般情况下,大多是使用所有路径的,只有在极少数有特殊需求的时候,会设置路径,这种情况下只在指定的路径中才会传递值,可以节省数据的传输,增强安全性以及提高性能。
当我们设置了有效路径的时候,不在当前路径的时候则看不到当前。
setcookie('test', '1',0, '/path');
var_dump($_COOKIE['test']);
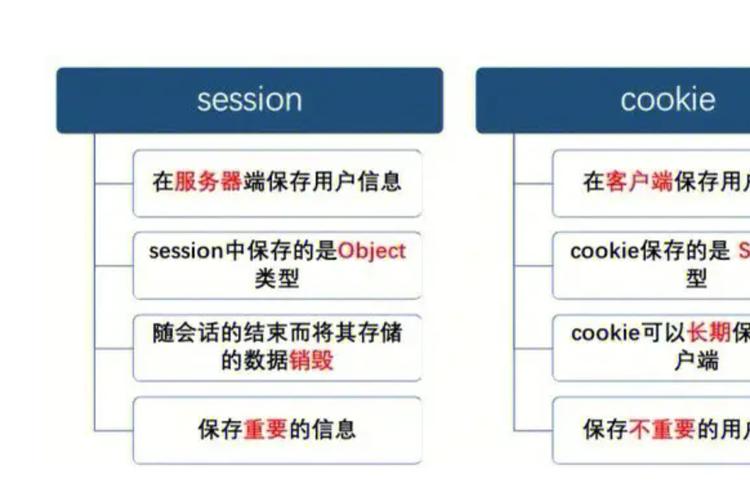
将数据存储在客户端,建立起用户与服务器之间的联系,通常可以解决很多问题,但是仍然具有一些局限:
相对不是太安全,容易被盗用导致欺骗
单个的值最大只能存储4k
每次请求都要进行网络传输,占用带宽
是将用户的会话数据存储在服务端,没有大小限制,通过一个进行用户识别,PHP默认情况下 id是通过来保存的,因此从某种程度上来说,依赖于。但这不是绝对的, id也可以通过参数来实现,只要能将 id传递到服务端进行识别的机制都可以使用。
使用
在PHP中使用非常简单,先执行方法开启,然后通过全局变量$进行的读写。
session_start();
$_SESSION['test'] = time();
var_dump($_SESSION);
会自动的对要设置的值进行与,因此可以支持任意数据类型,包括数据与对象等。
session_start();
$_SESSION['ary'] = array('name' => 'jobs');
$_SESSION['obj'] = new stdClass();
var_dump($_SESSION);
默认情况下php session 空,是以文件形式存储在服务器上的,因此当一个页面开启了之后,会独占这个文件php session 空 PHP中Cookie以及Session的使用,这样会导致当前用户的其他并发访问无法执行而等待。可以采用缓存或者数据库的形式存储来解决这个问题.
删除和销毁
删除某个值可以使用PHP的unset函数,删除后就会从全局变量$中去除php session 空,无法访问。
session_start();
$_SESSION['name'] = 'jobs';
unset($_SESSION['name']);
echo $_SESSION['name']; //提示name不存在
如果要删除所有的,可以使用函数销毁当前,会删除所有数据,但是仍然存在。
session_start();
$_SESSION['name'] = 'jobs';
$_SESSION['time'] = time();
session_destroy();
值得注意的是,并不会立即的销毁全局变量$中的值,只有当下次再访问的时候,$才为空,因此如果需要立即销毁$,可以使用unset函数。
session_start();
$_SESSION['name'] = 'jobs';
$_SESSION['time'] = time();
unset($_SESSION);
session_destroy();
var_dump($_SESSION); //此时已为空
如果需要同时销毁中的,通常在用户退出的时候可能会用到,则还需要显式的调用方法删除的值。
使用来存储用户的登录信息
可以用来存储多种类型的数据,因此具有很多的用途,常用来存储用户的登录信息,购物车数据,或者一些临时使用的暂存数据等。
用户在登录成功以后,通常可以将用户的信息存储在中,一般的会单独的将一些重要的字段单独存储,然后所有的用户信息独立存储。
$_SESSION['uid'] = $userinfo['uid'];
$_SESSION['userinfo'] = $userinfo;
一般来说,登录信息既可以存储在中,也可以存储在中,他们之间的差别在于可以方便的存取多种数据类型,而只支持字符串类型php session 空 PHP中Cookie以及Session的使用,同时对于一些安全性比较高的数据,需要进行格式化与加密存储,而存储在服务端则安全性较高。
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » php session 空 PHP中Cookie以及Session的使用

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码