双旋网络
SQL注入漏洞手工检测方法详解

SQL注入漏洞手工检测方法详解
SQL注入作为OWASP Top 10长期榜上有名的安全威胁,是每位软件测试工程师必须掌握的检测技能。虽然在自动化扫描工具普及的今天,手工检测方法因其灵活性、深度覆盖和绕过能力,仍在渗透测试和深度安全评估中占据不可替代的地位。本文系统梳理了SQL注入手工检测的技术体系、操作流程和实战要点,帮助测试人员建立系统化的检测思维。
1. SQL注入检测基础原理
1.1 漏洞形成机制
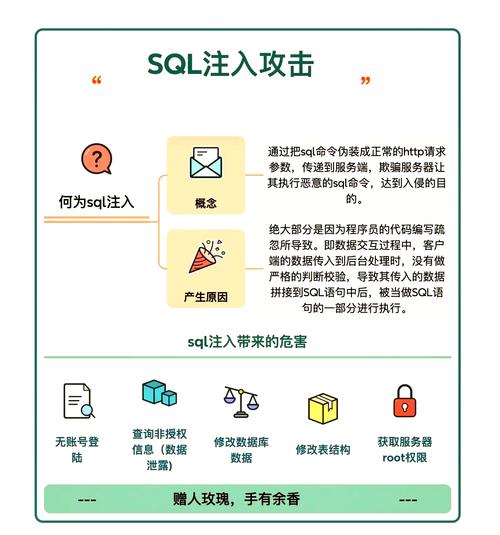
SQL注入的本质是用户输入数据被直接拼接到SQL查询语句中执行。当输入内容包含特殊SQL字符(如单引号、分号、注释符)或运算符时,可能改变原有查询逻辑,导致数据库信息泄露、数据篡改或系统控制权丢失。
1.2 检测前置准备
信息收集:识别应用技术栈(数据库类型、中间件版本)、功能模块、输入接口
测试环境:建议使用授权测试环境,避免对生产系统造成影响
拦截工具:配备Burp Suite、OWASP ZAP等代理工具sql检测注入点,便于请求分析和重放
2. 手工检测技术体系
2.1 基础探测技术
2.1.1 单引号探测法
在输入字段中提交单个引号(')SQL注入漏洞手工检测方法详解,观察是否返回数据库错误信息(如MySQL的”You have an error in your SQL “)。此方法适用于初步判断是否存在SQL注入点。
2.1.2 布尔型注入检测
通过逻辑真/假表达式判断注入点是否存在:
原始参数:id=1
测试 :id=1' and '1'='1 — 返回正常页面
对比 :id=1' and '1'='2 — 返回异常或空页面
若两次请求返回结果明显不同,则存在布尔型注入可能。
2.1.3 联合查询检测
利用UNION 语句扩展原有查询,获取额外数据:
原URL:/.php?id=1
测试URL:/.php?id=1' UNION 1,2,3–
需先确定原查询的列数(通过ORDER BY递增测试),再在可见位置(如页面显示的2、3)注入目标查询。
2.2 时间盲注检测
当应用屏蔽错误信息且无显性差异时sql检测注入点,采用时间延迟函数判断:
MySQL:SLEEP(5)、(,MD5('test'))
:(5)
MSSQL: DELAY '0:0:5'
示例 :id=1' AND IF((@@,1,1)='5',SLEEP(5),0)–
2.3 报错型注入检测
利用数据库报错函数强制返回版本、用户等敏感信息:
MySQL:()、()
MSSQL:()类型转换错误
:..sn()
3. 实战检测流程
3.1 检测点位识别
GET/POST参数:URL参数、表单字段、JSON/XML请求体
HTTP头部:、User-Agent、等
文件上传:文件名、元数据字段
二次注入点:从数据库读取后再次使用的数据
3.2 分阶段检测策略
初步筛查:单引号、永真/永假条件测试
注入类型确认:区分数字型/字符型/搜索型注入
数据库指纹识别:通过版本函数、特有语法识别数据库类型
数据提取测试:尝试获取数据库名、表名、字段内容
权限提升探测:评估系统命令执行、文件读写可能性
3.3 绕过技术应用
编码绕过:URL编码、编码、Hex编码
注释符技巧:利用/**/、– 、#等绕过过滤
字符串拼接:使用()、+等函数避免关键词检测
大小写变异:交替使用、、等形式
4. 检测注意事项
4.1 授权与合规
确保测试活动获得明确书面授权
遵守测试范围限制,避免越权检测
测试数据尽量使用模拟数据,避免真实用户信息泄露
4.2 风险控制
避免使用DROP、等破坏性语句
控制UNION查询的数据量,防止系统过载
时间盲注设置合理延时sql检测注入点,建议3-5秒为宜
4.3 结果记录与报告
详细记录注入点位置、有效、数据库类型
截图保留原始请求和响应证据
评估漏洞危害等级和修复紧迫性
结语
SQL注入手工检测不仅是一项技术能力,更是一种系统化的安全思维。测试人员需要深入理解应用逻辑、数据库特性和攻击手法SQL注入漏洞手工检测方法详解,才能在看似正常的业务功能中发现潜在威胁。随着Web应用架构的演进,SQL注入形式也在不断变化,保持持续学习和实践是提升检测能力的关键。
精选文章
一套代码跨8端,Vue3是否真的“恐怖如斯“?解析跨端框架的实际价值
软件测试基本流程和方法:从入门到精通
软件测试进入“智能时代”:AI正在重塑质量体系
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » SQL注入漏洞手工检测方法详解

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码