双旋网络
php strstr 一觉醒来2T硬盘数据化为乌有,背后或是两名黑客在竞争式入侵

php strstr 一觉醒来2T硬盘数据化为乌有,背后或是两名黑客在竞争式入侵
博雯 发自 凹非寺
量子位 报道 | 公众号
一觉醒来,几个T的硬盘数据化为乌有。
不说暗无天日吧,也至少是惨绝人寰了。
毫不夸张地说,上周四的6月24日,西部数据硬盘的My Book Live用户就是这样的心情。
调查后一看,果然是有黑客利用安全漏洞入侵了设备,才导致硬盘被格式化。
而安全技术人员深入追查后,居然还发现可能有两名黑客在互掐式入侵!
一觉醒来……诶我数据呢?
西部数据( ),全球知名硬盘厂商。
机械硬盘起家,一顿操作之后把产品线扩展到了移动硬盘、固态硬盘、NAS硬盘等多个领域。
而My Book Live就是NAS硬盘中的一员。它容量够大,还能远程管理硬盘中的数据,建立属于用户自己的个人云。
但对于My Book Live用户来说,上周四绝对是一个噩梦。
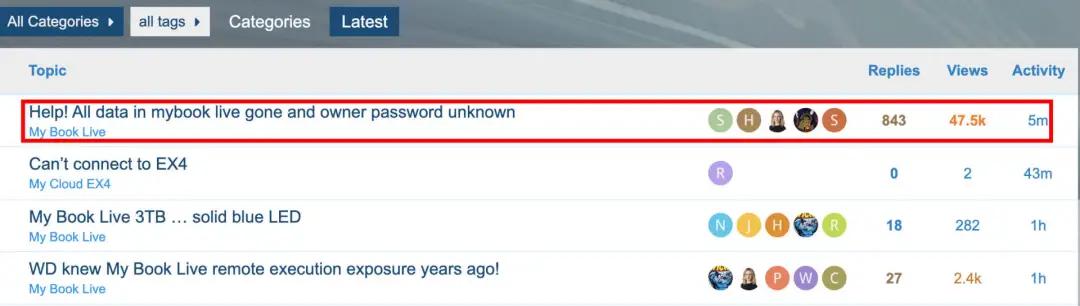
因为他们一觉醒来一脸懵逼:诶我硬盘数据怎么没了?!
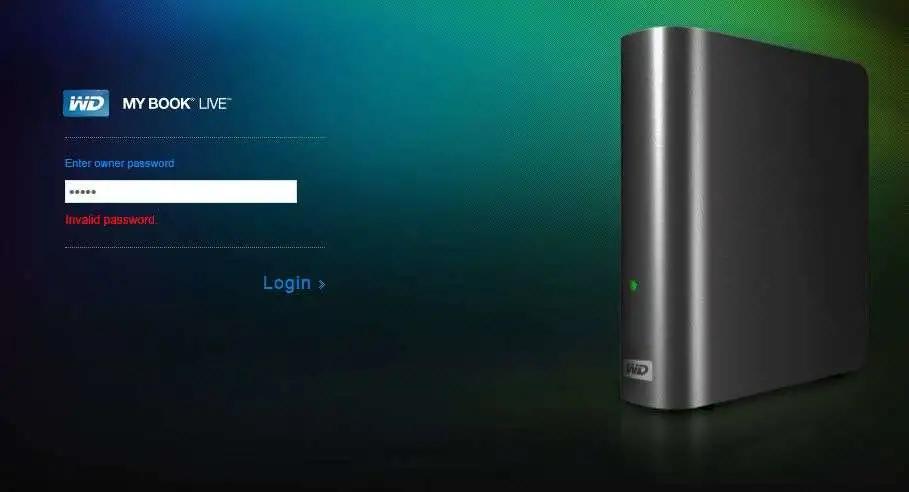
不仅硬盘惨遭格式化,在网页登录管理控制端时还会声明登录密码无效。
西部数据官方很快做出回应:
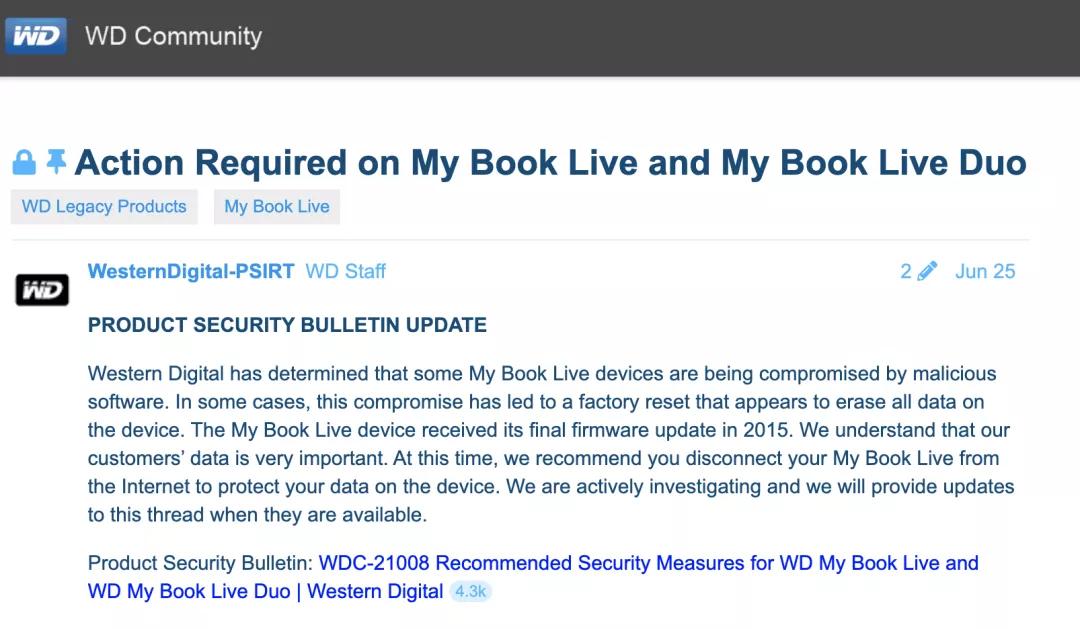
由于My Book Live使用时是通过一根以太网线连接到本地网络的,因此这份声明可以简单概括为:
入侵事件我们正在查,大家先拔网线!
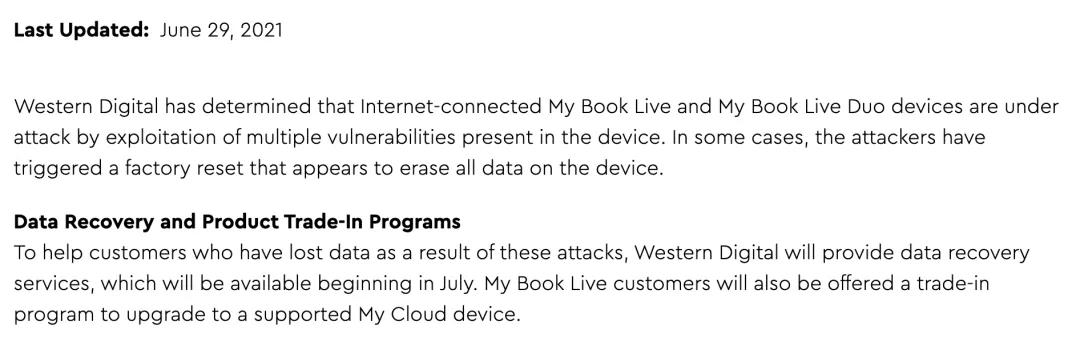
当然,官方也确定了这一事实:是黑客入侵导致了部分My Book Live设备被恢复出厂设置php strstr,数据也被全部擦除。
两个漏洞,两名黑客
能被黑客入侵,那肯定就是存在安全漏洞了。
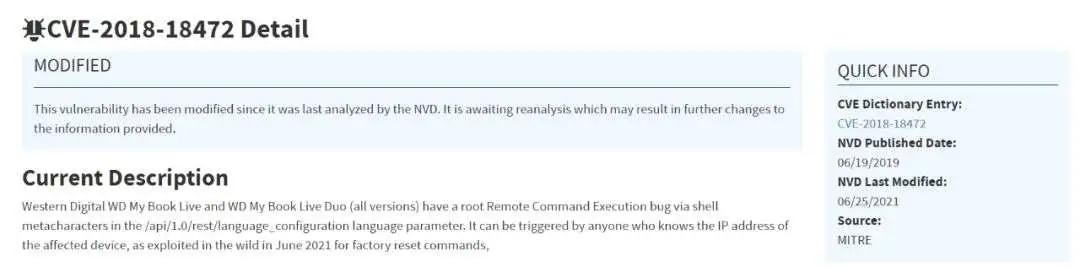
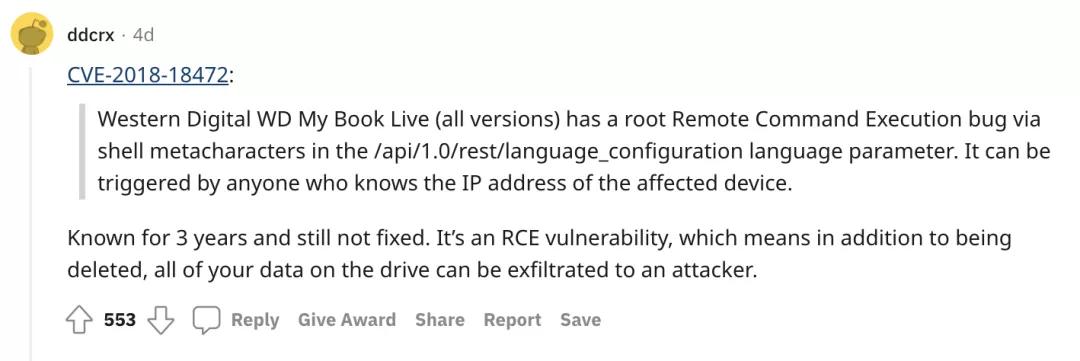
西数技术人员在发布的公告中指出,入侵者利用的是CVE-2018-18472这一命令注入漏洞。
利用这一漏洞,可以在没有用户交互的前提下获得root远程命令执行的权限。
换句话说,只要知道硬盘的IP地址,就可以对其进行任意操作php strstr,连登陆密码也不需要破解。
但问题是,这一漏洞在2018年就已经由安全技术人员发现并公开了,只是官方一直没有采取相应措施。
西部数据对此的解释是:
CVE-2018-18472这份漏洞报告影响的是2010年至2012年间销售的My Book Live设备。这些产品从 2014 年开始就已不再销售,也不再被我们的软件支持生命周期所覆盖。
就像是对官方的回应,5天之后,技术人员从这次被黑的两台设备中再次发现了第二个漏洞!
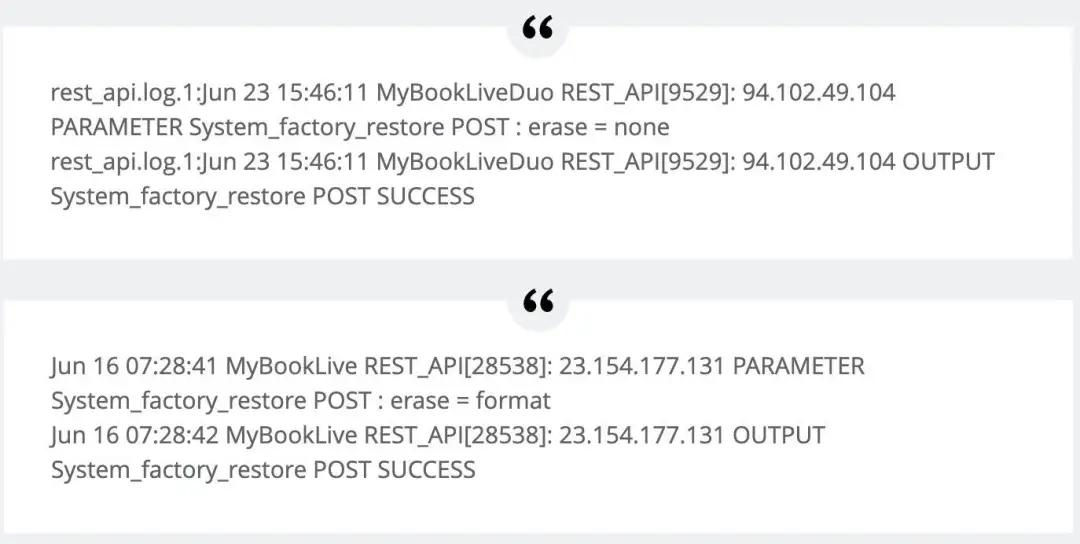
从这两台设备中提取的日志文件
这个新漏洞存在于一个包含了执行重置的PHP脚本的文件中,这一脚本允许用户恢复所有的默认配置,并擦除存储在设备上的所有数据。
但现在,用于保护这一重置命令的代码被注释掉了:
function post($urlPath, $queryParams = null, $ouputFormat = 'xml') {
    // if(!authenticateAsOwner($queryParams))
    // {
    //      header("HTTP/1.0 401 Unauthorized");
    //      return;
    // }
技术人员在分析上述两份日志文件之后,认为这两台设备受到了利用未授权重置这一新漏洞的攻击。
这就出现了一个很令安全人员困扰的问题:
明明已经通过「命令注入漏洞」获得root权限了php strstr,为什么还要再使用「未授权重置漏洞」进行擦除和重置呢?
再返回看看第一个漏洞,它在入侵设备时增加了这几行代码:
function put($urlPath, $queryParams=null, $ouputFormat='xml'){
    parse_str(file_get_contents("php://input"), $changes);
    $langConfigObj = new LanguageConfiguration();
    if(!isset($changes["submit"]) || sha1($changes["submit"]) != "56f650e16801d38f47bb0eeac39e21a8142d7da1")
    {
    die();
    }
这样修改后php strstr 一觉醒来2T硬盘数据化为乌有,背后或是两名黑客在竞争式入侵,只要没有与某一特定的加密SHA1哈希值相对应的密码,任何人都不能利用这一漏洞。
而在其他被黑的设备中,被入侵修改的文件则使用了对应其他哈希值的不同密码。
因此,安全公司的首席技术官Derek Abdin提出了一个假设:
在黑客A通过命令注入漏洞让设备感染恶意软件,形成了一种「僵尸网络」后,第二位黑客B又利用未授权重置这一新漏洞,实行了大规模的重置和擦除。
黑客B明显是一位竞争者,他试图控制、或是破坏黑客A的僵尸网络。
这次入侵可能是两名黑客在互掐!
官方:将为受攻击用户提供数据恢复服务
不管两位黑客出于什么目的在互扯头花,西数My Book Live用户已经表示真的遭不住了。
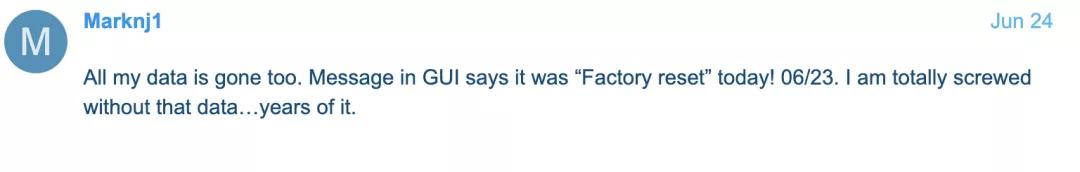
发出第一声呐喊的用户的2T数据已经木大了。
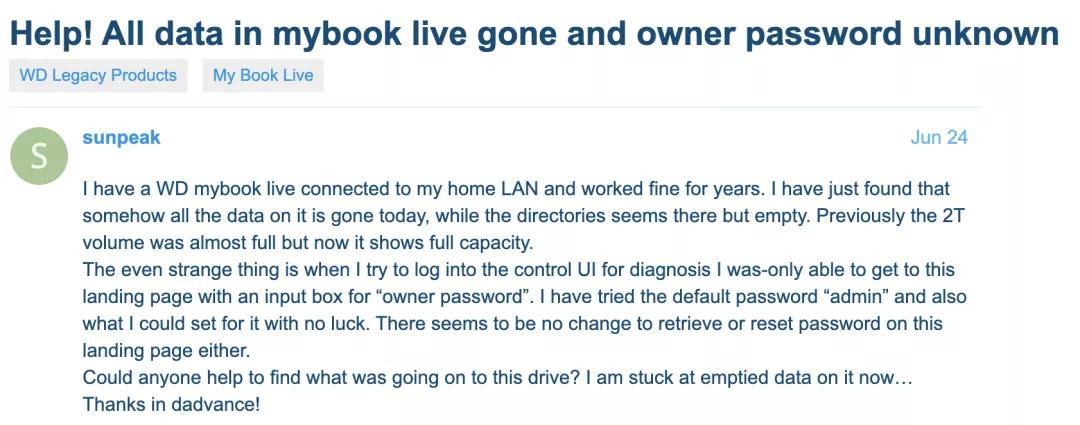
而相同遭遇的用户还有更多:
很多网友也对这西数硬盘的不作为感到极其不满:
3年了,一个REC漏洞还是没修好。这意味着你硬盘上所有的数据都有可能被泄露给攻击者。
西部数据官方对此作何回应呢?
他们在29日表示,将从7月份开始对数据丢失的用户提供数据恢复服务。
而在做了技术分析之后,西部数据认为“没有任何证据表明西部数据的云服务、固件更新服务器或客户凭证被泄露”。
同时也表示:
在这次攻击中被利用的漏洞仅限于My Book Live系列,该系列于2010年推向市场,并在2015年获得最后的固件更新。这些漏洞不影响我们目前的My Cloud产品系列。
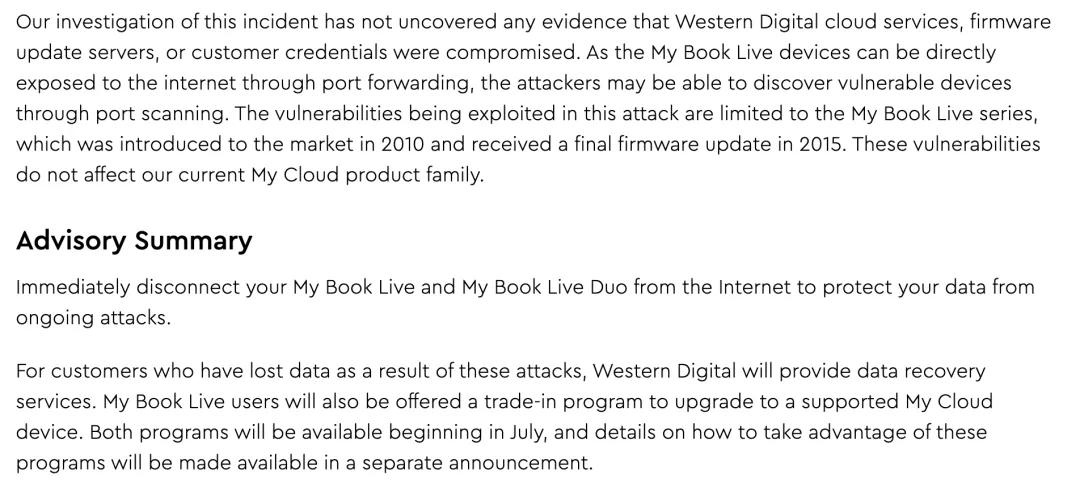
最后,他们还提到了一项以旧换新计划php strstr 一觉醒来2T硬盘数据化为乌有,背后或是两名黑客在竞争式入侵,用于支持My Book Live用户升级到My Cloud设备。
参考链接:
My Book Live日志文件:
— 完 —
量子位 · 头条号签约
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » php strstr 一觉醒来2T硬盘数据化为乌有,背后或是两名黑客在竞争式入侵

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码