双旋网络
PHP实现的防止跨站和xss攻击代码【来自阿里云】

PHP实现的防止跨站和xss攻击代码【来自阿里云】
更新时间:2018年01月29日 09:33:53 作者:笑笑别人
这篇文章主要介绍了PHP实现的防止跨站和xss攻击代码,是一款来自阿里云的防注入脚本,可实现针对注入、XSS攻击等的过滤功能,需要的朋友可以参考下
本文实例讲述了PHP实现的防止跨站和xss攻击代码。分享给大家供大家参考,具体如下:
文档说明:
1.将waf.php传到要包含的文件的目录
2.在页面中加入防护php 防cc攻击,有两种做法php 防cc攻击PHP实现的防止跨站和xss攻击代码【来自阿里云】PHP实现的防止跨站和xss攻击代码【来自阿里云】,根据情况二选一即可:
a).在所需要防护的页面加入代码
require_once('waf.php');
就可以做到页面防注入、跨站
如果想整站防注php 防cc攻击,就在网站的一个公用文件中,如数据库链接文件.inc.php中!
添加(‘waf.php’);来调用本代码
常用php系统添加文件
V9 \base.php
.7 data.php
.7 data.inc.php
\.php
wp-.php
\head.php
b).在每个文件最前加上代码
在php.ini中找到:
add files or after any PHP .
= waf.php路径;
PHP文件 waf.php
<?php/*云体检通用漏洞防护补丁v1.1 更新时间:2013-05-25 功能说明:防护XSS,SQL,代码执行,文件包含等多种高危漏洞 */ $url_arr=array( 'xss'=>"\=\+\/v(?:8|9|\+|\/)|\%0acontent\-(?:id|location|type|transfer\-encoding)", ); $args_arr=array( 'xss'=>"[\'\"\;\*\].*\bon[a-zA-Z]{3,15}[\s\r\n\v\f]*\=|\b(?:expression)\(|\<script[\s\\\/]|\"[^\{\s]{1}(\s|\b)+(?:select\b|update\b|insert(?:(\/\*.*?\*\/)|(\s)|(\+))+into\b).+?(?:from\b|set\b)|[^\{\s]{1}(\s|\b)+(?:create|delete|drop|truncate|rename|desc)(?:(\/\*.*?\*\/)|(\s)|(\+))+(?:table\b|from\b|database\b)|into(?:(\/\*.*?\*\/)|\s|\+)+(?:dump|out)file\b|\bsleep\([\s]*[\d]+[\s]*\)|benchmark\(([^\,]*)\,([^\,]*)\)|(?:declare|set|select)\b.*@|union\b.*(?:select|all)\b|(?:select|update|insert|create|delete|drop|grant|truncate|rename|exec|desc|from|table|database|set|where)\b.*(charset|ascii|bin|char|uncompress|concat|concat_ws|conv|export_set|hex|instr|left|load_file|locate|mid|sub|substring|oct|reverse|right|unhex)\(|(?:master\.\.sysdatabases|msysaccessobjects|msysqueries|sysmodules|mysql\.db|sys\.database_name|information_schema\.|sysobjects|sp_makewebtask|xp_cmdshell|sp_oamethod|sp_addextendedproc|sp_oacreate|xp_regread|sys\.dbms_export_extension)", 'other'=>"\.\.[\\\/].*\([^0-9a-fA-F]|$)|[\'\"\.]"); $referer=empty($_SERVER['HTTP_REFERER']) ? array() : array($_SERVER['HTTP_REFERER']); $query_string=empty($_SERVER["QUERY_STRING"]) ? array() : array($_SERVER["QUERY_STRING"]); check_data($query_string,$url_arr); check_data($_GET,$args_arr); check_data($_POST,$args_arr); check_data($_COOKIE,$args_arr); check_data($referer,$args_arr); function W_log($log) { $logpath=$_SERVER["DOCUMENT_ROOT"]."/log.txt"; $log_f=fopen($logpath,"a+"); fputs($log_f,$log."rn"); fclose($log_f); } function check_data($arr,$v) { foreach($arr as $key=>$value) {
if(!is_array($key)) { check($key,$v);} else { check_data($key,$v);} if(!is_array($value)) { check($value,$v);} else { check_data($value,$v);} } } function check($str,$v) { foreach($v as $key=>$value) { if (preg_match("/".$value."/is",$str)==1||preg_match("/".$value."/is",urlencode($str))==1) { //W_log("
IP: ".$_SERVER["REMOTE_ADDR"]."
时间: ".strftime("%Y-%m-%d %H:%M:%S")."
页面:".$_SERVER["PHP_SELF"]."
提交方式: ".$_SERVER["REQUEST_METHOD"]."
提交数据: ".$str); print "您的提交带有不合法参数,谢谢合作"; exit(); } } } ?>
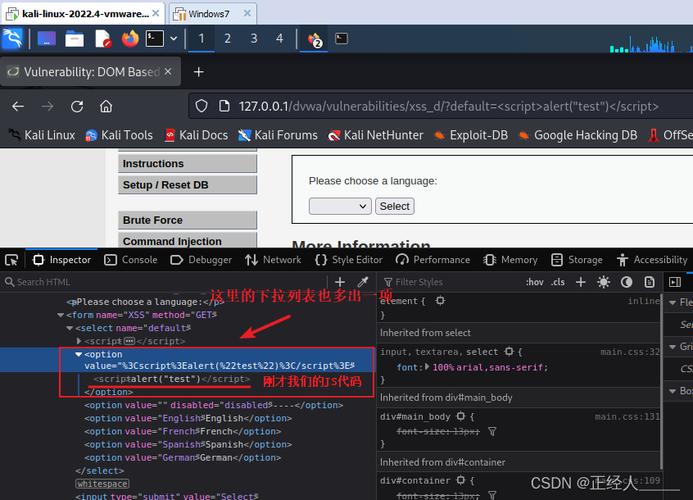
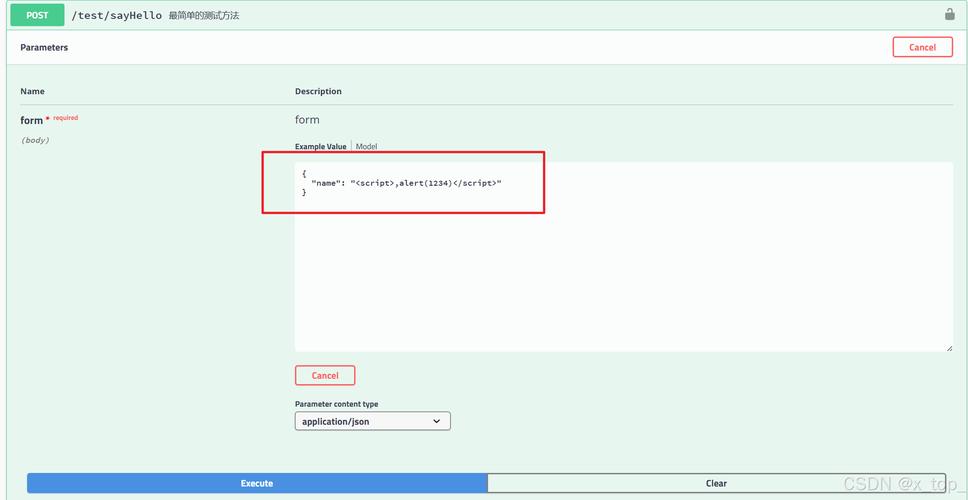
更多关于PHP相关内容感兴趣的读者可查看本站专题:《php程序设计安全教程》、《php安全过滤技巧总结》、《PHP运算与运算符用法总结》、《PHP基本语法入门教程》、《php面向对象程序设计入门教程》、《php字符串()用法总结》、《php+mysql数据库操作入门教程》及《php常见数据库操作技巧汇总》
希望本文所述对大家PHP程序设计有所帮助。
公告:
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » PHP实现的防止跨站和xss攻击代码【来自阿里云】
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » PHP实现的防止跨站和xss攻击代码【来自阿里云】

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码