双旋网络
php session跨页面传递 session值丢失问题之完美解决

php session跨页面传递 session值丢失问题之完美解决
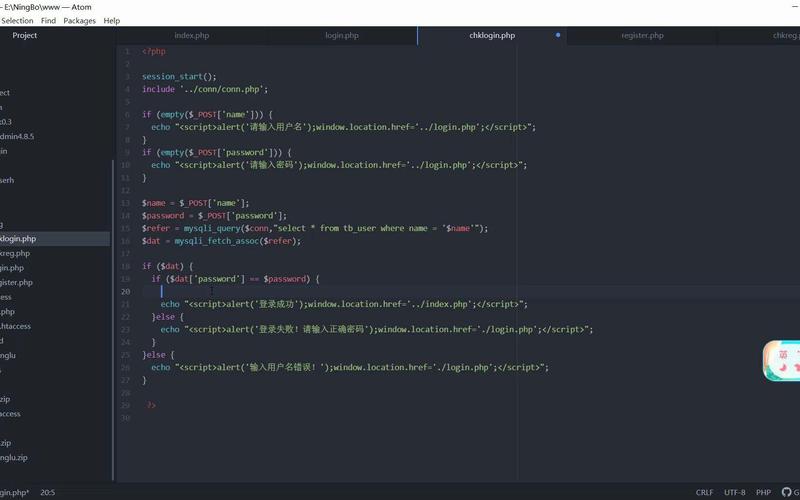
今天想用一个来实现用户登录判断,也算是对之前的探究php session跨页面传递 session值丢失问题之完美解决,查了下资料的运行机制如下:
是服务器端的一种会话机制,当客户端的请求服务器创建一个时,服务器会先检测该请求里面是否包含一个惟一的,如果是,说明服务器已经为该用户创建过,只要按照该检索出该用户的供用户使用,如果没有,服务器会为该用户新建一个带有唯一表示服的。创建完成后,该会被服务器返回给客户端,保存到客户端本地。
一般保存该 ID的机制是,但是由于可以被人为禁止php session跨页面传递 session值丢失问题之完美解决,这就得保证被禁止之后,仍旧可以通过进行会话,一般是通过url重写进行,表现形式为;= !-,另一种是作为查询字符串附加在URL后面,表现形式为!-这两种方式对于用户来说是没有区别的,只是服务器在解析的时候处理的方式不同,采用第一种方式也有利于把 id的信息和正常程序参数区分开来。
为了在整个交互过程中始终保持状态,就必须在每个客户端可能请求的路径后面都包含这个 id。
另外是关于失效的误区:
在谈论机制的时候,常常听到这样一种误解“只要关闭浏览器,就消失了”。其实可以想象一下会员卡的例子,除非顾客主动 对店家提出销卡,否则店家绝对不会轻易删除顾客的资料。对来说也是一样的,除非程序通知服务器删除一个,否则服务器会一直保 留,程序一般都是在用户做log off的时候发个指令去删除。然而浏览器从来不会主动在关闭之前通知服务器它将要关闭php存储sessionphp存储session,因此服务器根本不会有机会知道浏览器已经关闭,之所 以会有这种错觉,是大部分机制都使用会话来保存 id,而关闭浏览器后这个 id就消失了,再次连接服务器时也就无法找到原来的。如果服务器设置的被保存到硬盘上,或者使用某种手段改写浏览器发出的 HTTP请求头,把原来的 id发送给服务器,则再次打开浏览器仍然能够找到原来的。
恰恰是由于关闭浏览器不会导致被删除,迫使服务器为设置了一个失效时间,当距离客户端上一次使用的时间超过这个失效时间时php存储session,服务器就可以认为客户端已经停止了活动,才会把删除以节省存储空间。
好了,废话说了一大堆,说丢失的解决办法吧:
1、();应该尽量放置到页面的顶部;
2、如果php.ini里面没有配置 的话,每次会话之前,都得手动开启:();
3、是php里面的超全局变量,跟$_GET,$_POST,$一样,所以使用的时候必须大写:$
''
=$;
4、跨页面传递示例:a.php页面传递$
''
到b.php:
a.php:
<?php
session_start();
$username=$_POST['username'];
$_SESSION['username']=$username;
?>
b.php
<?php
session_start();
echo $_SESSION['username'];
?>
另外附上关于以及讲的比较清楚的文章:
讲解
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » php session跨页面传递 session值丢失问题之完美解决

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码