 双旋网络
WordPress设置图片附件目录禁止执行PHP文件确保上传文件安全

WordPress设置图片附件目录禁止执行PHP文件确保上传文件安全
如果我们的程序的网站有开放用户上传功能的话,我们要堤防上传的文件是图片还是PDFphp 禁止目录列举,甚至有一些可能有意为之的用户将木马文件伪装程序图片文件WordPress设置图片附件目录禁止执行PHP文件确保上传文件安全,甚至有上传PHP文件进来。这样可能会被提权目录导致网站安全问题。如果我们的网站确实需要交互功能,你禁止上传也不可取。
那我们可以做的办法就是禁止在附件图片目录禁止执行PHP文件即可。这样就可以防止即便被上传PHP文件,然后被提权的问题。
比如我们在使用像 内核的时候WordPress设置图片附件目录禁止执行PHP文件确保上传文件安全,对应的根目录只能允许执行index.php文件,其他PHP都不允许执行,那我们就需要在配置文件中添加代码。
 location ~ ^/index.php{
      #PHP-INFO-START  PHP引用配置,可以注释或修改
      include enable-php-70.conf;
      #PHP-INFO-END
    }
    location ~* .(php){
              deny all;
}
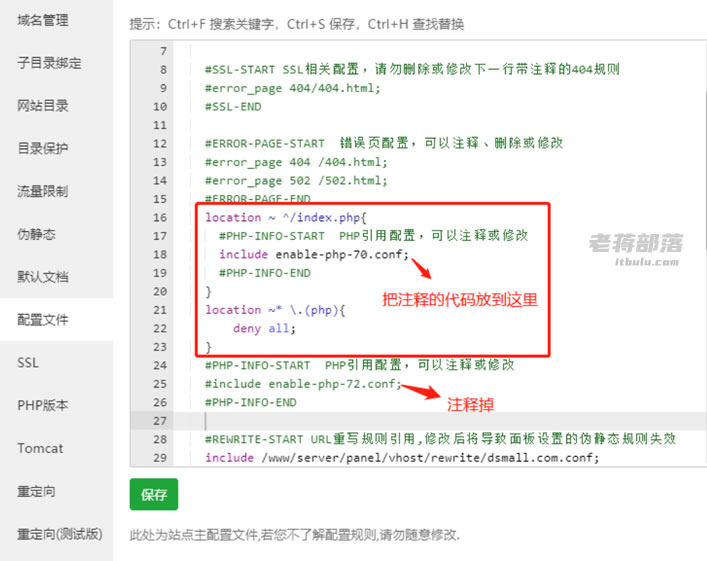
这参考这里:
不过php 禁止目录列举,如果我们是程序的话,如何办呢?
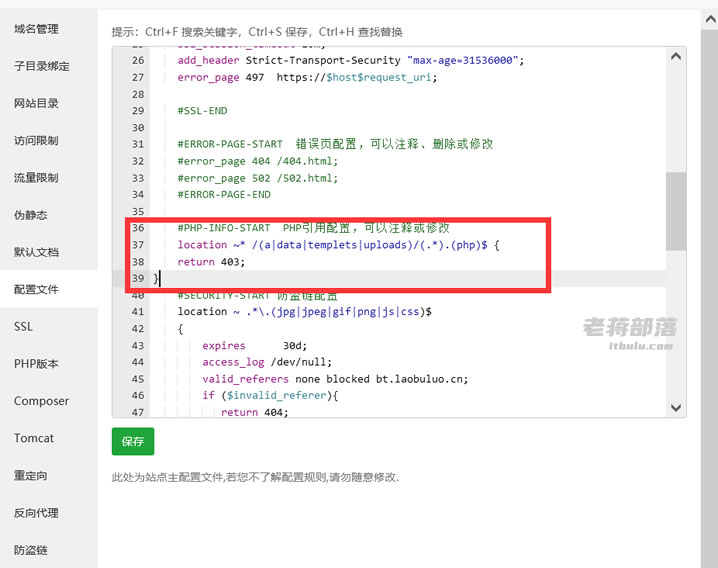
如果我们是WP或者都是适用的,只要添加对应代码到当前站点配置文件中。
 location ~* /(a|data|templets|uploads)/(.*).(php)$ {
    return 403;
}
目录我们可以自行修改。完毕之后php 禁止目录列举,我们重启Nginx即可。
公告:
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » WordPress设置图片附件目录禁止执行PHP文件确保上传文件安全
1. 本站所有资源来源于用户上传和网络,如有侵权请联系站长!
2. 分享目的仅供大家学习和交流,您必须在下载后24小时内删除!
3. 不得使用于非法商业用途,不得违反国家法律。否则后果自负!
4. 本站提供的源码、模板、插件等等其他资源,都不包含技术服务请大家谅解!
5. 如有链接无法下载、失效或广告,请联系站长处理!
6. 本站不售卖代码,资源标价只是站长收集整理的辛苦费!如果您喜欢该程序,请支持正版软件,购买注册,得到更好的正版服务。
7. 站长QQ号码 2205675299
资源库 - 资源分享下载网 » WordPress设置图片附件目录禁止执行PHP文件确保上传文件安全

常见问题FAQ
- 关于资源售价和售后服务的说明?
- 代码有没有售后服务和技术支持?
- 有没有搭建服务?
- 链接地址失效了怎么办?
- 关于解压密码